



Объявлены объекты взлома и суммы наград в рамках январского Pwn2Own-ICS

Объявлены объекты взлома и суммы наград в рамках январского Pwn2Own-ICS

Объявлены объекты взлома и суммы наград в рамках январского Pwn2Own-ICS

Участники проекта Zero Day Initiative (ZDI) компании Trend Micro огласили списки элементов АСУ ТП и размеры вознаграждений, которые смогут получить конкурсанты за демонстрацию уязвимостей на профильном Pwn2Own. Очередное состязание белых хакеров пройдет 25-27 января в Майами, одновременно с конференцией S4, посвященной вопросам безопасности автоматизированного производства.

Традиционный конкурс впервые пройдет в комбинированном формате: участники конференции смогут присутствовать лично, остальным придется демонстрировать свои умения дистанционно. Правда, в этом случае они не смогут модифицировать атаку, если что-то пойдет не так. Заявки на участие в Pwn2Own будут принимать до 21 января.

Продукты, предложенные конкурсантам для эксплойта, разделены на четыре категории: сервер дистанционного контроля распределенных систем управления (ПЛК), сервер OPC UA, шлюз передачи данных, человеко-машинный интерфейс.

В первой группе выбор ограничен двумя решениями: Genesis64 компании Iconics и Ignition производства Inductive Automation. За успешное выполнение стороннего кода через эксплойт участнику будет выплачено $20 тысяч.

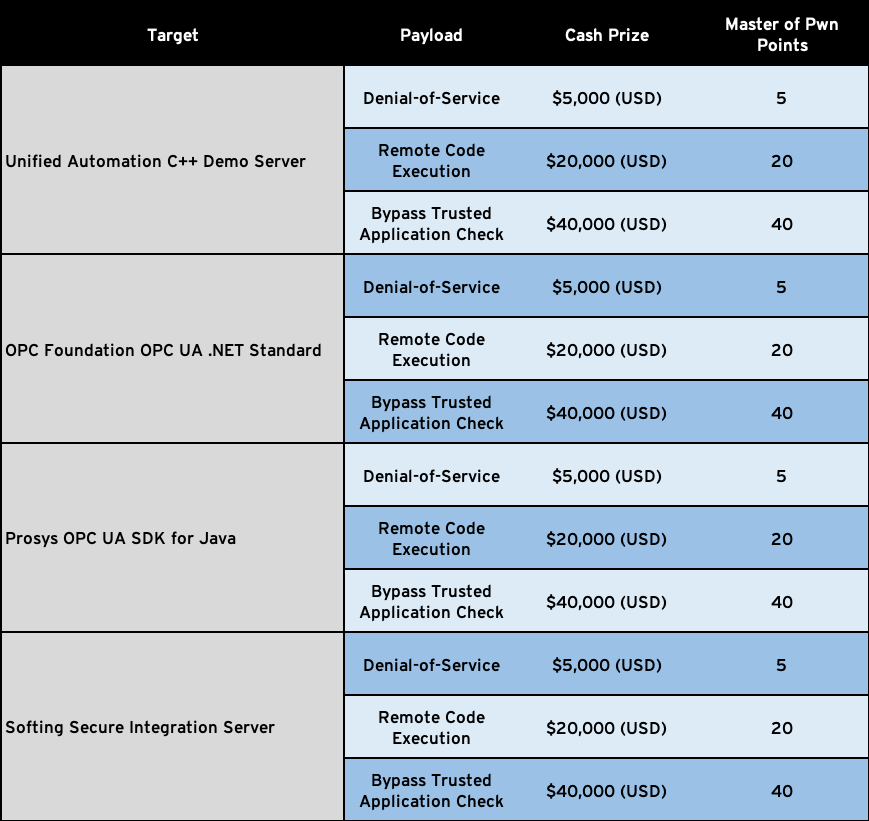
Атаку с использованием протокола OPC UA можно будет продемонстрировать на примере одного из четырех предложенных продуктов. Максимальная премия в этой категории — $40 тыс. — назначена за обход проверки по белым спискам приложений и издателей сертификатов.


В категории «Шлюзы» представлены два продукта: приложение SCADA Data Gateway производства Triangle Microworks и OPC-сервер KEPServerEx от Kepware. Взломщик сможет получить $20 тыс., если добьется исполнения своего кода в системе.

Столько же можно будет получить за аналогичный эксплойт AVEVA Edge или другого HMI-софта, EcoStruxure Operator Terminal Expert производства Schneider Electric.

Это уже второе состязание Pwn2Own, нацеленное на поиск уязвимостей в АСУ ТП. Продукты этого профиля ZDI впервые предложил конкурсантам в прошлом году. Инициатива оказалась успешной: совокупно было выявлено 24 уязвимости в продуктах Rockwell Automation, Schneider Electric, Triangle MicroWorks, Unified Automation, Iconics и Inductive Automation. Общая сумма выплат участникам составила $280 тысяч.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru