



Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

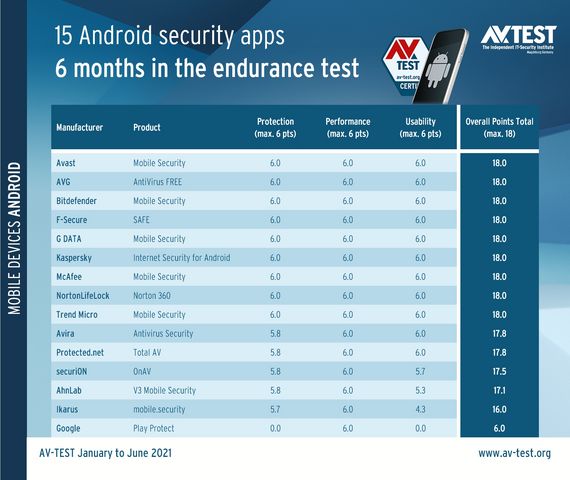
Google Play Protect, встроенная в Android система защиты от вредоносных программ, провалила реальный антивирусный тест. В ходе испытаний, которые провели специалисты компании AV-TEST, Google Play Protect нашёл две трети вредоносных образцов.

В общей сложности эксперты «скормили» встроенной защитной системе более 20 тысяч семплов вредоносов. Напомним, что Google ввела Google Play Protect в эксплуатацию в мае 2017 года, а на сегодняшний день функция автоматически сканирует более 100 миллиардов Android-приложений ежедневно.

Поскольку Google Play Protect работает на устройствах более чем 2,5 млрд активных пользователей мобильной операционной системы от Google, важно выяснить, насколько она действительно защищает от вредоносных приложений.

Именно поэтому специалисты компании AV-TEST решили проверить систему в реальных тестах. Исследователи взяли 15 защитных программ для Android и на протяжении шести месяцев (с января по июнь 2021 года) проверяли их состоятельность.

«Наше исследование показало, что Google Play Protect не способна обеспечить должный уровень безопасности мобильного устройства. Другие программы показали лучшие результаты в сравнении со встроенной защитной функцией», — объясняют специалисты.


За весь период тестов Google Play Protect удалось выявить всего две трети вредоносов от общего числа — 20 тыс. образцов. Помимо этого, система заклеймила 70 безобидных приложений потенциально опасными.

Также в исследовании принимали участие Android-антивирусы от «Лаборатории Касперского», Avast, Bitdefender, G DATA, McAfee, NortonLifeLock и Trend Micro.

Напомним, что в конце апреля мы рассмотрели девять лучших антивирусов для Android. Учитывалась как функциональность защитных приложений, так и количество скачиваний (популярность). Анализировались как платные, так и бесплатные Android-антивирусы.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru