



Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

Google Play Protect провалил тест антивирусов для Android

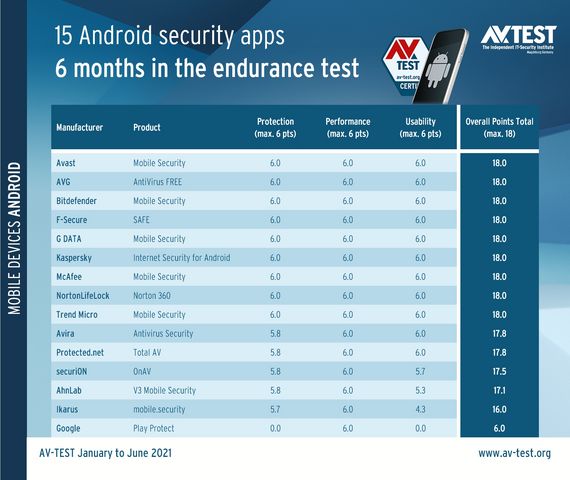
Google Play Protect, встроенная в Android система защиты от вредоносных программ, провалила реальный антивирусный тест. В ходе испытаний, которые провели специалисты компании AV-TEST, Google Play Protect нашёл две трети вредоносных образцов.

В общей сложности эксперты «скормили» встроенной защитной системе более 20 тысяч семплов вредоносов. Напомним, что Google ввела Google Play Protect в эксплуатацию в мае 2017 года, а на сегодняшний день функция автоматически сканирует более 100 миллиардов Android-приложений ежедневно.

Поскольку Google Play Protect работает на устройствах более чем 2,5 млрд активных пользователей мобильной операционной системы от Google, важно выяснить, насколько она действительно защищает от вредоносных приложений.

Именно поэтому специалисты компании AV-TEST решили проверить систему в реальных тестах. Исследователи взяли 15 защитных программ для Android и на протяжении шести месяцев (с января по июнь 2021 года) проверяли их состоятельность.

«Наше исследование показало, что Google Play Protect не способна обеспечить должный уровень безопасности мобильного устройства. Другие программы показали лучшие результаты в сравнении со встроенной защитной функцией», — объясняют специалисты.


За весь период тестов Google Play Protect удалось выявить всего две трети вредоносов от общего числа — 20 тыс. образцов. Помимо этого, система заклеймила 70 безобидных приложений потенциально опасными.

Также в исследовании принимали участие Android-антивирусы от «Лаборатории Касперского», Avast, Bitdefender, G DATA, McAfee, NortonLifeLock и Trend Micro.

Напомним, что в конце апреля мы рассмотрели девять лучших антивирусов для Android. Учитывалась как функциональность защитных приложений, так и количество скачиваний (популярность). Анализировались как платные, так и бесплатные Android-антивирусы.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru