



В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

Полгода назад в Android-версии Signal выявили неприятный баг, отправляющий случайные изображения контактам. Всё это происходило без ведома пользователя, который никак не мог влиять на странную функциональность. Теперь разработчики выпустили соответствующий патч.

Впервые о баге заговорили в декабре 2020 года. Однако представители Signal не спешили устранять проблему, поскольку воспроизвести баг оказалось не так просто. Только в этом месяце разработчики выпустили заплатку.

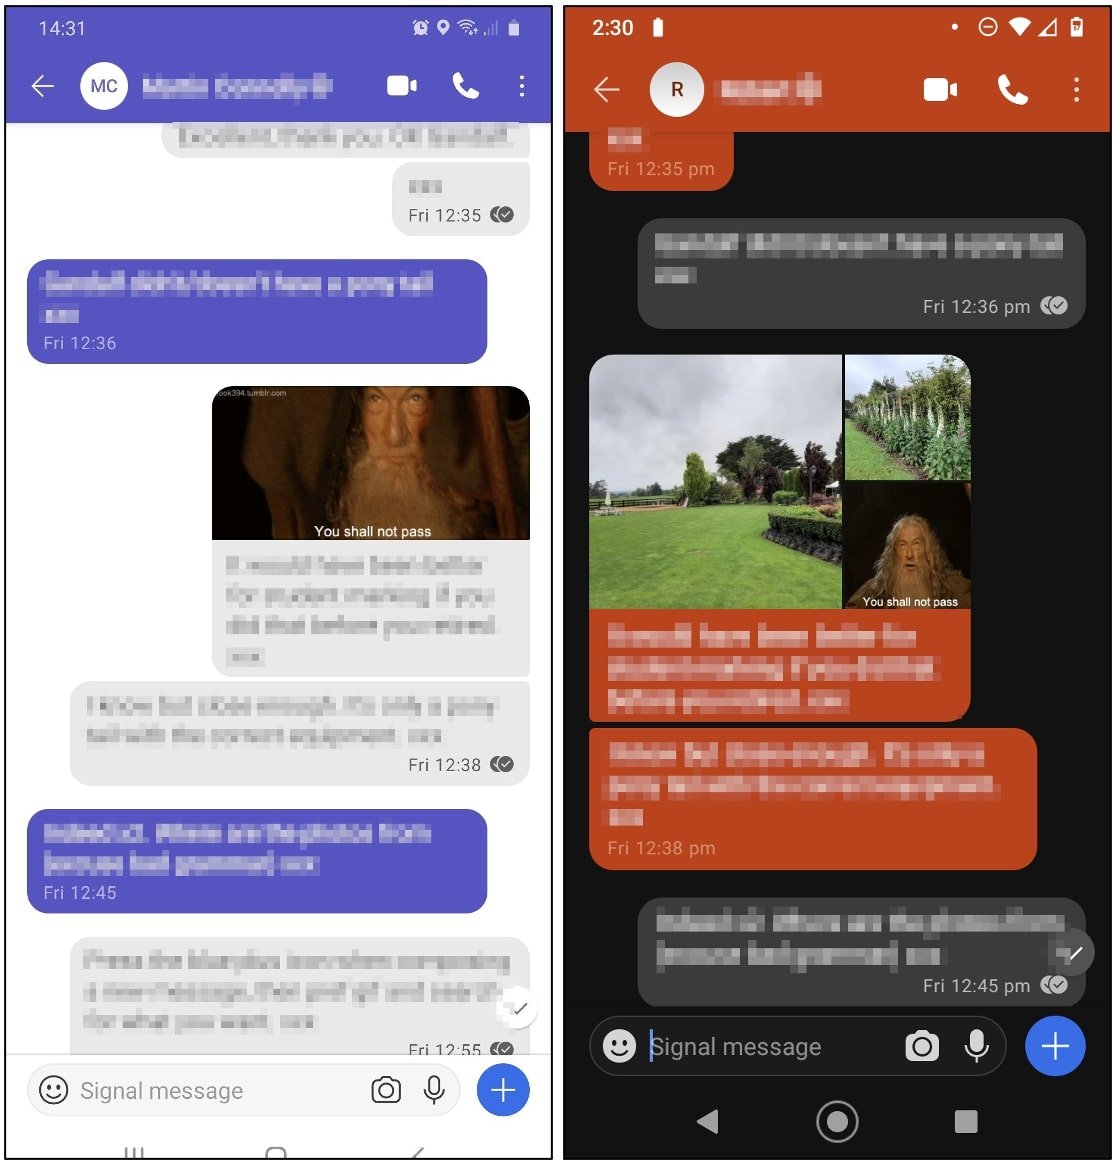
В течение полугода пользователи наблюдали приблизительно следующее поведение приложения: если попытаться отправить какому-либо контакту изображение или фото, Android-версия Signal пошлёт не только выбранный файл, но и набор рандомных изображений из галереи пользователя.

Например, на скриншотах ниже видно, что юзер отправляет собеседнику GIF-файл, соответствующий теме разговора. Однако Signal дополнительно навешивает ещё два изображения без какого-либо объяснения.


К счастью, в этом случае приложение отправило нейтральные картинки, но можно легко представить, насколько неудобная будет ситуация, если Signal выберет для случайной отправки более конфиденциальные (или даже интимные) изображения.

После относительно долгого патчинга Signal подвергся критике, поскольку отдельные эксперты считали, что устранение бага должно быть в приоритете у разработчиков. После этого уже сами представители мессенджера выступили с заявлением, что к багу они относятся весьма серьёзно.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru