



В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

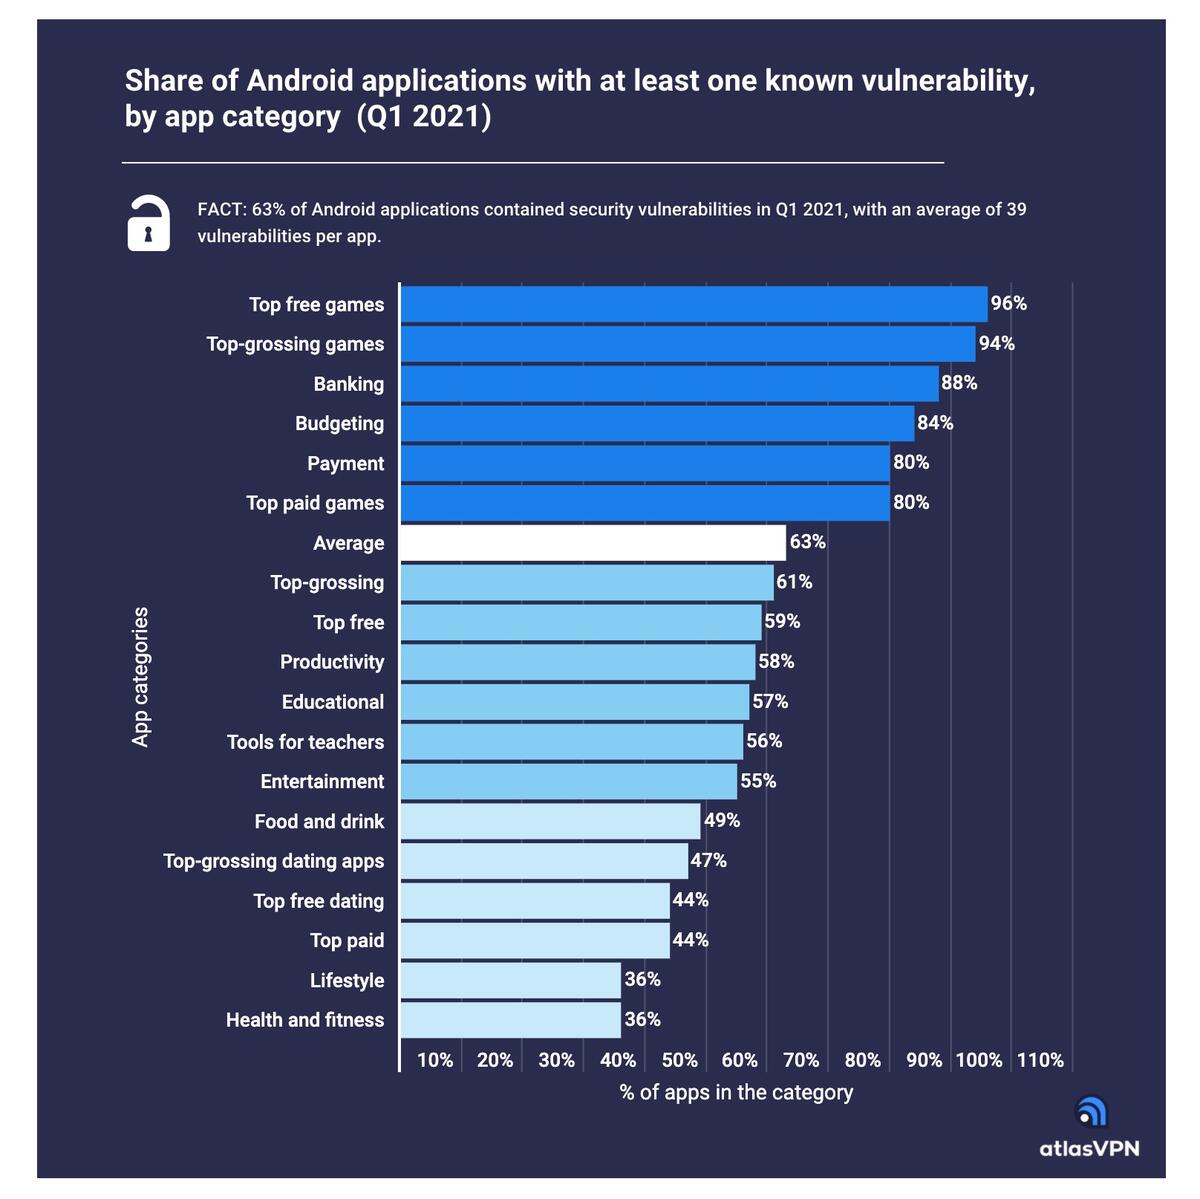
Более 60% приложений для мобильной операционной системы Android содержат уязвимости. Среднее число таких багов, приходящихся на одно приложение, составляет 39. Об этом заявили исследователи из компании Atlas VPN.

Специалисты проанализировали безопасность компонентов с открытым исходным кодом, которыми располагают как платные, так и бесплатные Android-приложения. Общее число исследованных программ — 3335, которые были отобраны в Google Play Store в первом квартале 2021 года.

Эксперты считают, что их отчёт наглядно демонстрирует серьёзные проблемы, с которыми вынуждены сталкиваться пользователи Android. Дело не только в бесплатных приложениях или играх, уязвимости затрагивают также банковские и платёжные приложения.

Ожидаемо, что хуже всего пришлось именно бесплатным играм, в которых исследователи выявили 96% уязвимых компонентов. За этой категорией идут самые продаваемые игры с 94% дырявых компонентов.


Печалит ещё и тот факт, что некоторые из этих брешей уже довольно старые. Специалисты так подытоживают результаты исследования:

«В общей сложности мы нашли 3137 уникальных уязвимостей, другими словами — более 82 тыс. по всем проанализированным Android-приложениям. 73% брешей известны уже более двух лет, однако они всё ещё актуальны для современных устройств».

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru