



В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

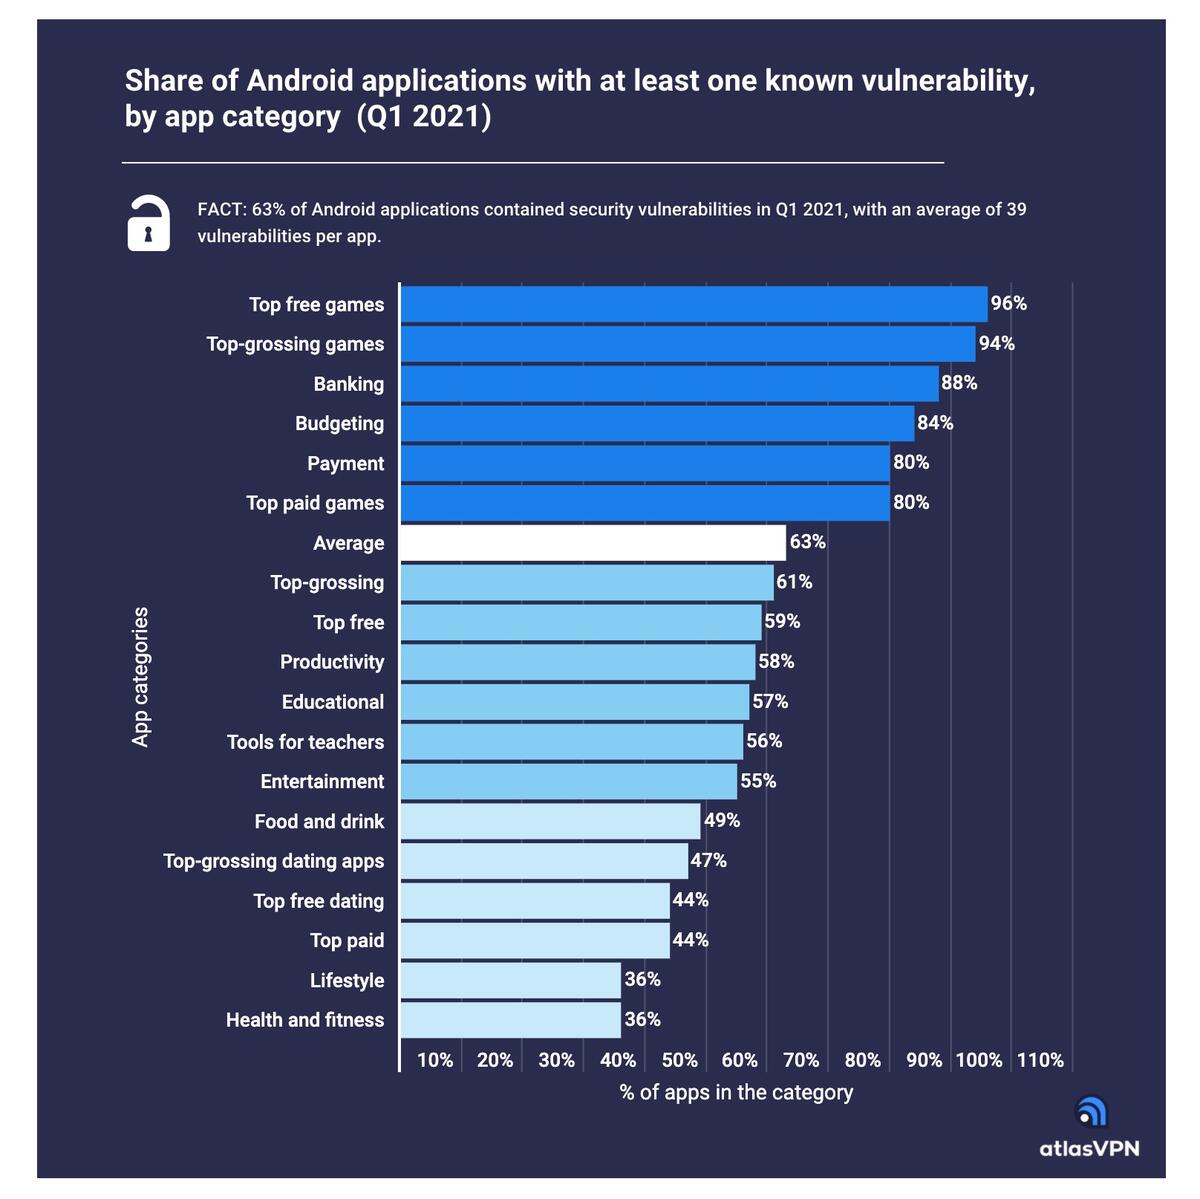
Более 60% приложений для мобильной операционной системы Android содержат уязвимости. Среднее число таких багов, приходящихся на одно приложение, составляет 39. Об этом заявили исследователи из компании Atlas VPN.

Специалисты проанализировали безопасность компонентов с открытым исходным кодом, которыми располагают как платные, так и бесплатные Android-приложения. Общее число исследованных программ — 3335, которые были отобраны в Google Play Store в первом квартале 2021 года.

Эксперты считают, что их отчёт наглядно демонстрирует серьёзные проблемы, с которыми вынуждены сталкиваться пользователи Android. Дело не только в бесплатных приложениях или играх, уязвимости затрагивают также банковские и платёжные приложения.

Ожидаемо, что хуже всего пришлось именно бесплатным играм, в которых исследователи выявили 96% уязвимых компонентов. За этой категорией идут самые продаваемые игры с 94% дырявых компонентов.


Печалит ещё и тот факт, что некоторые из этих брешей уже довольно старые. Специалисты так подытоживают результаты исследования:

«В общей сложности мы нашли 3137 уникальных уязвимостей, другими словами — более 82 тыс. по всем проанализированным Android-приложениям. 73% брешей известны уже более двух лет, однако они всё ещё актуальны для современных устройств».

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru