



В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

В среднем одно Android-приложение содержит 39 уязвимостей

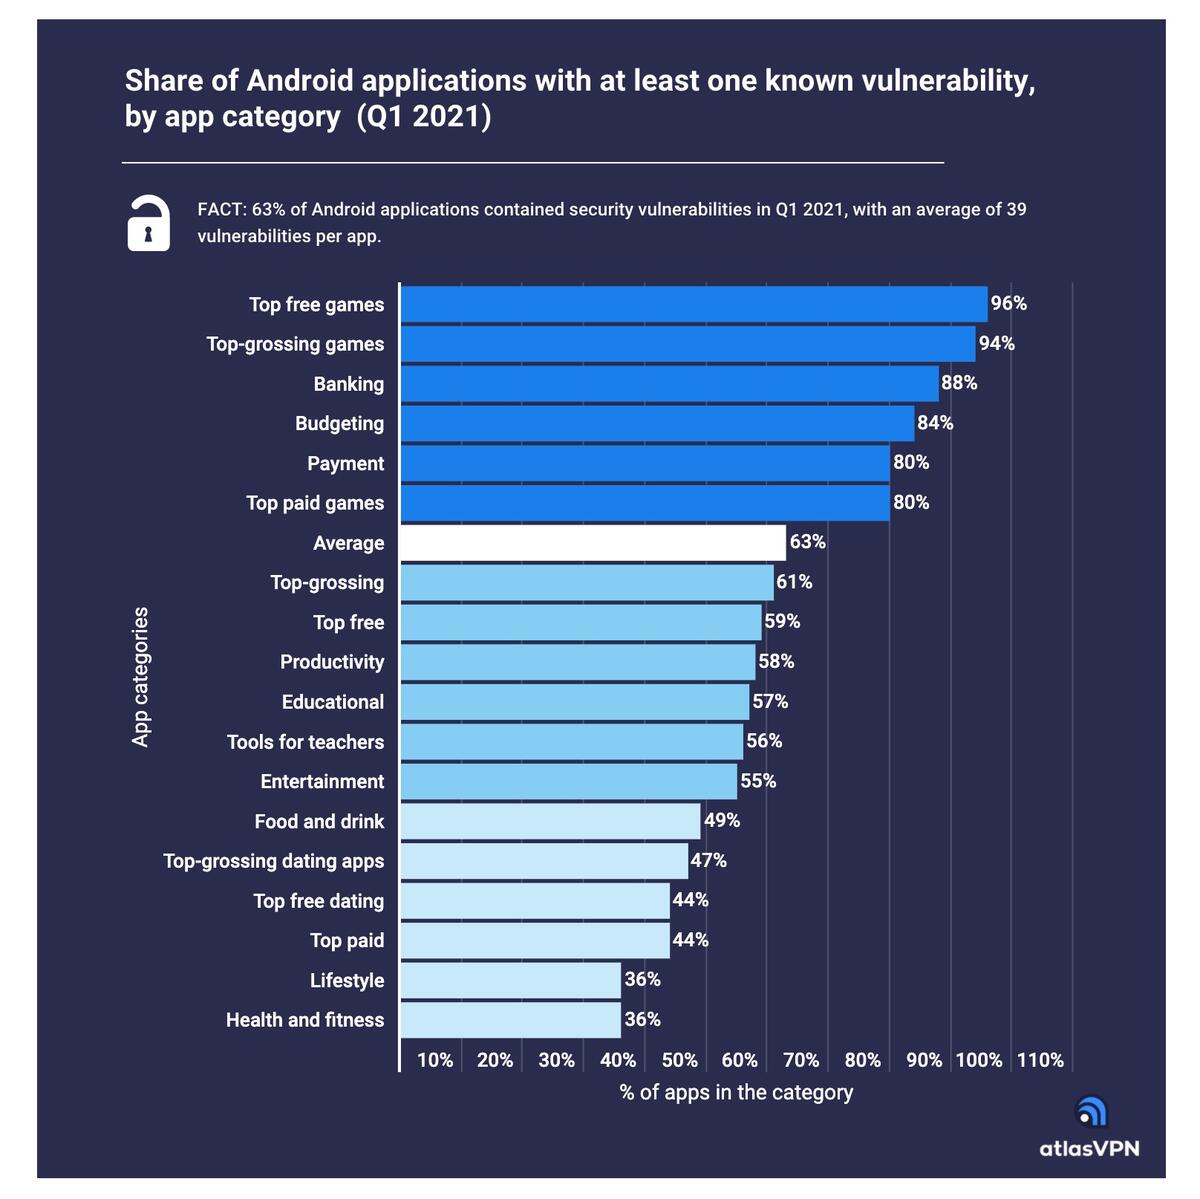
Более 60% приложений для мобильной операционной системы Android содержат уязвимости. Среднее число таких багов, приходящихся на одно приложение, составляет 39. Об этом заявили исследователи из компании Atlas VPN.

Специалисты проанализировали безопасность компонентов с открытым исходным кодом, которыми располагают как платные, так и бесплатные Android-приложения. Общее число исследованных программ — 3335, которые были отобраны в Google Play Store в первом квартале 2021 года.

Эксперты считают, что их отчёт наглядно демонстрирует серьёзные проблемы, с которыми вынуждены сталкиваться пользователи Android. Дело не только в бесплатных приложениях или играх, уязвимости затрагивают также банковские и платёжные приложения.

Ожидаемо, что хуже всего пришлось именно бесплатным играм, в которых исследователи выявили 96% уязвимых компонентов. За этой категорией идут самые продаваемые игры с 94% дырявых компонентов.


Печалит ещё и тот факт, что некоторые из этих брешей уже довольно старые. Специалисты так подытоживают результаты исследования:

«В общей сложности мы нашли 3137 уникальных уязвимостей, другими словами — более 82 тыс. по всем проанализированным Android-приложениям. 73% брешей известны уже более двух лет, однако они всё ещё актуальны для современных устройств».

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru