



Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Google продолжает совершенствовать версию браузера Chrome для мобильной операционной системы Android. На этот раз разработчики облегчили доступ к разрешениям для веб-сайтов — часто недооценённую функцию. Напомним, что некоторые нежелательные сайты любят использовать разрешения на показ уведомлений в рекламных целях, поэтому новые функции придутся кстати.

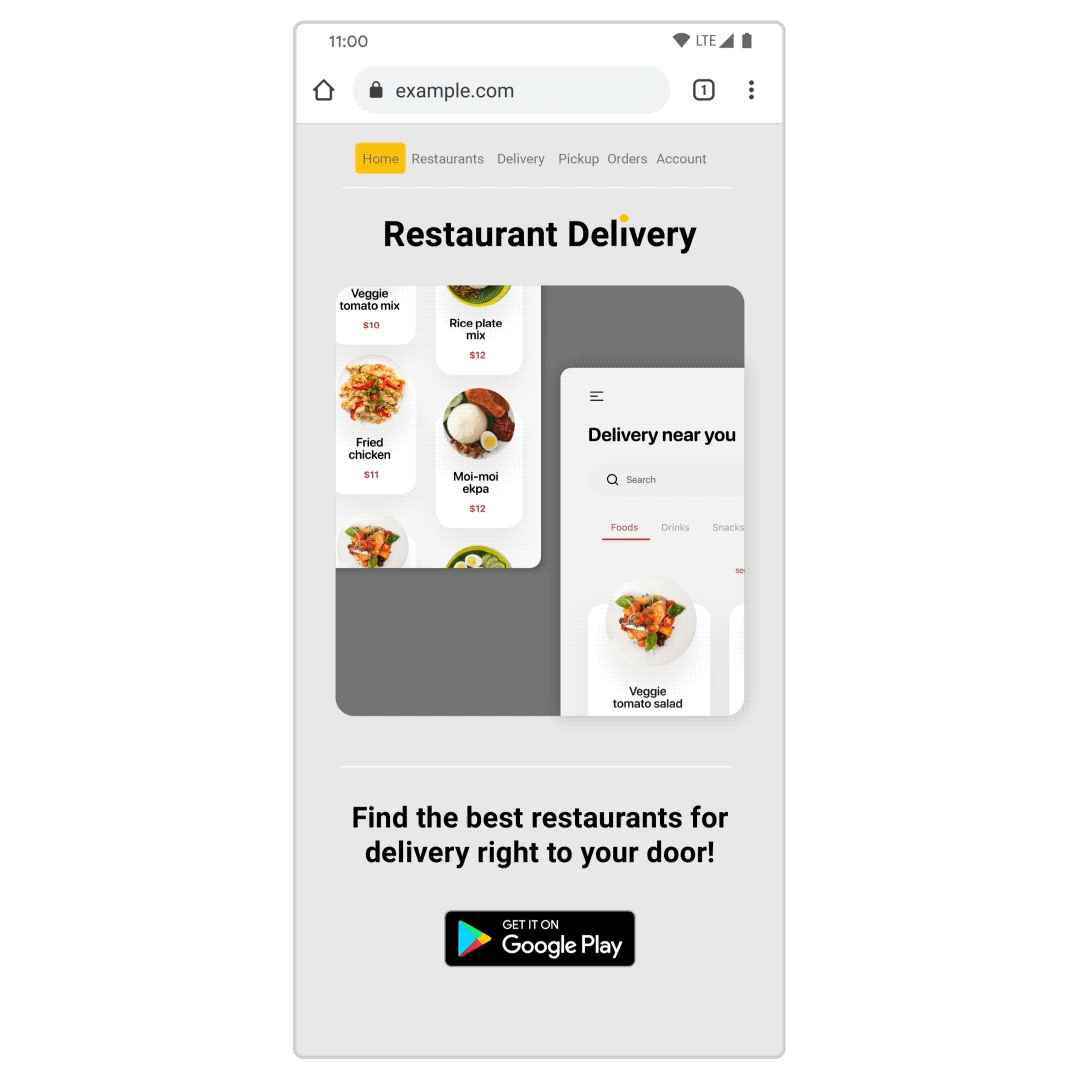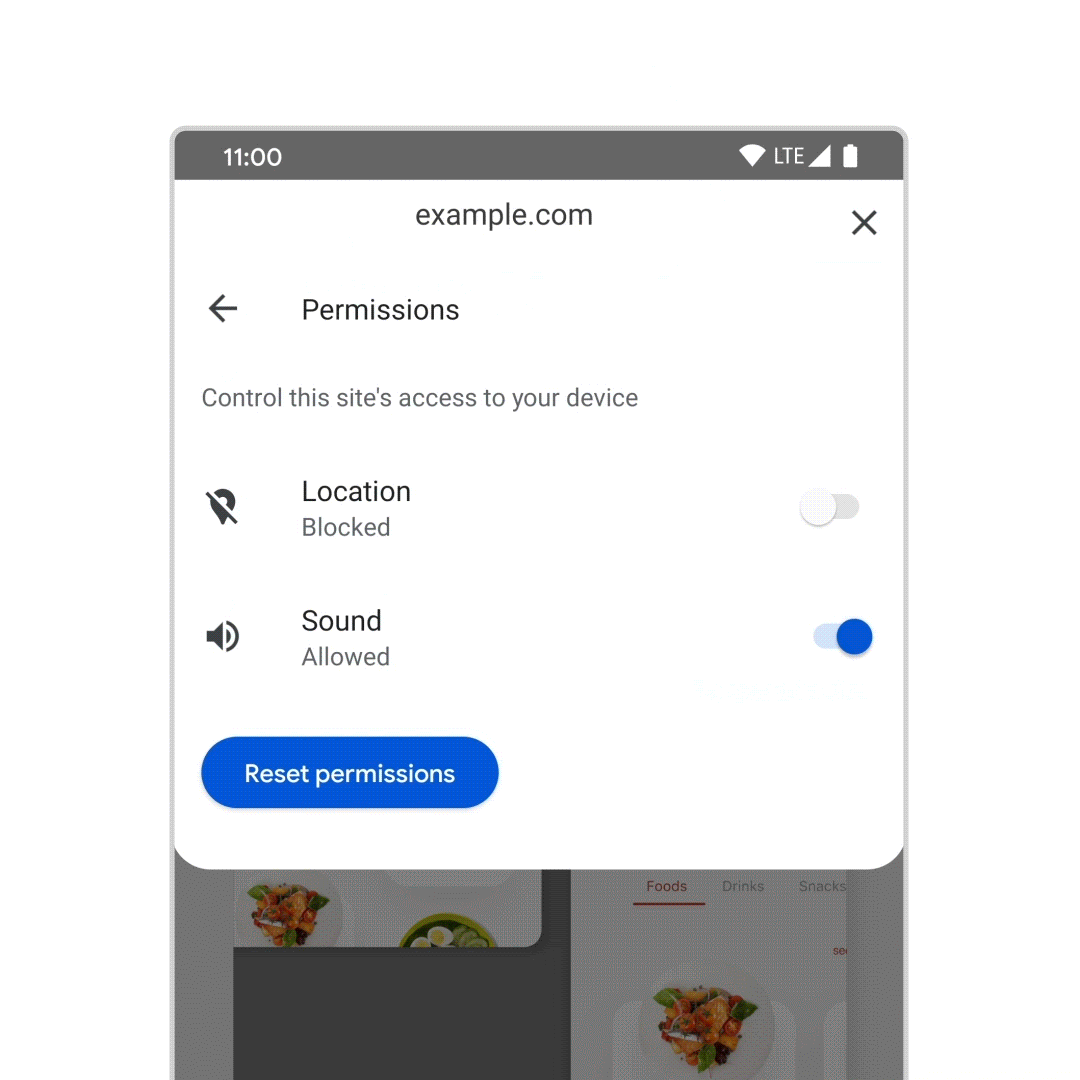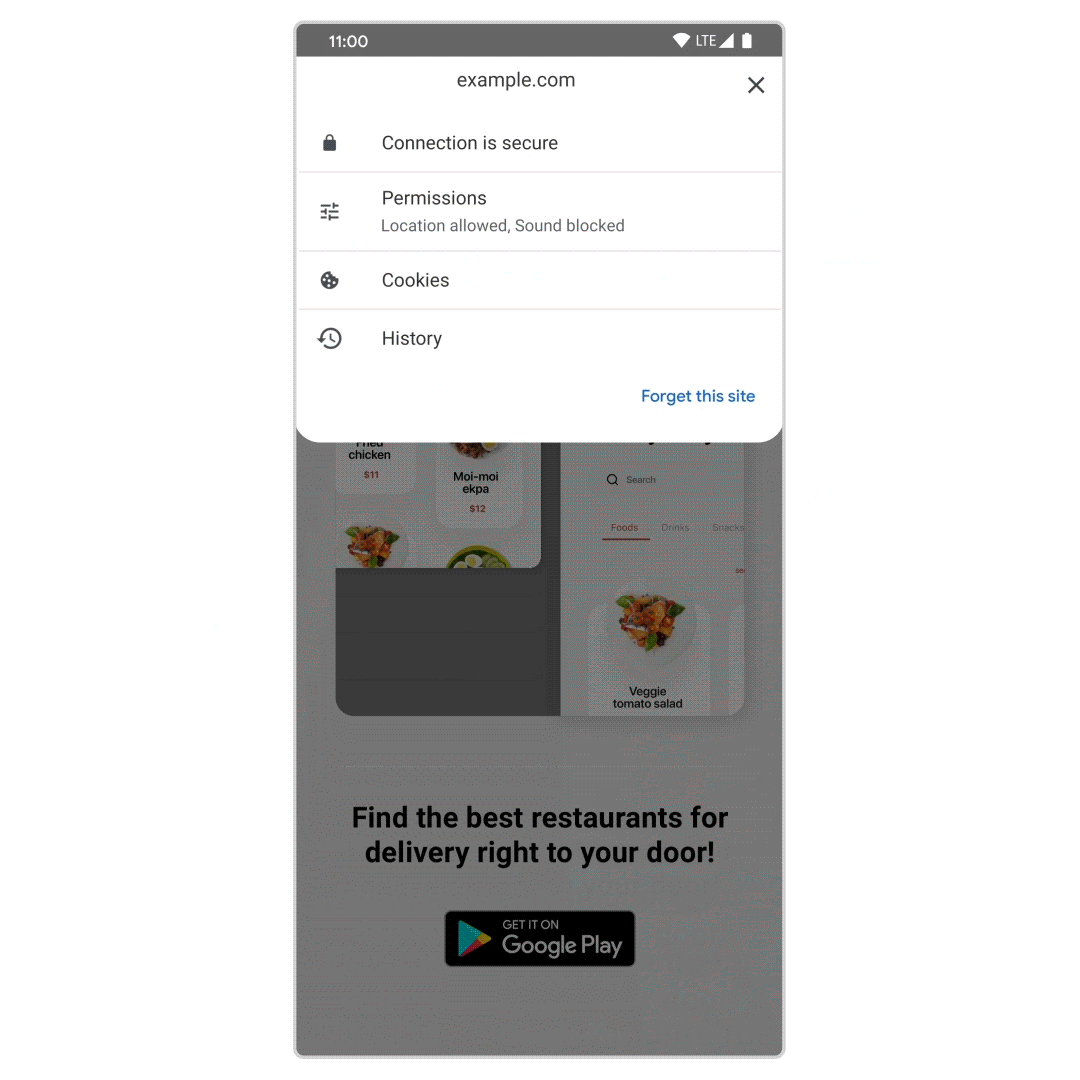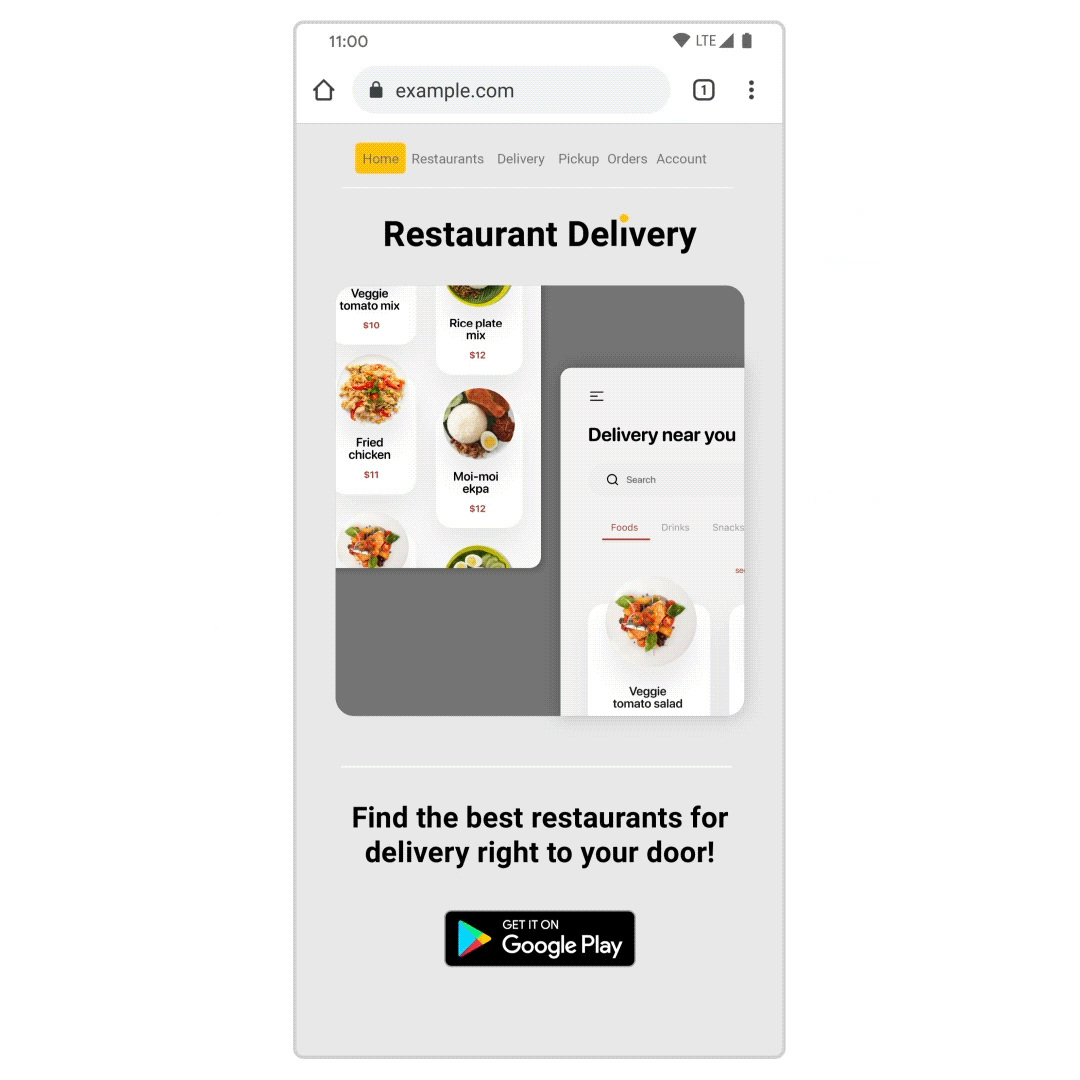
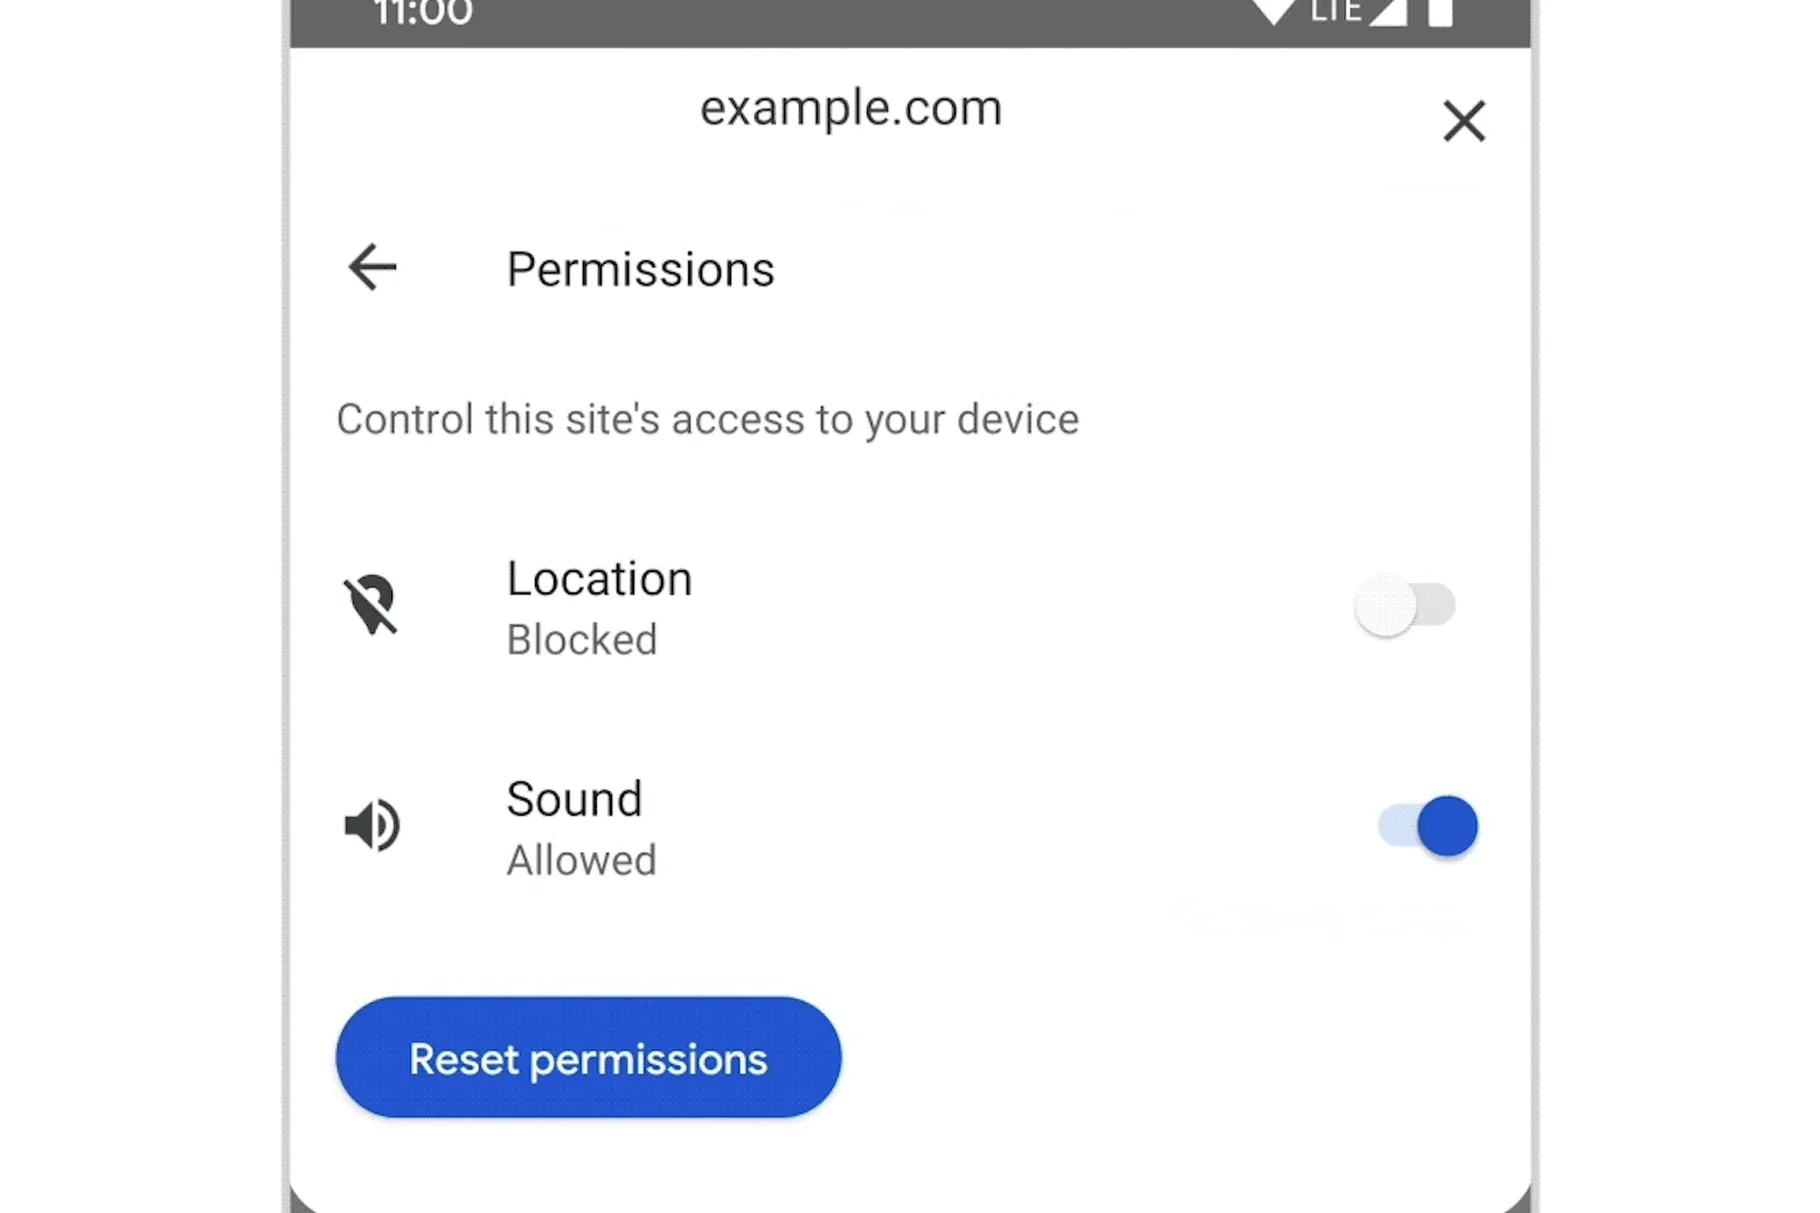
Реализованные Google нововведения позволяют пользователям Chrome для Android быстро ограничивать ресурсам доступ к той или иной информации. Таким же образом можно и позволить сайту выполнение каких-либо функций. 

Для доступа к разрешениям пользователь должен кликнуть на иконку замка, а потом на «Разрешения». Далее вы увидите список предоставленных сайту возможностей с тумблером для каждого.


По словам Google, новые функции Chrome позволят удалять определённые веб-ресурсы из истории браузера. Эта функциональность, кстати, пересекается с недавно реализованной возможностью стирать из «памяти» интернет-обозревателя последние 15 минут сёрфинга.


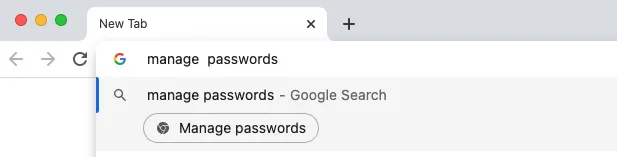
Также стоит отметить ещё одну «фишку» — Chrome Actions, ориентированную на конфиденциальность и безопасность. Эта функция даёт пользователем возможность вводить команды в адресную строку. Если, например, ввести «delete history», браузер выдаст кнопку для удаления истории.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru