



Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Chrome для Android теперь позволяет легче управлять разрешениями для сайтов

Google продолжает совершенствовать версию браузера Chrome для мобильной операционной системы Android. На этот раз разработчики облегчили доступ к разрешениям для веб-сайтов — часто недооценённую функцию. Напомним, что некоторые нежелательные сайты любят использовать разрешения на показ уведомлений в рекламных целях, поэтому новые функции придутся кстати.

Реализованные Google нововведения позволяют пользователям Chrome для Android быстро ограничивать ресурсам доступ к той или иной информации. Таким же образом можно и позволить сайту выполнение каких-либо функций. 

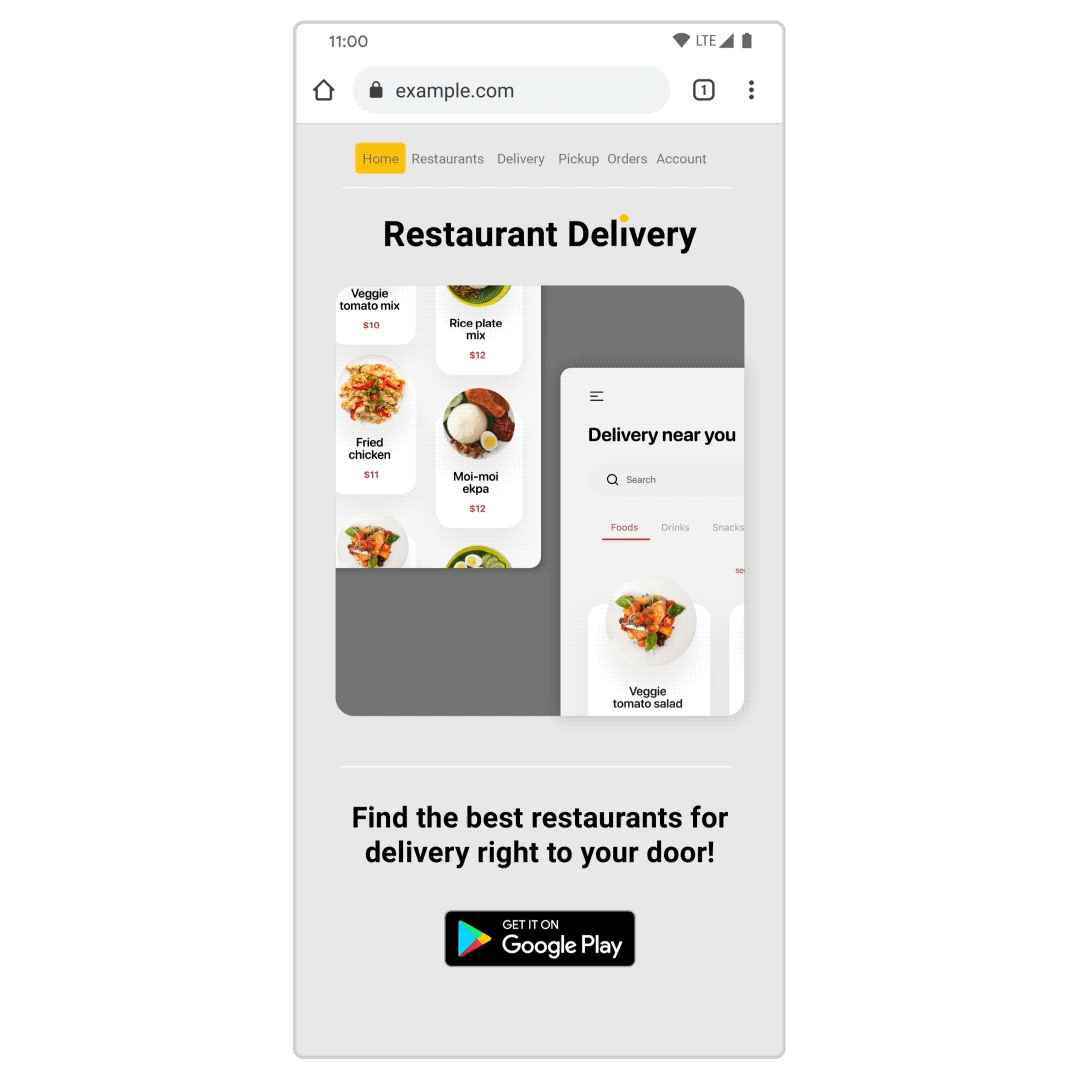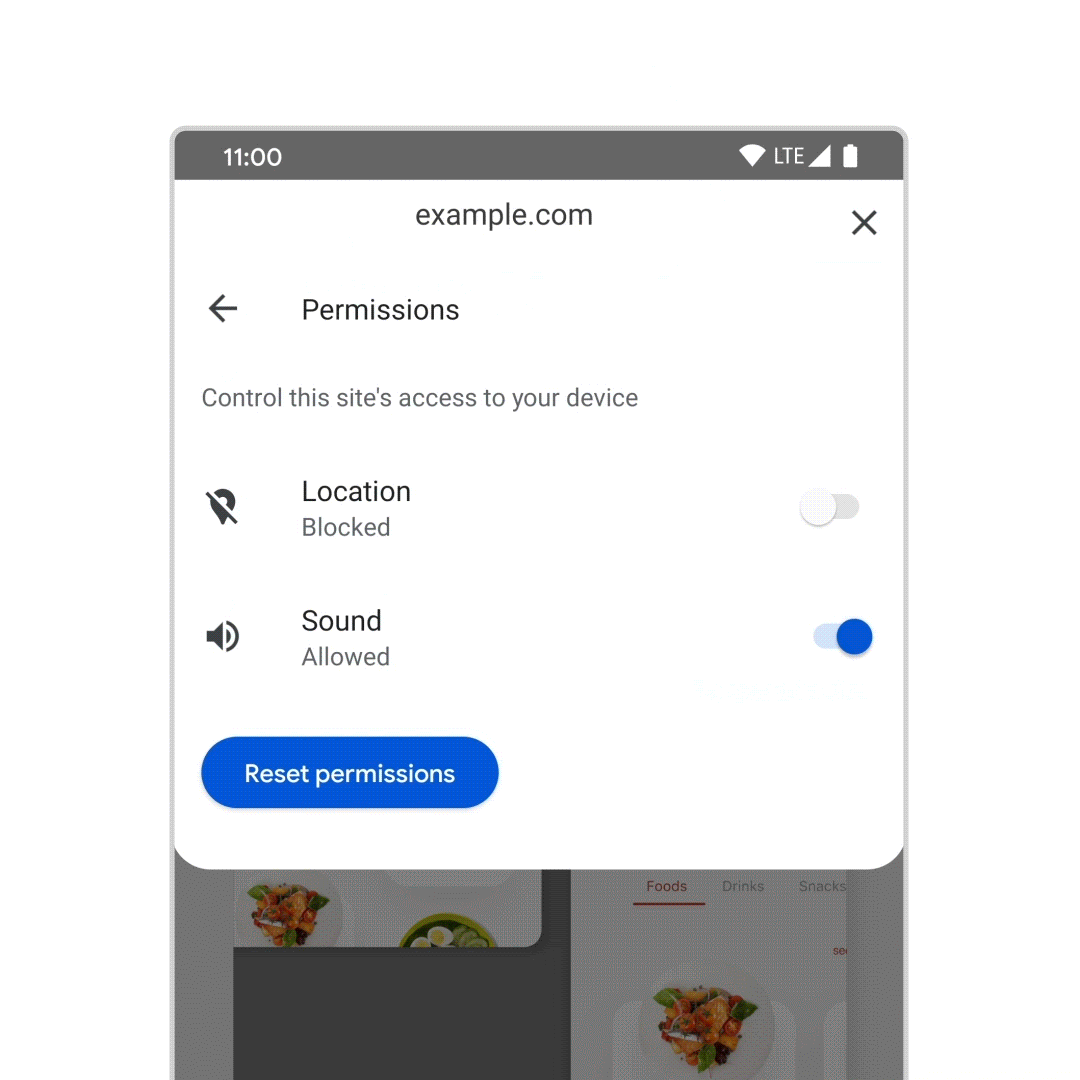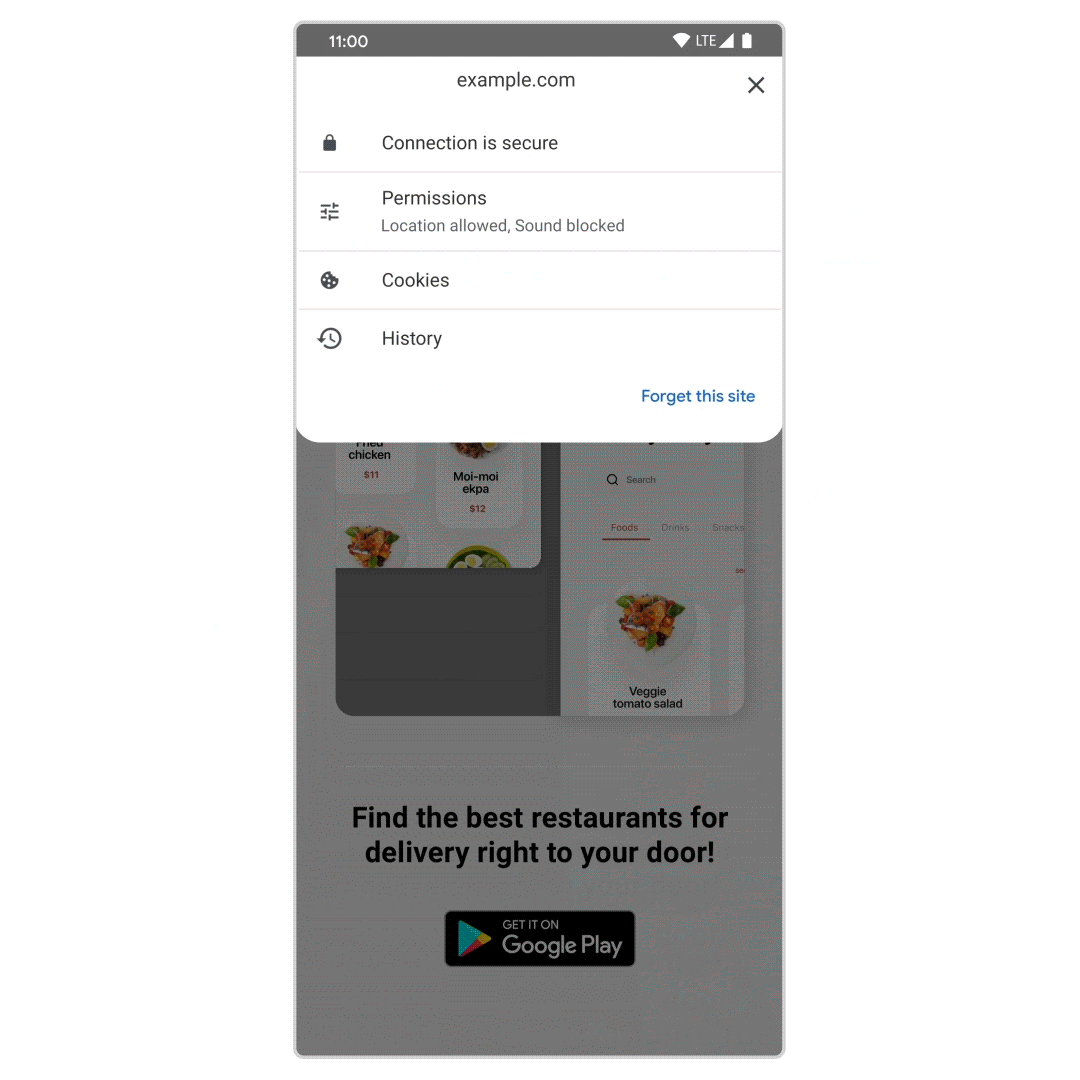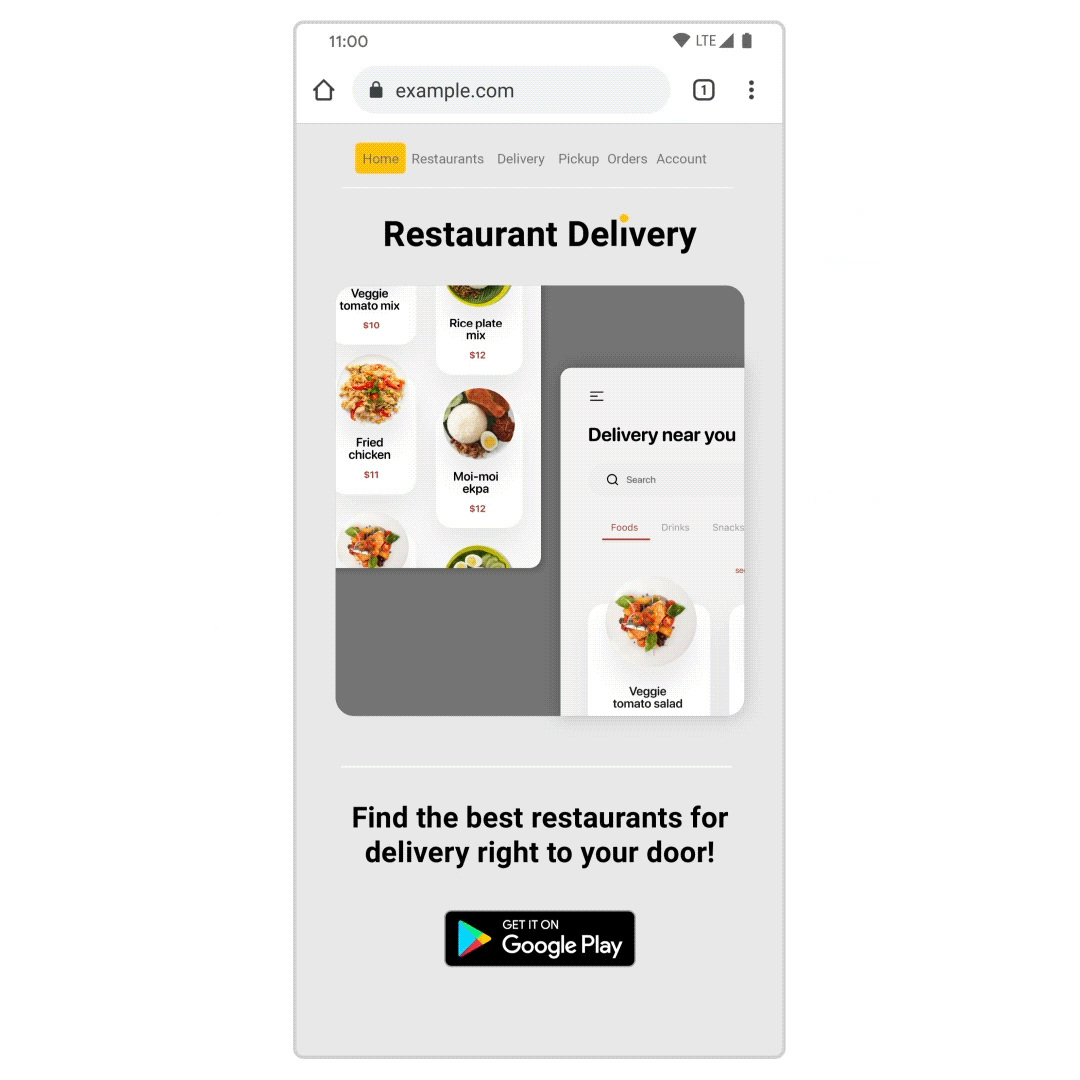
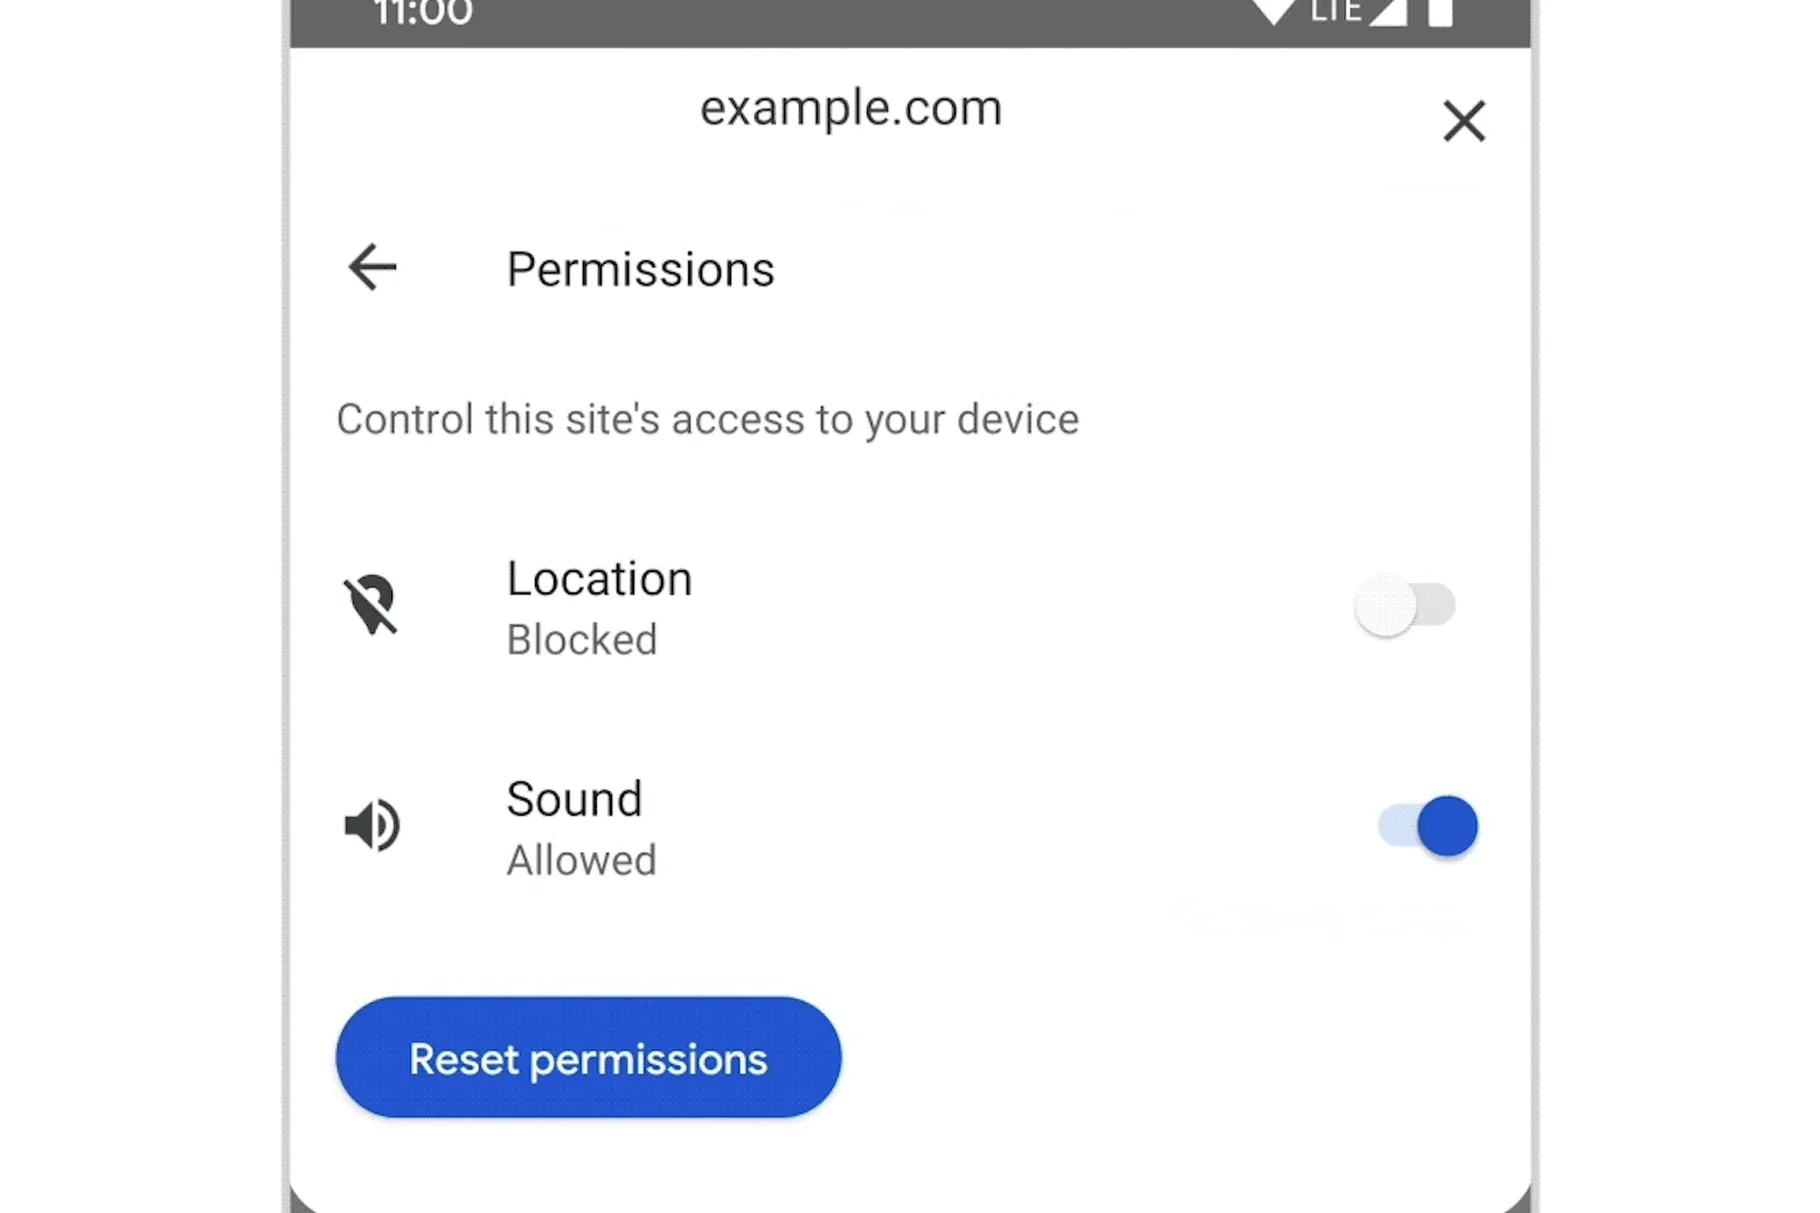
Для доступа к разрешениям пользователь должен кликнуть на иконку замка, а потом на «Разрешения». Далее вы увидите список предоставленных сайту возможностей с тумблером для каждого.


По словам Google, новые функции Chrome позволят удалять определённые веб-ресурсы из истории браузера. Эта функциональность, кстати, пересекается с недавно реализованной возможностью стирать из «памяти» интернет-обозревателя последние 15 минут сёрфинга.


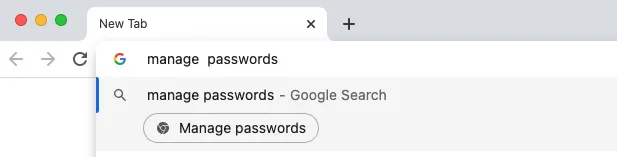
Также стоит отметить ещё одну «фишку» — Chrome Actions, ориентированную на конфиденциальность и безопасность. Эта функция даёт пользователем возможность вводить команды в адресную строку. Если, например, ввести «delete history», браузер выдаст кнопку для удаления истории.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru