



Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

При разборе недавних атак, нацеленных на внедрение майнера Monero на Linux-серверы, исследователи из Bitdefender обнаружили новый инструмент для взлома паролей к SSH. Судя по применяемым техникам и тактикам, инициатором этой криптоджекинг-кампании является румынская криминальная группировка, которую аналитики отслеживают с прошлого года.

Тулкит с именем Diicot brute (можно перевести как «Кошмар для DIICOT» — румынского Управления по борьбе с оргпреступностью и терроризмом) работает по модели SaaS, подключаясь к ряду серверов для загрузки обновлений, дополнительных скриптов и отправки результатов сканов / попыток взлома. Создатель брутфорсера утверждает, что его продукт способен отсеивать ханипоты, однако в Bitdefender он все-таки засветился.

Просмотр данных на ловушках показал, что Diicot brute был введен в оборот в январе. Злоумышленники пока проводят атаки с небольшого количества IP-адресов и, по всей видимости, не используют взломанные системы для дальнейшего распространения инфекции.

Результаты поиска уязвимых систем Linux и попыток брутфорса собираются через Discord: возможности мессенджера обходятся дешевле, чем хостинг C2-сервера, к тому же здесь есть дополнительное удобство — просмотр всей информации в отдельном канале.

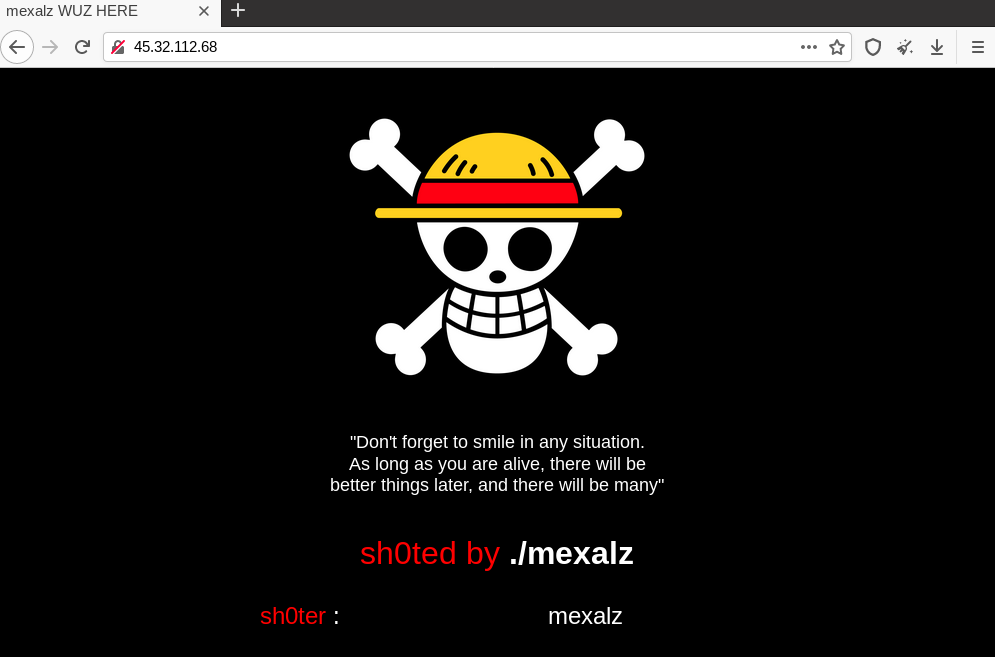
Атака начинается со сканирования портов; обнаружив SSH-сервер, Diicot brute пытается получить к нему доступ. В случае успеха на машину скачивается файл .93joshua — загрузчик майнера XMRig. На сервере-источнике, прописанном в Сингапуре, обнаружены также другие вредоносные файлы, в том числе два разных DDoS-бота. Ассоциированный с IP-адресом домен mexalz[.]us используется для хостинга зловредов как минимум с февраля.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru