



Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

Румынские криптоджекеры создали новую тулзу для брутфорса SSH на Linux

При разборе недавних атак, нацеленных на внедрение майнера Monero на Linux-серверы, исследователи из Bitdefender обнаружили новый инструмент для взлома паролей к SSH. Судя по применяемым техникам и тактикам, инициатором этой криптоджекинг-кампании является румынская криминальная группировка, которую аналитики отслеживают с прошлого года.

Тулкит с именем Diicot brute (можно перевести как «Кошмар для DIICOT» — румынского Управления по борьбе с оргпреступностью и терроризмом) работает по модели SaaS, подключаясь к ряду серверов для загрузки обновлений, дополнительных скриптов и отправки результатов сканов / попыток взлома. Создатель брутфорсера утверждает, что его продукт способен отсеивать ханипоты, однако в Bitdefender он все-таки засветился.

Просмотр данных на ловушках показал, что Diicot brute был введен в оборот в январе. Злоумышленники пока проводят атаки с небольшого количества IP-адресов и, по всей видимости, не используют взломанные системы для дальнейшего распространения инфекции.

Результаты поиска уязвимых систем Linux и попыток брутфорса собираются через Discord: возможности мессенджера обходятся дешевле, чем хостинг C2-сервера, к тому же здесь есть дополнительное удобство — просмотр всей информации в отдельном канале.

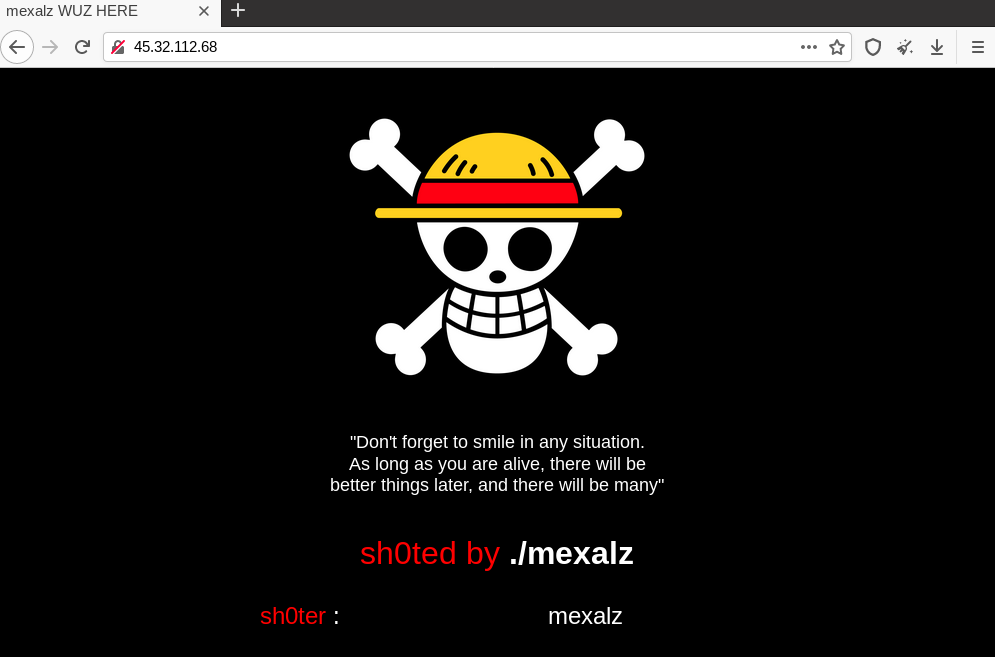
Атака начинается со сканирования портов; обнаружив SSH-сервер, Diicot brute пытается получить к нему доступ. В случае успеха на машину скачивается файл .93joshua — загрузчик майнера XMRig. На сервере-источнике, прописанном в Сингапуре, обнаружены также другие вредоносные файлы, в том числе два разных DDoS-бота. Ассоциированный с IP-адресом домен mexalz[.]us используется для хостинга зловредов как минимум с февраля.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru