



Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

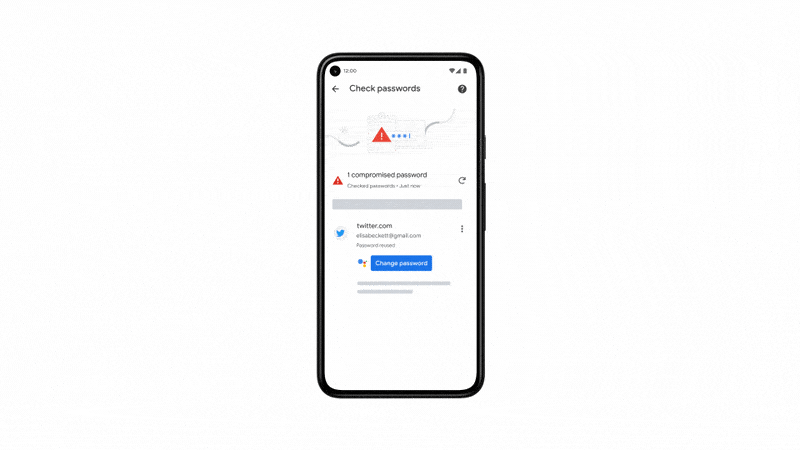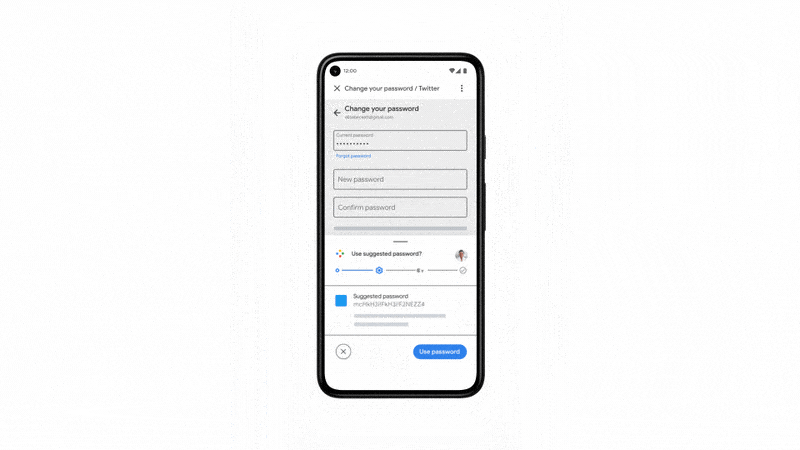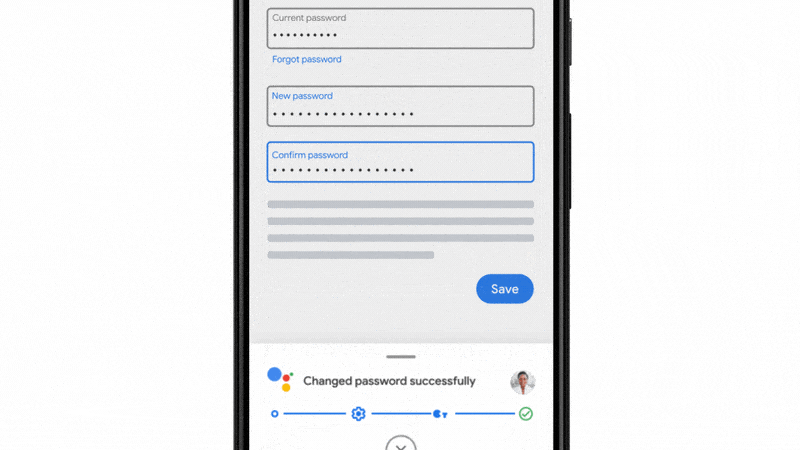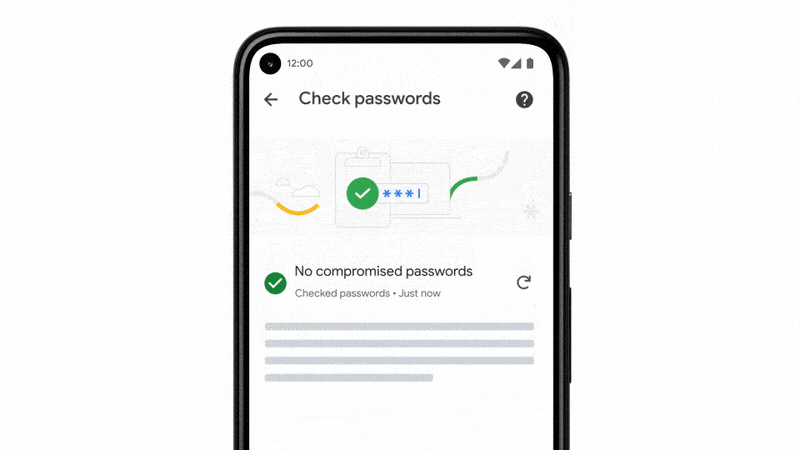
Google постепенно вводит в эксплуатацию новую функцию Chrome для Android. Смысл в том, что теперь браузер поможет пользователям всего в один клик менять слабые или скомпрометированные пароли. По мнению разработчиков, нововведение обеспечит лучшую защищённость учётных записей.

Ранее Google уже научила Chrome детектировать пароли, фигурирующие в утечках, а новая функция «automated password change» поможет автоматически менять слабые учётные данные. Отныне сервис Google Assistant будет предлагать опцию «Сменить пароль».

Если сайт или приложение поддерживает нововведение, Chrome отправит пользователя на специальную страницу, а также поможет оперативно поменять слабый или слитый пароль. Также у вас будет возможность пройти через весь процесс в ручном режиме.

«Работая за счёт сервиса "Duplex в Интернете", Google Assistant может взять на себя самую утомительную часть процесса смены пароля: скроллинг, заполнение форм, нажатие кнопок и тому подобное, а пользователь сможет сконцентрироваться на том, что действительно важно», — объясняет Патрик Неппер, член команды разработчиков Chrome. — «Мы решили пойти ещё дальше и ввели новые функциональные возможности, позволяющие быстро создать сложные пароли для конкретных сайтов и приложений».


Также Неппер отметил, что нововведение будет доступно тем пользователям, кто включил синхронизацию своих учётных данных. Первыми автоматическую смену пароля получат граждане США, но в ближайшие месяцы эта функция дойдёт и до других стран. Также со временем всё больше сайтов и приложений будут поддерживать эти возможности.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru