



Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

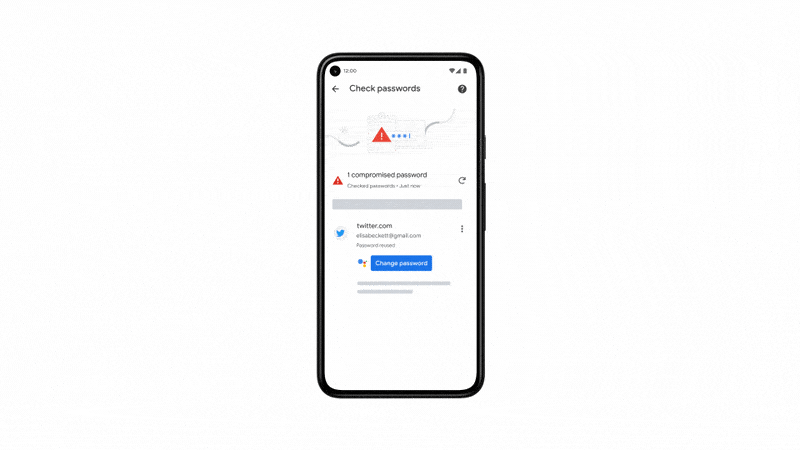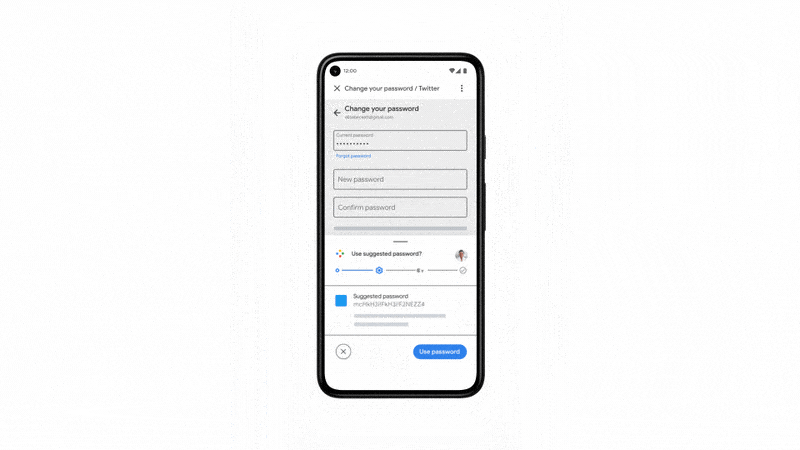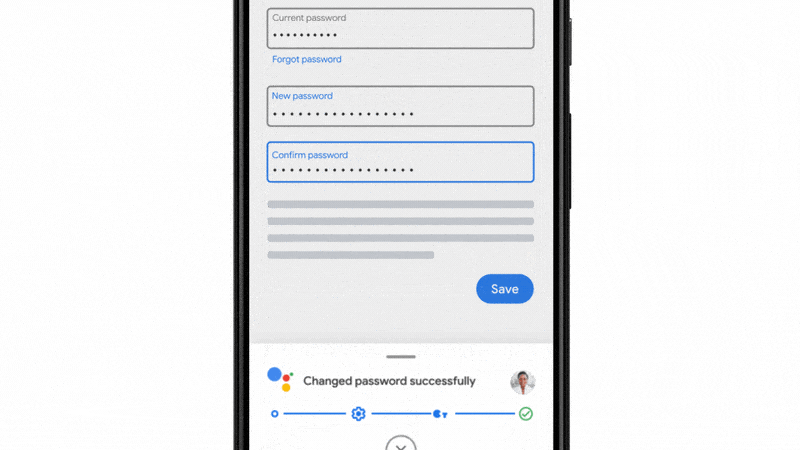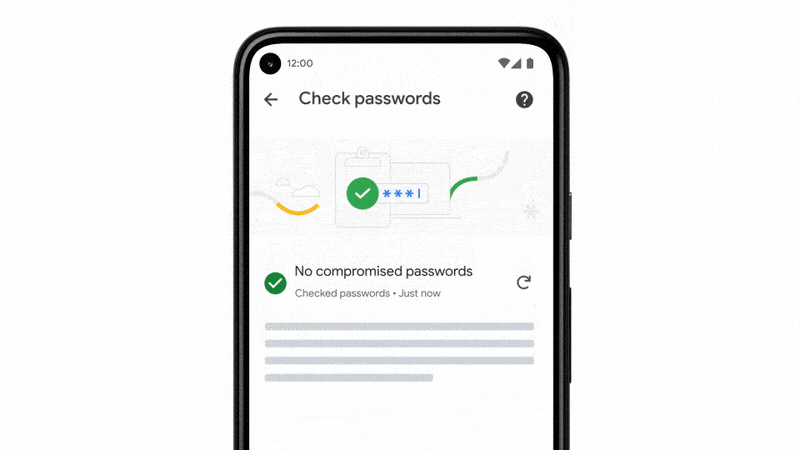
Google постепенно вводит в эксплуатацию новую функцию Chrome для Android. Смысл в том, что теперь браузер поможет пользователям всего в один клик менять слабые или скомпрометированные пароли. По мнению разработчиков, нововведение обеспечит лучшую защищённость учётных записей.

Ранее Google уже научила Chrome детектировать пароли, фигурирующие в утечках, а новая функция «automated password change» поможет автоматически менять слабые учётные данные. Отныне сервис Google Assistant будет предлагать опцию «Сменить пароль».

Если сайт или приложение поддерживает нововведение, Chrome отправит пользователя на специальную страницу, а также поможет оперативно поменять слабый или слитый пароль. Также у вас будет возможность пройти через весь процесс в ручном режиме.

«Работая за счёт сервиса "Duplex в Интернете", Google Assistant может взять на себя самую утомительную часть процесса смены пароля: скроллинг, заполнение форм, нажатие кнопок и тому подобное, а пользователь сможет сконцентрироваться на том, что действительно важно», — объясняет Патрик Неппер, член команды разработчиков Chrome. — «Мы решили пойти ещё дальше и ввели новые функциональные возможности, позволяющие быстро создать сложные пароли для конкретных сайтов и приложений».


Также Неппер отметил, что нововведение будет доступно тем пользователям, кто включил синхронизацию своих учётных данных. Первыми автоматическую смену пароля получат граждане США, но в ближайшие месяцы эта функция дойдёт и до других стран. Также со временем всё больше сайтов и приложений будут поддерживать эти возможности.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru