



В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

Google рассказала о своих планах обеспечить более продуманную защиту мобильных устройств на Android. Интернет-гигант обозначил шаги, которые помогут блокировать наиболее распространённые киберугрозы, а также привёл некоторую статистику.

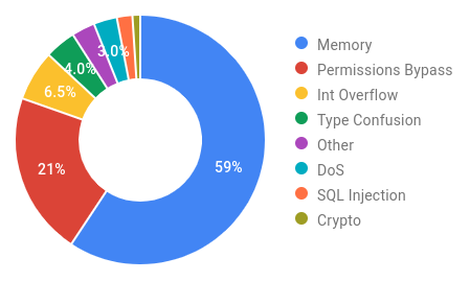
Оказалось, что 59% от общего числа критических и опасных уязвимостей в операционной системе Android, связаны с повреждением памяти. Вторыми после проблем памяти идут баги обхода установленных разрешений (21%).

Стоит отметить, что связанные с памятью бреши обычно возглавляют списки наиболее популярных уязвимостей и в других крупных платформах и приложениях: Java, Windows 10, Chrome. Например, та же Google утверждает, что 70% багов Chrome связаны с памятью. Специалисты Microsoft приводят похожую статистку: 70% всех дыр, устранённых в продуктах корпорации из Редмонда, затрагивают память.

В связи с этим Google призывает разработчиков перейти на более безопасные для памяти языки программирования: Java, Kotlin и Rust. Параллельно с этим нужно повышать безопасность всем полюбившихся C и C++. Именно эти векторы станут основными в борьбе за более защищённую от вредоносных программ и эксплойтов операционную систему Android. К слову, Amazon Web Services (AWS) и Microsoft также пытаются форсировать использование Rust, причины те же — вопросы безопасности.

Большое количество багов, устранённых ранее в Android, затрагивали Bluetooth, NFC и медиакомпоненты. Соответствующая библиотека была своего рода источником критических уязвимостей и вытекающих эксплойтов.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru