



В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

Google рассказала о своих планах обеспечить более продуманную защиту мобильных устройств на Android. Интернет-гигант обозначил шаги, которые помогут блокировать наиболее распространённые киберугрозы, а также привёл некоторую статистику.

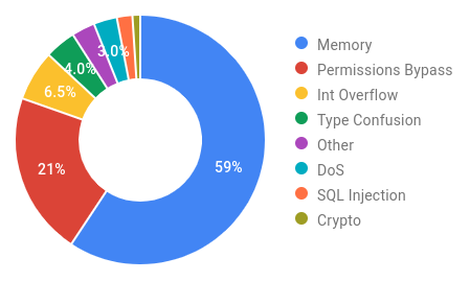
Оказалось, что 59% от общего числа критических и опасных уязвимостей в операционной системе Android, связаны с повреждением памяти. Вторыми после проблем памяти идут баги обхода установленных разрешений (21%).

Стоит отметить, что связанные с памятью бреши обычно возглавляют списки наиболее популярных уязвимостей и в других крупных платформах и приложениях: Java, Windows 10, Chrome. Например, та же Google утверждает, что 70% багов Chrome связаны с памятью. Специалисты Microsoft приводят похожую статистку: 70% всех дыр, устранённых в продуктах корпорации из Редмонда, затрагивают память.

В связи с этим Google призывает разработчиков перейти на более безопасные для памяти языки программирования: Java, Kotlin и Rust. Параллельно с этим нужно повышать безопасность всем полюбившихся C и C++. Именно эти векторы станут основными в борьбе за более защищённую от вредоносных программ и эксплойтов операционную систему Android. К слову, Amazon Web Services (AWS) и Microsoft также пытаются форсировать использование Rust, причины те же — вопросы безопасности.

Большое количество багов, устранённых ранее в Android, затрагивали Bluetooth, NFC и медиакомпоненты. Соответствующая библиотека была своего рода источником критических уязвимостей и вытекающих эксплойтов.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru