



В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

В Google рассказали, как планируют справиться с уязвимостями Android

Google рассказала о своих планах обеспечить более продуманную защиту мобильных устройств на Android. Интернет-гигант обозначил шаги, которые помогут блокировать наиболее распространённые киберугрозы, а также привёл некоторую статистику.

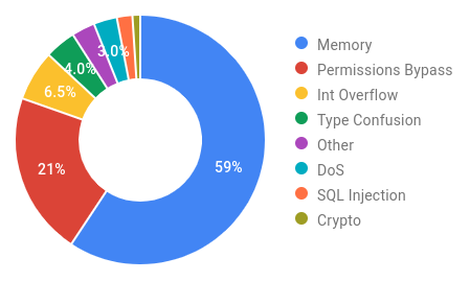
Оказалось, что 59% от общего числа критических и опасных уязвимостей в операционной системе Android, связаны с повреждением памяти. Вторыми после проблем памяти идут баги обхода установленных разрешений (21%).

Стоит отметить, что связанные с памятью бреши обычно возглавляют списки наиболее популярных уязвимостей и в других крупных платформах и приложениях: Java, Windows 10, Chrome. Например, та же Google утверждает, что 70% багов Chrome связаны с памятью. Специалисты Microsoft приводят похожую статистку: 70% всех дыр, устранённых в продуктах корпорации из Редмонда, затрагивают память.

В связи с этим Google призывает разработчиков перейти на более безопасные для памяти языки программирования: Java, Kotlin и Rust. Параллельно с этим нужно повышать безопасность всем полюбившихся C и C++. Именно эти векторы станут основными в борьбе за более защищённую от вредоносных программ и эксплойтов операционную систему Android. К слову, Amazon Web Services (AWS) и Microsoft также пытаются форсировать использование Rust, причины те же — вопросы безопасности.

Большое количество багов, устранённых ранее в Android, затрагивали Bluetooth, NFC и медиакомпоненты. Соответствующая библиотека была своего рода источником критических уязвимостей и вытекающих эксплойтов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru