



Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более 100 тыс. файрволов и VPN-шлюзов Zyxel содержали бэкдор-аккаунт

Более ста тысяч межсетевых экранов, VPN-шлюзов и контроллеров точек доступа от Zyxel содержали жёстко закодированный административный бэкдор-аккаунт, который при случае мог открыть киберпреступникам root-доступ к устройствам через SSH-интерфейс или веб-панель администратора.

Опасную учётную запись обнаружили специалисты компании Eye Control, базирующейся в Нидерландах. Они же порекомендовали владельцам всех затронутых устройств как можно скорее обновить их, поскольку уязвимость действительно крайне неприятная.

Злоумышленники любого уровня — от операторов DDoS-ботнетов, до правительственных кибергруппировок и создателей шифровальщиков — могут использовать обнаруженный бэкдор-аккаунт для проникновения во внутренние сети.

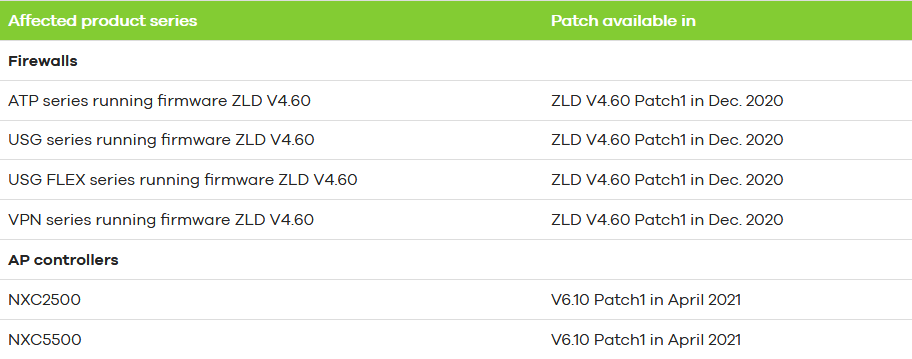
Среди уязвимых устройств есть популярные модели корпоративного уровня от Zyxel. Как правило, такие девайсы используются в частных организациях и правительственных сетях. Эксперты выделили следующие линейки продуктов, владельцам которых стоит опасаться бэкдора:

  • ATP-серия — используется преимущественно как межсетевой экран;
  • USG-серия — используется как гибрид файрвола и VPN-шлюза;
  • Серия USG FLEX — также используется как файрвол и VPN-шлюз;
  • VPN-серия — используется исключительно как VPN-шлюз;
  • NXC-серия — используется как контроллер точки доступа WLAN.

На сегодняшний день патчи готовы только для ATP, USG, USG Flex и VPN. Согласно официальному сообщению Zyxel, серия NXC получит обновление в апреле 2021 года.


Как отметили исследователи из Eye Control, выявленный бэдор-аккаунт использовал имя пользователя «zyfwp» и пароль «PrOw!aN_fXp». Все выпущенные патчи закрывают этот недокументированный доступ.

«Пароль в виде открытого текста можно было найти в одном из системных бинарников. У аккаунта был root-доступ на устройстве, поскольку он использовался для установки обновлений прошивки», — пишут эксперты в отчёте.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru