



Новый банковский Android-троян задействует 112 финансовых приложений

Новый банковский Android-троян задействует 112 финансовых приложений

Новый банковский Android-троян задействует 112 финансовых приложений

Эксперты «Лаборатории Касперского» обнаружили новый банковский троян Ghimob, атакующий пользователей Android-устройств. По данным Kaspersky Global Research and Analysis Team (GReAT), вредонос разработала киберпреступная группировка Guildma.

Как только Ghimob обоснуется в системе, его операторы получают удалённый доступ к устройству жертвы и уже оттуда могут проводить мошеннические транзакции.

Основной интерес трояна — банковские мобильные приложения, финтех-компании и криптовалютные биржи. Для распространения Ghimob злоумышленники используют фишинговые письма со специальной ссылкой, по которой на Android-устройство загружается установщик APK.


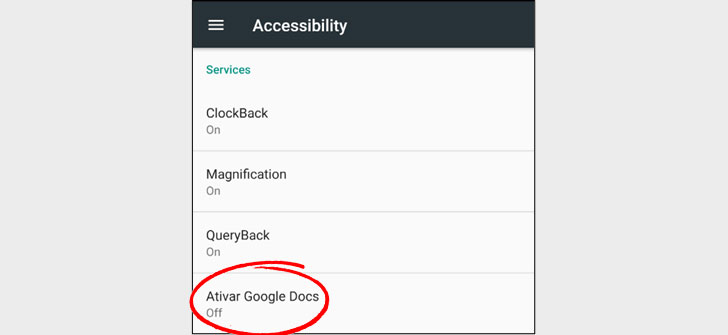
После инсталляции троян прячет свою иконку и пытается задействовать специальные возможности системы Android (accessibility features) для записи нажатий клавиш, манипуляции отображаемого контента и открытия полного удалённого доступа.

«Даже если у пользователя установлен специальный паттерн для разблокировки смартфона, вредонос может записать его и в дальнейшем использовать в тех же целях», — уточняют специалисты «Лаборатории Касперского».

Во время мошеннических транзакций троян перекрывает дисплей чёрной подложкой, в то время как в фоновом режиме запускается банковское приложение. В общей сложности Ghimob атакует 153 программы.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru