



Новый банковский Android-троян задействует 112 финансовых приложений

Новый банковский Android-троян задействует 112 финансовых приложений

Новый банковский Android-троян задействует 112 финансовых приложений

Эксперты «Лаборатории Касперского» обнаружили новый банковский троян Ghimob, атакующий пользователей Android-устройств. По данным Kaspersky Global Research and Analysis Team (GReAT), вредонос разработала киберпреступная группировка Guildma.

Как только Ghimob обоснуется в системе, его операторы получают удалённый доступ к устройству жертвы и уже оттуда могут проводить мошеннические транзакции.

Основной интерес трояна — банковские мобильные приложения, финтех-компании и криптовалютные биржи. Для распространения Ghimob злоумышленники используют фишинговые письма со специальной ссылкой, по которой на Android-устройство загружается установщик APK.


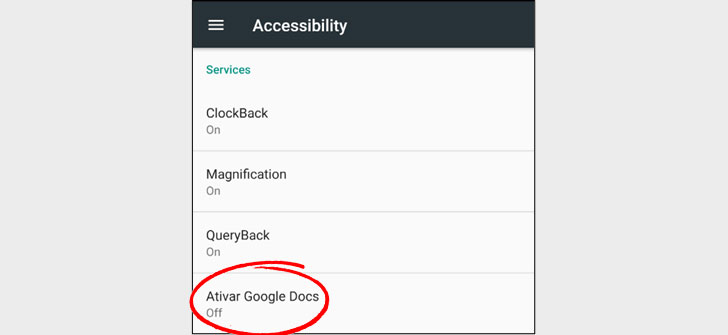
После инсталляции троян прячет свою иконку и пытается задействовать специальные возможности системы Android (accessibility features) для записи нажатий клавиш, манипуляции отображаемого контента и открытия полного удалённого доступа.

«Даже если у пользователя установлен специальный паттерн для разблокировки смартфона, вредонос может записать его и в дальнейшем использовать в тех же целях», — уточняют специалисты «Лаборатории Касперского».

Во время мошеннических транзакций троян перекрывает дисплей чёрной подложкой, в то время как в фоновом режиме запускается банковское приложение. В общей сложности Ghimob атакует 153 программы.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru