



Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

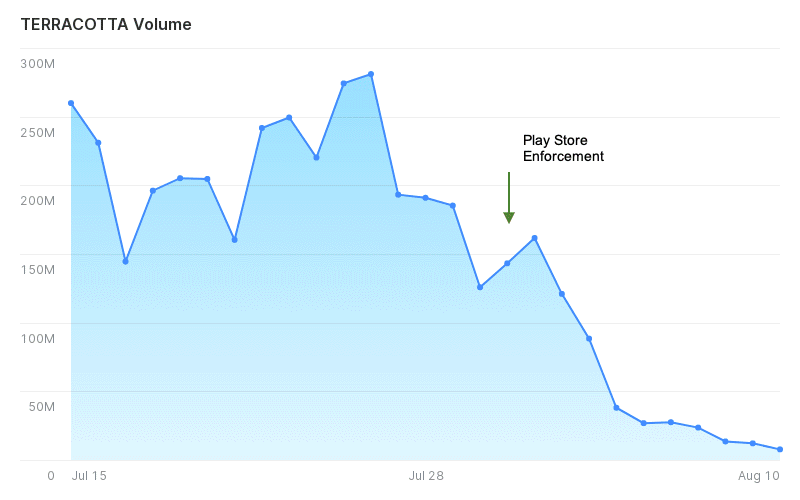
Команда White Ops обнаружила набор Android-приложений, устанавливающих в систему скрытый браузер, который впоследствии используется для загрузки переполненных рекламой веб-страниц.

Точное количество сомнительных приложений никто не называет, но известно, что Google уже удалил их из официального магазина Play Store.

В целом, как сообщили исследователи White Ops, обнаруженные программы являются частью ботнета, специализирующегося на мошенничестве с рекламой. Ботнет получил имя Terracotta.

Команда White Ops следила за активностью операторов Terracotta с конца 2019 года — именно тогда ботнет начал активно разворачивать операции. Всё начиналось с загрузки вредоносного софта в Google Play Store, пользователям обещали подарки, если они установят приложения на свои устройства.

Например, доверчивых людей заманивали бесплатными туфлями, кроссовками, сапогами, билетами, купонами и даже услугами стоматолога. Условие было такое: установить приложение и выждать две недели для получения подарка.

Установленные программы загружали и запускали модифицированную версию Google Chrome, которая использовалась для просмотра контента из приложения — WebView.

Вредоносную версию WebView-браузера прятали от пользователя, параллельно реализуя мошеннические рекламные схемы.

По словам специалистов White Ops, Terracotta не только сложная киберугроза, но и очень масштабная. Операторы ботнета используют непростые техники обхода детектирования. Всего лишь за последнюю неделю июня Terracotta удалось незаметно загрузить более двух миллиардов рекламных объявлений на 65 тыс. заражённых смартфонов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru