



Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Компания Armis, занимающаяся исследованиями в области IoT, собирается рассказать подробности нового вектора атаки, способного поразить устройства во внутренней корпоративной сети. Эксперты планируют погрузиться в детали метода на конференции Black Hat USA.

Новая форма атаки получила имя EtherOops. Согласно теории исследователей, она сработает в том случае, если в атакуемой сети будут неисправные Ethernet-кабели.

Специалисты Armis сразу оговорились: обнаруженный в лабораторных условиях вектор атаки пока существует лишь в теории, EtherOops нельзя расценивать как распространённую проблему, затрагивающую корпоративные сети по всему миру.

Тем не менее хорошо подготовленные правительственные кибергруппировки могут использовать EtherOops в своих целях.

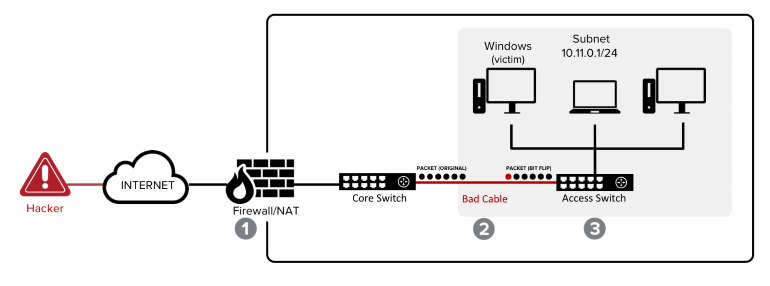
В сущности, обнаруженный специалистами метод представляет собой атаку «пакет в пакете» — когда сетевые пакеты вложены друг в друга. При этом внешняя оболочка является безобидным пакетом, а внутренняя содержит вредоносный код или команды.

Легко понять, что внешние пакеты нужны для обхода защитных средств сети (файрволов и т. п.). Именно благодаря им в сеть жертвы проникают вредоносные пакеты.

А причём тут тогда кабели? По словам Armis, неисправные Ethernet-кабели способны перемещать биты внутри пакета, медленно разрушая внешнюю оболочку. При этом внутренняя останется вполне рабочей.


«Сложно? Да, но вполне возможно», — заявили эксперты.

Armis запустила специальный веб-сайт, на котором подробно описан метод EtherOops. Дополнительно исследователи выложили два видеоролика (прикладываем ниже), демонстрирующих атаку, а также опубликовали подробный технический разбор (PDF) EtherOops.


Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru