



Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Компания Armis, занимающаяся исследованиями в области IoT, собирается рассказать подробности нового вектора атаки, способного поразить устройства во внутренней корпоративной сети. Эксперты планируют погрузиться в детали метода на конференции Black Hat USA.

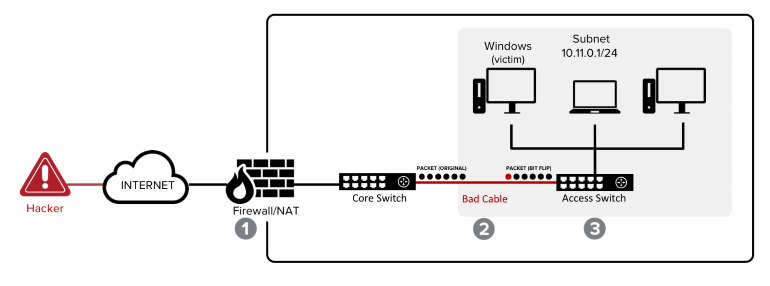
Новая форма атаки получила имя EtherOops. Согласно теории исследователей, она сработает в том случае, если в атакуемой сети будут неисправные Ethernet-кабели.

Специалисты Armis сразу оговорились: обнаруженный в лабораторных условиях вектор атаки пока существует лишь в теории, EtherOops нельзя расценивать как распространённую проблему, затрагивающую корпоративные сети по всему миру.

Тем не менее хорошо подготовленные правительственные кибергруппировки могут использовать EtherOops в своих целях.

В сущности, обнаруженный специалистами метод представляет собой атаку «пакет в пакете» — когда сетевые пакеты вложены друг в друга. При этом внешняя оболочка является безобидным пакетом, а внутренняя содержит вредоносный код или команды.

Легко понять, что внешние пакеты нужны для обхода защитных средств сети (файрволов и т. п.). Именно благодаря им в сеть жертвы проникают вредоносные пакеты.

А причём тут тогда кабели? По словам Armis, неисправные Ethernet-кабели способны перемещать биты внутри пакета, медленно разрушая внешнюю оболочку. При этом внутренняя останется вполне рабочей.


«Сложно? Да, но вполне возможно», — заявили эксперты.

Armis запустила специальный веб-сайт, на котором подробно описан метод EtherOops. Дополнительно исследователи выложили два видеоролика (прикладываем ниже), демонстрирующих атаку, а также опубликовали подробный технический разбор (PDF) EtherOops.


Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru