



Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Black Hat: атака EtherOops использует неисправные Ethernet-кабели

Компания Armis, занимающаяся исследованиями в области IoT, собирается рассказать подробности нового вектора атаки, способного поразить устройства во внутренней корпоративной сети. Эксперты планируют погрузиться в детали метода на конференции Black Hat USA.

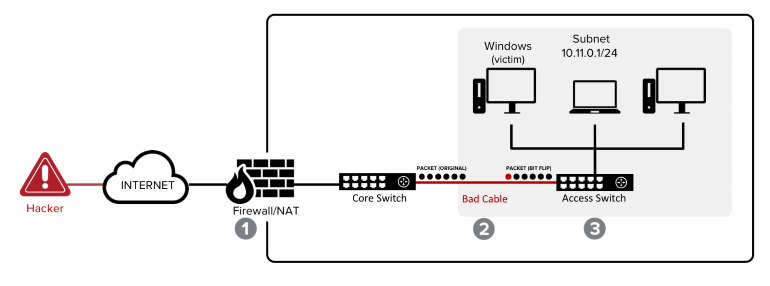
Новая форма атаки получила имя EtherOops. Согласно теории исследователей, она сработает в том случае, если в атакуемой сети будут неисправные Ethernet-кабели.

Специалисты Armis сразу оговорились: обнаруженный в лабораторных условиях вектор атаки пока существует лишь в теории, EtherOops нельзя расценивать как распространённую проблему, затрагивающую корпоративные сети по всему миру.

Тем не менее хорошо подготовленные правительственные кибергруппировки могут использовать EtherOops в своих целях.

В сущности, обнаруженный специалистами метод представляет собой атаку «пакет в пакете» — когда сетевые пакеты вложены друг в друга. При этом внешняя оболочка является безобидным пакетом, а внутренняя содержит вредоносный код или команды.

Легко понять, что внешние пакеты нужны для обхода защитных средств сети (файрволов и т. п.). Именно благодаря им в сеть жертвы проникают вредоносные пакеты.

А причём тут тогда кабели? По словам Armis, неисправные Ethernet-кабели способны перемещать биты внутри пакета, медленно разрушая внешнюю оболочку. При этом внутренняя останется вполне рабочей.


«Сложно? Да, но вполне возможно», — заявили эксперты.

Armis запустила специальный веб-сайт, на котором подробно описан метод EtherOops. Дополнительно исследователи выложили два видеоролика (прикладываем ниже), демонстрирующих атаку, а также опубликовали подробный технический разбор (PDF) EtherOops.


Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru