



Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

Google Play Protect провалился в антивирусных тестах для Android

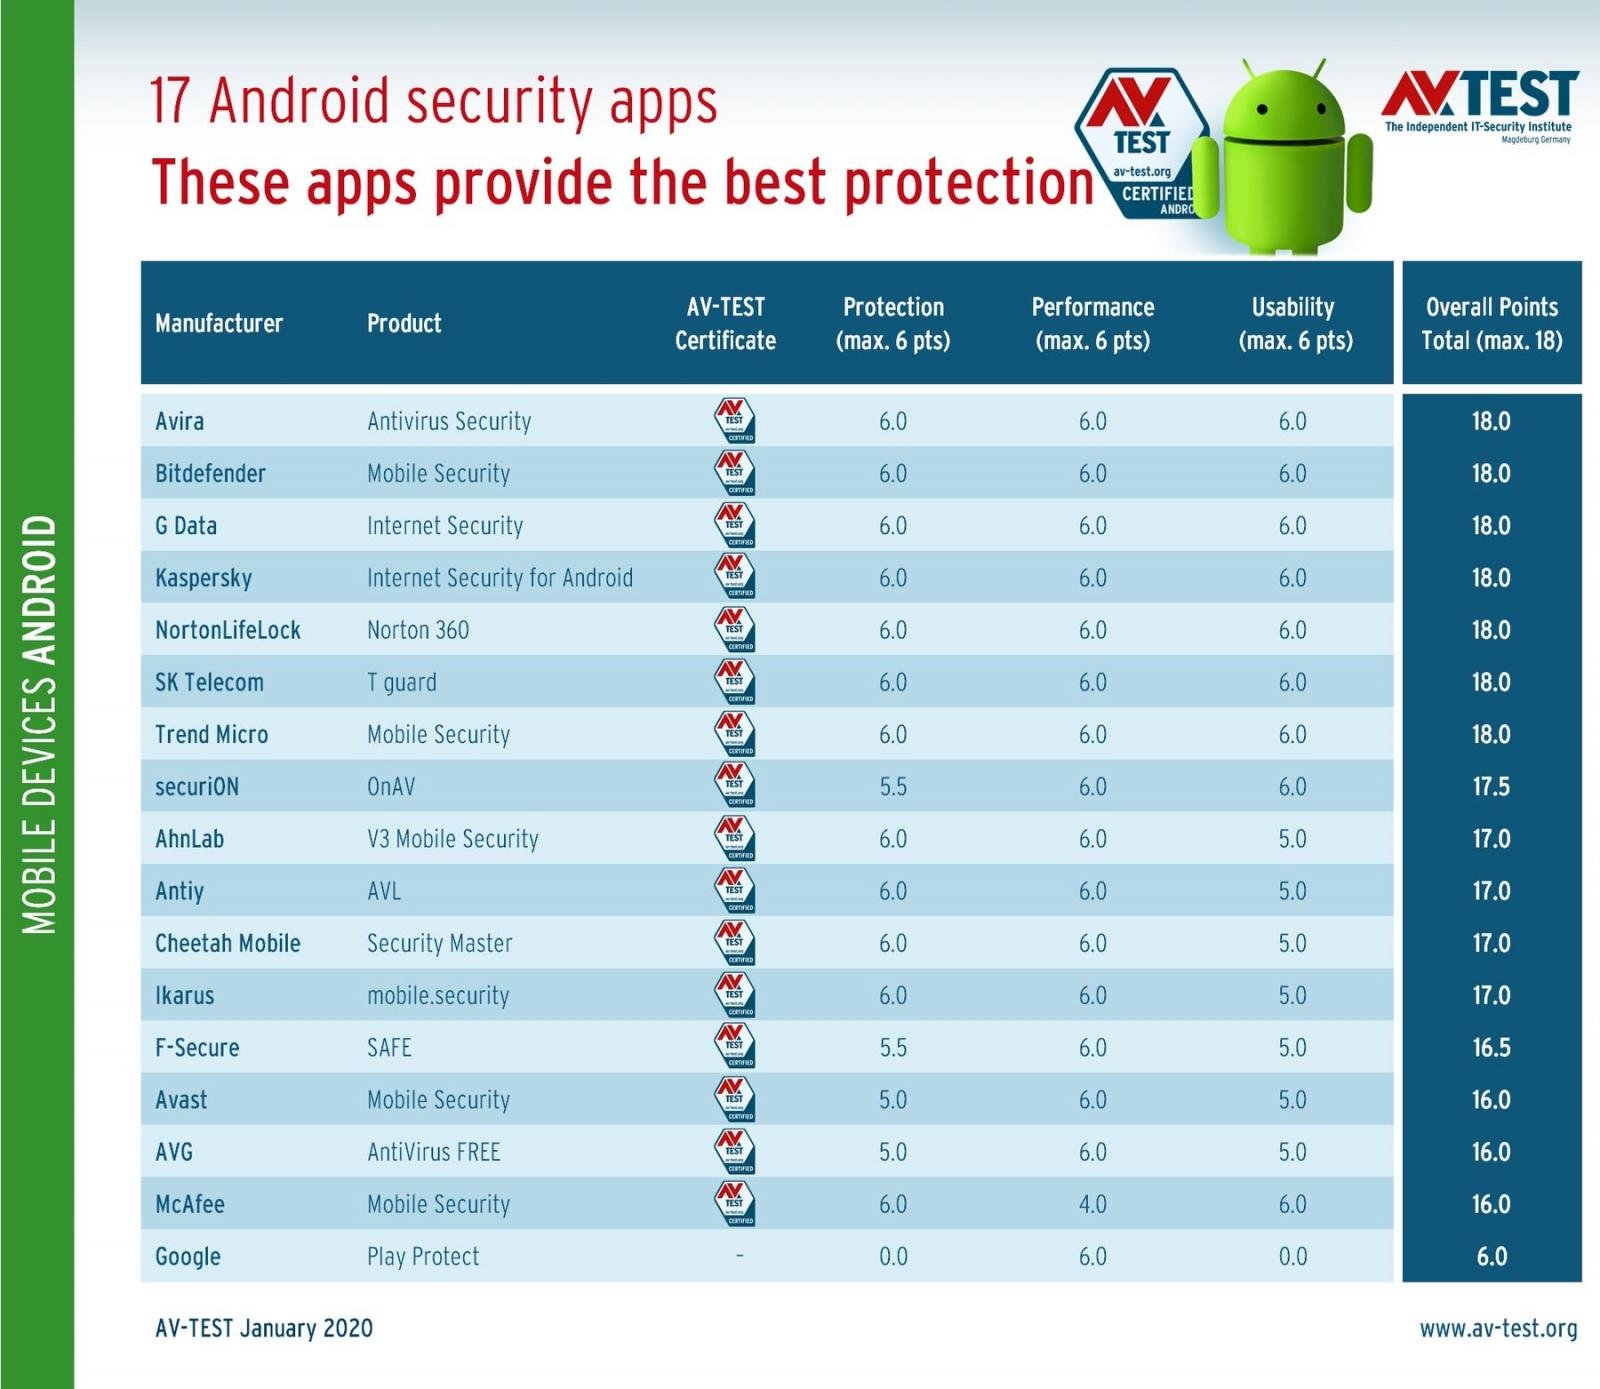
Система защиты от мобильных угроз Google Play Protect, реализованная в операционной системе Android, полностью провалила тесты немецкой антивирусной лаборатории AV-Test. Защитная функция очень вяло детектировала вредоносные приложения, набрав 0 баллов из 6 возможных.

Разработчики представили Google Play Protect почти три года назад, в мае 2017-го. Уже в июле Google начал устанавливать защитный механизм на все Android-устройства. На сегодняшний день, согласно данным Центра безопасности Android, Google Play Protect установлена более чем на 2,5 млрд мобильных девайсов.

Согласно результатам теста AV-Test, Google Play Protect смог выявить чуть более одной третьей от общего числа вредоносных семплов — 6700. Это значит, что более 4 тыс. зловредов смогли заразить Android-устройства под защитой Google Play Protect.

Из новых семплов, которых насчитали 3300, защитная функция Google детектировала 37%. Среди такого же числа более старых версий вредоносных приложений Google Play Protect смог опознать 33,1%.

Оба этих результата обеспечили данной системе безопасности последнее место в рейтинге AV-Test. К примеру, другие мобильные антивирусные средства обнаружили около 98% угроз в обоих тестах.

Самыми надёжными защитниками Android оказались решения от Antiy, Bitdefender, Cheetah Mobile, NortonLifeLock, Trend Micro и Kaspersky — все они выявили 100% вредоносов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru