



Функция изоляции сайтов теперь пришла и на Android-версию Chrome

Функция изоляции сайтов теперь пришла и на Android-версию Chrome

Функция изоляции сайтов теперь пришла и на Android-версию Chrome

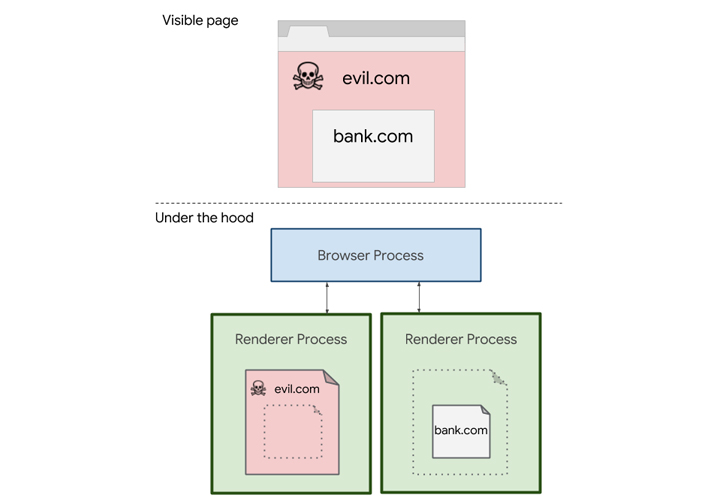
В прошлом году Google представил функцию «Site Isolation» в десктопной версии Chrome. Теперь пришёл черёд и Android-версии браузера. «Site Isolation» представляет собой дополнительную защитную меру, которая проводит некую границу между сайтами. В результате каждая веб-страница откроется в своём процессе песочницы.

Другими словами, каждый ресурс получается свой изолированный процесс. Такой подход защищает браузер от Spectre и других атак по сторонним каналам.

Злоумышленнику уже гораздо труднее использовать вредоносный сайт для извлечения данных из соседней вкладки.

«Site Isolation» помогает защитить используемые для аутентификации cookies, сохранённые пароли, сетевые данные, а также процесс обмена сообщениями между доменами.

С выходом Chrome 77 для Android эта функция безопасности стала доступна пользователям мобильной версии браузера. Для корректной работы «Site Isolation» на вашем устройстве должно быть не менее 2 Гб оперативной памяти.

Следует отметить, что в отличие от десктопного Chrome Android-версия не изолирует все вкладки подряд. Чтобы поддерживать приемлемый уровень производительности, изолируются только те ресурсы, на которых пользователь прошёл аутентификацию.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru