



Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

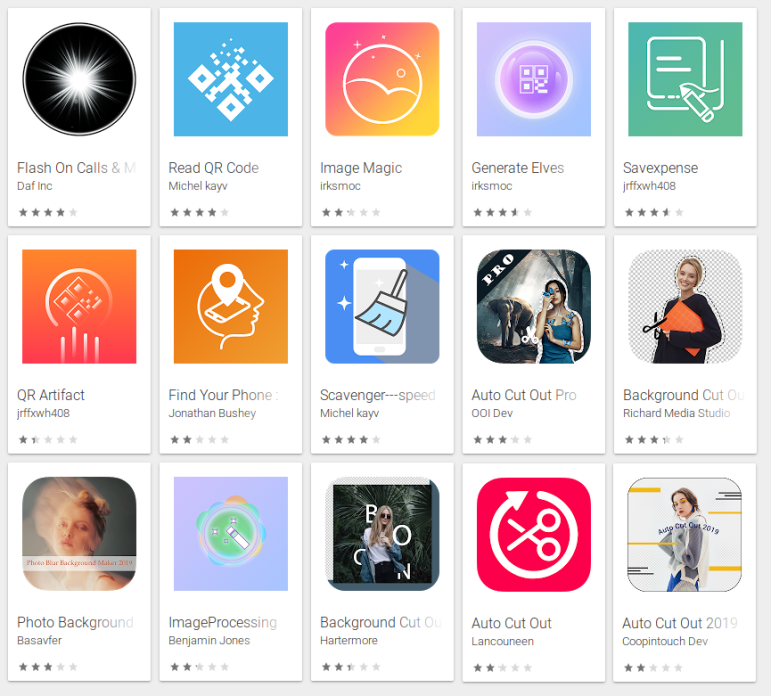
Эксперты SophosLabs обнаружили в Google Play Store пятнадцать Android-приложений, агрессивно демонстрирующих пользователям навязчивую рекламу и при этом скрывающих свои иконки, что препятствует их удалению.

Некоторые приложения пошли дальше — они маскируют своё присутствие в настройках смартфонов. Такие уловки ещё сильнее запутывают пользователя.

По статистике Google Play Store, более 1,3 млн мобильных устройств по всему миру установили по меньшей мере одно из этих 15 адваре.

Обнаруженные исследователями приложения используют хитрые схемы. В качестве примера можно рассмотреть поведение Free Calls & Messages.

При первом запуске эта программа выводит предупреждение: «Это приложение несовместимо с вашим устройством!». После этого запускается Play Store и открывается страница Google Maps. Все это заставляет жертву думать, что программа просто вывела ошибку.

Далее адваре скрывает свою иконку, теперь ее нельзя будет найти в списке приложений.

Специалисты SophosLabs также упомянули, что часть выявленных нежелательных программ маскируют свою иконку в настройках устройства под легитимное приложение.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru