



Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

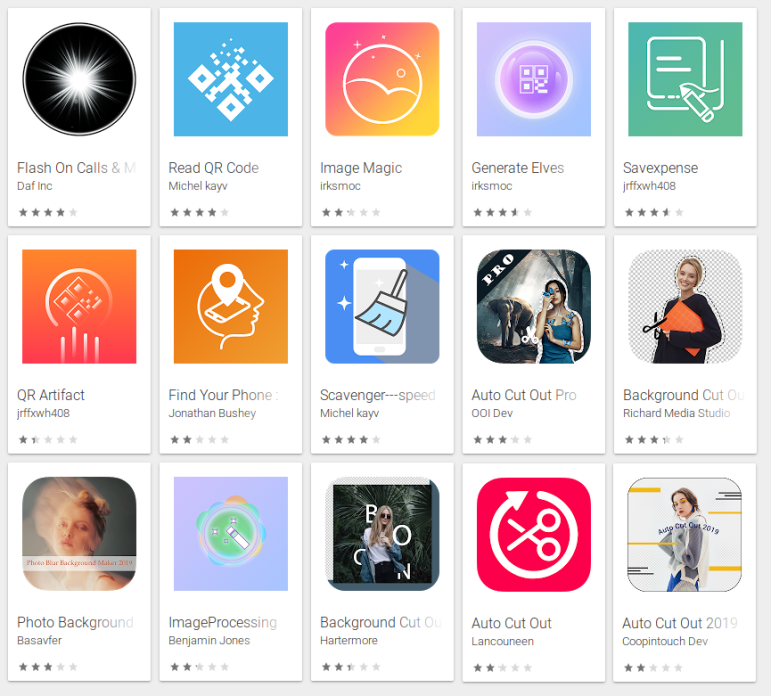
Эксперты SophosLabs обнаружили в Google Play Store пятнадцать Android-приложений, агрессивно демонстрирующих пользователям навязчивую рекламу и при этом скрывающих свои иконки, что препятствует их удалению.

Некоторые приложения пошли дальше — они маскируют своё присутствие в настройках смартфонов. Такие уловки ещё сильнее запутывают пользователя.

По статистике Google Play Store, более 1,3 млн мобильных устройств по всему миру установили по меньшей мере одно из этих 15 адваре.

Обнаруженные исследователями приложения используют хитрые схемы. В качестве примера можно рассмотреть поведение Free Calls & Messages.

При первом запуске эта программа выводит предупреждение: «Это приложение несовместимо с вашим устройством!». После этого запускается Play Store и открывается страница Google Maps. Все это заставляет жертву думать, что программа просто вывела ошибку.

Далее адваре скрывает свою иконку, теперь ее нельзя будет найти в списке приложений.

Специалисты SophosLabs также упомянули, что часть выявленных нежелательных программ маскируют свою иконку в настройках устройства под легитимное приложение.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru