



Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

Скрывающие свои иконки Android-адваре скачали 1,3 млн пользователей

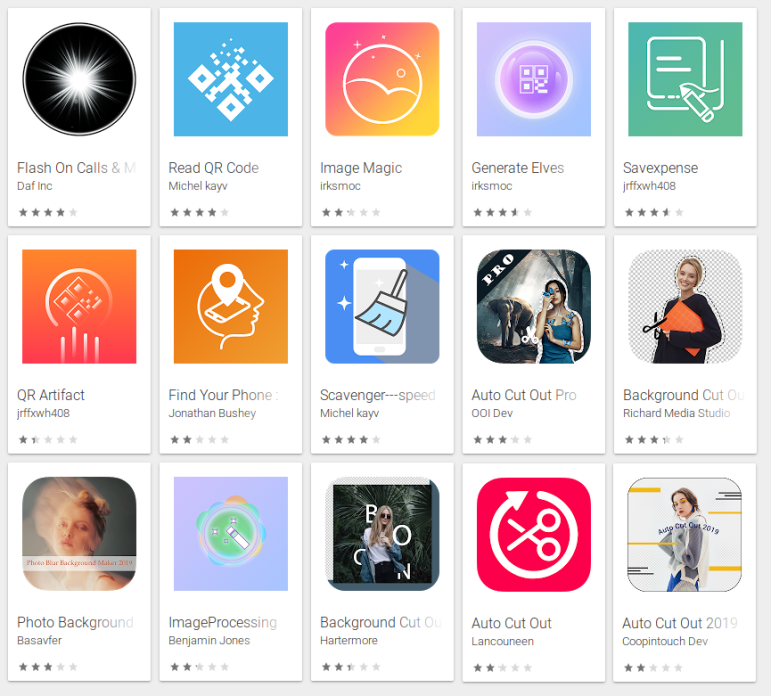
Эксперты SophosLabs обнаружили в Google Play Store пятнадцать Android-приложений, агрессивно демонстрирующих пользователям навязчивую рекламу и при этом скрывающих свои иконки, что препятствует их удалению.

Некоторые приложения пошли дальше — они маскируют своё присутствие в настройках смартфонов. Такие уловки ещё сильнее запутывают пользователя.

По статистике Google Play Store, более 1,3 млн мобильных устройств по всему миру установили по меньшей мере одно из этих 15 адваре.

Обнаруженные исследователями приложения используют хитрые схемы. В качестве примера можно рассмотреть поведение Free Calls & Messages.

При первом запуске эта программа выводит предупреждение: «Это приложение несовместимо с вашим устройством!». После этого запускается Play Store и открывается страница Google Maps. Все это заставляет жертву думать, что программа просто вывела ошибку.

Далее адваре скрывает свою иконку, теперь ее нельзя будет найти в списке приложений.

Специалисты SophosLabs также упомянули, что часть выявленных нежелательных программ маскируют свою иконку в настройках устройства под легитимное приложение.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru