



В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

«Код безопасности» объявляет о выпуске нового поколения линейки Континент: корпоративного межсетевого экрана Континент 4, предназначенного для защиты периметра, сегментации внутренней сети, а также шифрования каналов связи между филиалами крупных территориально-распределенных компаний и организаций.

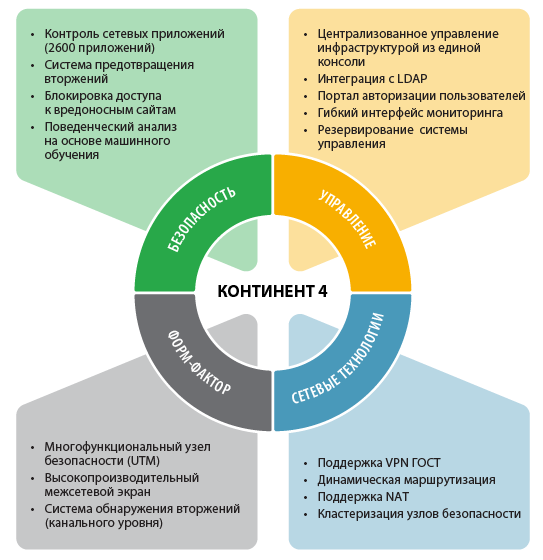
Главное новшество Континент 4 – это реализация концепции Unified Threat Management (UTM). Теперь все механизмы безопасности интегрированы в рамках одного устройства, что позволяет радикально упростить систему защиты сети.

Ключевые механизмы безопасности включают в себя:

  • Механизм контроля сетевых приложений (DPI)
  • Систему обнаружения вторжений
  • Систему поиска скрытых атак на основе машинного обучения
  • Систему защиты от доступа к вредоносным веб-сайтам
  • Криптошлюз и систему удаленного доступа с использованием российских алгоритмов

Основные преимущества Континент 4:

  • Полностью переработанная система управления для администрирования большой инфраструктуры безопасности
  • Выделенная подсистема мониторинга для своевременного обнаружения атак и выявления неполадок в системе защиты
  • Интеграция с LDAP-серверами для использования учетных записей пользователей и групп в целях создания более эффективной политики контроля доступа
  • Мощный движок глубокого анализа трафика, который определяет более 2600 сетевых приложений
  • Работа системы обнаружения вторжений в прозрачном режиме (без влияния на сетевую топологию)

Перевод на новую операционную систему и значительная переработка сетевого стека позволили добиться беспрецедентной для российского рынка производительности. Пропускная способность старшей платформы составляет до 50 Гбит/с в режиме межсетевого экрана и до 11,5 Гбит/с в комбинированном режиме (одновременная работа межсетевого экрана, системы обнаружения вторжений, системы контроля сетевых приложений).

Для задач сегментации сетей ЦОД и защиты высоконагруженных сетей была разработана и сейчас находится в стадии получения патента принципиально новая программная архитектура высокопроизводительного межсетевого экрана. Она позволяет обеспечить пропускную способность межсетевого экранирования до 80 Гбит/с и, за счет трансляции базы правил в структуру префиксных деревьев, ее производительность не зависит от числа правил фильтрации.

В Континент 4 активно используются продукты технологических партнеров «Код Безопасности». В частности, механизм ограничения доступа к вредоносным сайтам реализован на базе технологий «Лаборатории Касперского».

Континент 4 будет сертифицирован ФСТЭК России и ФСБ России.

Записаться на тестирование Континент 4 можно на сайте: www.continent4.ru

«Выпуск Континента 4 знаменует новую веху на российском рынке сетевой безопасности. Континент 4 – это платформа, на основе которой российские заказчики смогут консолидировать механизмы обеспечения сетевой безопасности. Полностью отечественное происхождение позволяет использовать его в рамках программ импортозамещения. Высокая производительность и эффективность обеспечат защиту от существующих угроз без влияния на работу действующей инфраструктуры, а технологический задел позволит защититься и от будущих угроз», – прокомментировал выпуск Континент 4 Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru