



В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

«Код безопасности» объявляет о выпуске нового поколения линейки Континент: корпоративного межсетевого экрана Континент 4, предназначенного для защиты периметра, сегментации внутренней сети, а также шифрования каналов связи между филиалами крупных территориально-распределенных компаний и организаций.

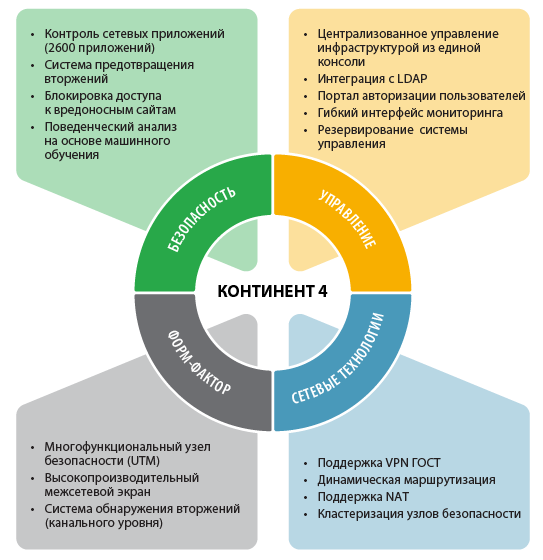
Главное новшество Континент 4 – это реализация концепции Unified Threat Management (UTM). Теперь все механизмы безопасности интегрированы в рамках одного устройства, что позволяет радикально упростить систему защиты сети.

Ключевые механизмы безопасности включают в себя:

  • Механизм контроля сетевых приложений (DPI)
  • Систему обнаружения вторжений
  • Систему поиска скрытых атак на основе машинного обучения
  • Систему защиты от доступа к вредоносным веб-сайтам
  • Криптошлюз и систему удаленного доступа с использованием российских алгоритмов

Основные преимущества Континент 4:

  • Полностью переработанная система управления для администрирования большой инфраструктуры безопасности
  • Выделенная подсистема мониторинга для своевременного обнаружения атак и выявления неполадок в системе защиты
  • Интеграция с LDAP-серверами для использования учетных записей пользователей и групп в целях создания более эффективной политики контроля доступа
  • Мощный движок глубокого анализа трафика, который определяет более 2600 сетевых приложений
  • Работа системы обнаружения вторжений в прозрачном режиме (без влияния на сетевую топологию)

Перевод на новую операционную систему и значительная переработка сетевого стека позволили добиться беспрецедентной для российского рынка производительности. Пропускная способность старшей платформы составляет до 50 Гбит/с в режиме межсетевого экрана и до 11,5 Гбит/с в комбинированном режиме (одновременная работа межсетевого экрана, системы обнаружения вторжений, системы контроля сетевых приложений).

Для задач сегментации сетей ЦОД и защиты высоконагруженных сетей была разработана и сейчас находится в стадии получения патента принципиально новая программная архитектура высокопроизводительного межсетевого экрана. Она позволяет обеспечить пропускную способность межсетевого экранирования до 80 Гбит/с и, за счет трансляции базы правил в структуру префиксных деревьев, ее производительность не зависит от числа правил фильтрации.

В Континент 4 активно используются продукты технологических партнеров «Код Безопасности». В частности, механизм ограничения доступа к вредоносным сайтам реализован на базе технологий «Лаборатории Касперского».

Континент 4 будет сертифицирован ФСТЭК России и ФСБ России.

Записаться на тестирование Континент 4 можно на сайте: www.continent4.ru

«Выпуск Континента 4 знаменует новую веху на российском рынке сетевой безопасности. Континент 4 – это платформа, на основе которой российские заказчики смогут консолидировать механизмы обеспечения сетевой безопасности. Полностью отечественное происхождение позволяет использовать его в рамках программ импортозамещения. Высокая производительность и эффективность обеспечат защиту от существующих угроз без влияния на работу действующей инфраструктуры, а технологический задел позволит защититься и от будущих угроз», – прокомментировал выпуск Континент 4 Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru