



В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

В Континент 4 реализована концепция Unified Threat Management (UTM)

«Код безопасности» объявляет о выпуске нового поколения линейки Континент: корпоративного межсетевого экрана Континент 4, предназначенного для защиты периметра, сегментации внутренней сети, а также шифрования каналов связи между филиалами крупных территориально-распределенных компаний и организаций.

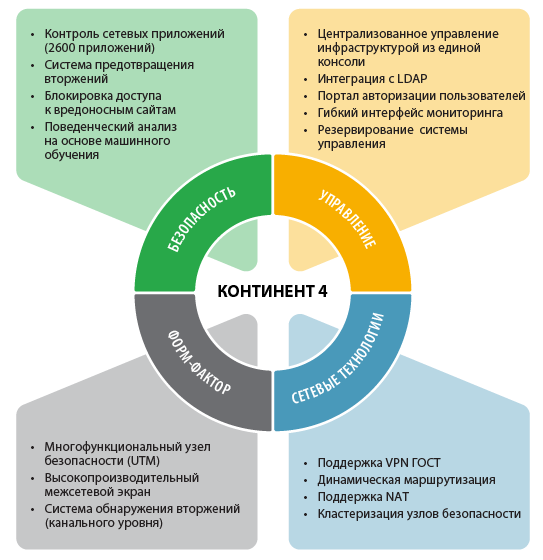
Главное новшество Континент 4 – это реализация концепции Unified Threat Management (UTM). Теперь все механизмы безопасности интегрированы в рамках одного устройства, что позволяет радикально упростить систему защиты сети.

Ключевые механизмы безопасности включают в себя:

  • Механизм контроля сетевых приложений (DPI)
  • Систему обнаружения вторжений
  • Систему поиска скрытых атак на основе машинного обучения
  • Систему защиты от доступа к вредоносным веб-сайтам
  • Криптошлюз и систему удаленного доступа с использованием российских алгоритмов

Основные преимущества Континент 4:

  • Полностью переработанная система управления для администрирования большой инфраструктуры безопасности
  • Выделенная подсистема мониторинга для своевременного обнаружения атак и выявления неполадок в системе защиты
  • Интеграция с LDAP-серверами для использования учетных записей пользователей и групп в целях создания более эффективной политики контроля доступа
  • Мощный движок глубокого анализа трафика, который определяет более 2600 сетевых приложений
  • Работа системы обнаружения вторжений в прозрачном режиме (без влияния на сетевую топологию)

Перевод на новую операционную систему и значительная переработка сетевого стека позволили добиться беспрецедентной для российского рынка производительности. Пропускная способность старшей платформы составляет до 50 Гбит/с в режиме межсетевого экрана и до 11,5 Гбит/с в комбинированном режиме (одновременная работа межсетевого экрана, системы обнаружения вторжений, системы контроля сетевых приложений).

Для задач сегментации сетей ЦОД и защиты высоконагруженных сетей была разработана и сейчас находится в стадии получения патента принципиально новая программная архитектура высокопроизводительного межсетевого экрана. Она позволяет обеспечить пропускную способность межсетевого экранирования до 80 Гбит/с и, за счет трансляции базы правил в структуру префиксных деревьев, ее производительность не зависит от числа правил фильтрации.

В Континент 4 активно используются продукты технологических партнеров «Код Безопасности». В частности, механизм ограничения доступа к вредоносным сайтам реализован на базе технологий «Лаборатории Касперского».

Континент 4 будет сертифицирован ФСТЭК России и ФСБ России.

Записаться на тестирование Континент 4 можно на сайте: www.continent4.ru

«Выпуск Континента 4 знаменует новую веху на российском рынке сетевой безопасности. Континент 4 – это платформа, на основе которой российские заказчики смогут консолидировать механизмы обеспечения сетевой безопасности. Полностью отечественное происхождение позволяет использовать его в рамках программ импортозамещения. Высокая производительность и эффективность обеспечат защиту от существующих угроз без влияния на работу действующей инфраструктуры, а технологический задел позволит защититься и от будущих угроз», – прокомментировал выпуск Континент 4 Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru