



Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

Amazon AWS раскрыла информацию о 31 000 серверах GoDaddy

По словам специалистов компании UpGuard, крупнейший в мире регистратор доменных имен с более чем 18 миллионами клиентов GoDaddy пострадал от утечки данных. В незащищенном ведре S3 GoDaddy аналитик обнаружил информацию о 31 000 серверов GoDaddy.

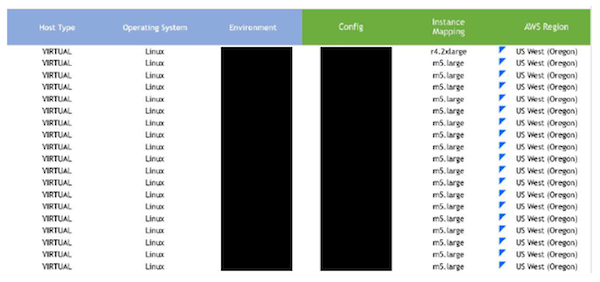
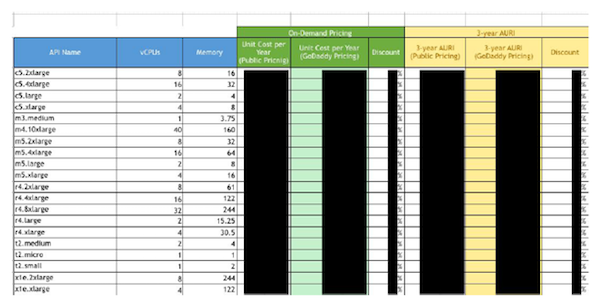
Среди обнаруженных данных была информация о конфигурации сервера, включая спецификации памяти и процессора, имена хостов, операционные системы и рабочие нагрузки сервера.

«По сути, эти данные отображали очень масштабное развертывание облачной инфраструктуры AWS. Эта информация может помочь конкурентам взглянуть на бизнес-практики GoDaddy. А злоумышленники, в свою очередь, могут более качественно осуществить таргетированные атаки, используя эти данные», — отметили в UpGuard.

UpGuard уведомила GoDaddy об обнаружении этого незащищенного хранилища, однако регистратор доменных имен не предпринимал попыток исправить ситуацию на протяжении пяти недель. Позже Крису Викери, обнаружившему проблему, объяснили, что задержка реагирования на подобные отчеты является стандартной практикой.

«Что касается утекших документов, то они представляют собой модели, предложенные сотрудником AWS, и не отражают реальную работу, которая сейчас ведется с Amazon», — прокомментировали в GoDaddy.

Подчеркивается, что в утекших таблицах не было персональной информации конечного пользователя. Однако утечка может потенциально угрожать бизнесу GoDaddy, так как таблицы содержали информацию о ценах, методах и финансовой стратегии регистратора доменных имен.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru