



Пользователей Android атакуют списывающим деньги вредоносом

Пользователей Android атакуют списывающим деньги вредоносом

Пользователей Android атакуют списывающим деньги вредоносом

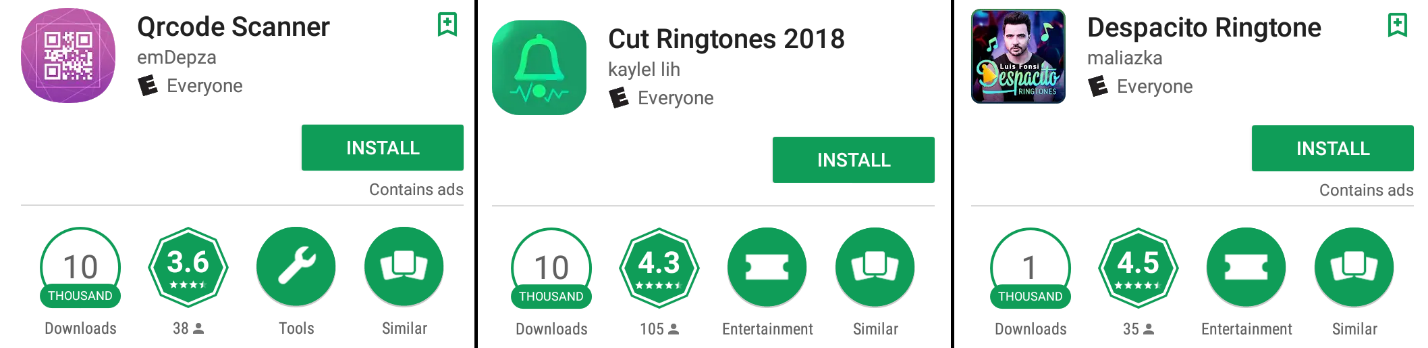
Специалисты антивирусной компании McAfee сообщили о многочисленных вредоносных приложениях для системы Android, распространяемых через официальный магазин Google Play. Всего таких злонамеренных программ эксперты насчитали 15, их основная цель — похитить денежные средства жертвы.

По словам исследователей, за созданием этих приложений стоит киберпреступная группа AsiaHitGroup, деятельность которой впервые была обнаружена в 2016 году. Тогда злоумышленники использовали программу Sonvpay.A, которой удалось заразить по меньшей мере 20 000 пользователей.

В ноябре 2017 года группа перешла на использование другого варианта вредоносной программы, получившего имя Sonvpay.B.

В этом году киберпреступники модифицировали свое приложение, которое теперь называется Sonvpay.C. Новый вариант зловреда маскируется под популярные программы вроде фонариков, либо считывателей QR-кодов.

После установки такого приложения в системе жертве отобразиться push-уведомление о том, что его необходимо обновить. Однако при попытке сделать это пользователь подпишется на платные услуги.

С помощью WAP-биллинга злоумышленники списывают деньги с мобильного счета пользователя.

Эксперты полагают, что мошенники могли заработать от $60 500 до $145 000 за полгода своей деятельности. Жертвой может стать пользователь из любой страны.

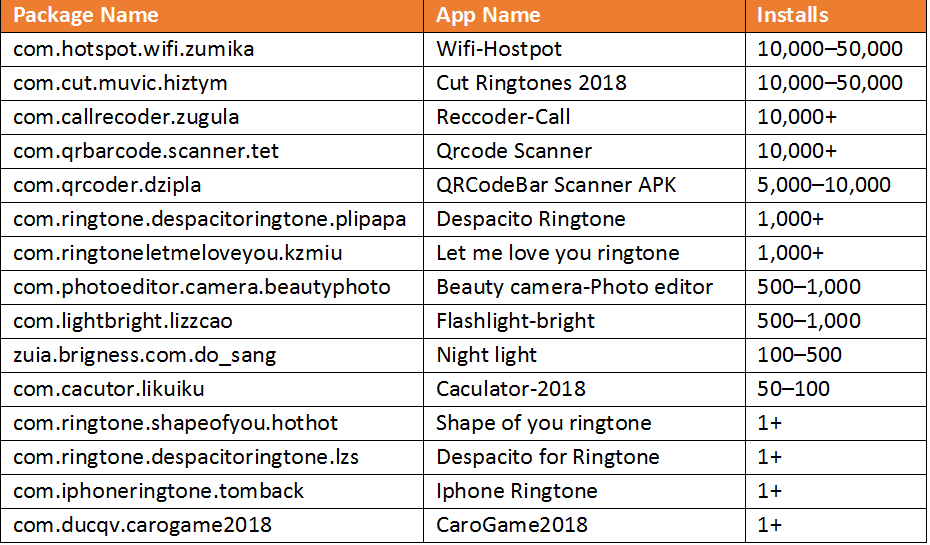
Эксперты привели интересную инфографику, на которой перечислены имена вредоносных пакетов, имена приложений и количество установок.

Корпорация Google озаботилась безопасностью приложений, поэтому планирует начать добавлять метаданные безопасности в APK (Android Package Kit — формат архивных исполняемых файлов-приложений для Android), распространяемые через Google Play. Это позволит пользователям убедиться, что они имеют дело с легитимными приложениями.

Этот шаг является лишь частью стратегии по улучшению безопасности приложений, он, несомненно, принесет пользу многим пользователям.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru