



Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

Новый троян управляет зараженными устройствами через Telegram

ESET открыла новый Android-троян HeroRat, который управляет зараженными устройствами и крадет данные с помощью бота в Telegram.

HeroRat – RAT-троян (Remote Administration Tool) для удаленного управления скомпрометированными устройствами. Авторы предлагают его в аренду по модели Malware-as-a-Service (вредонос в качестве услуги). Доступны три комплектации (бронзовая, серебряная и золотая), которые различаются набором функций и ценой – 25, 50 и 100 долларов соответственно. Исходный код вредоносной программы продается за 650 долларов. Предусмотрен видеоканал техподдержки.

HeroRat ищет жертв через неофициальные магазины Android-приложений, социальные сети и мессенджеры. Атакующие маскируют троян под приложения, обещающие биткоины в подарок, бесплатный мобильный интернет или накрутку подписчиков в соцсетях. В Google Play данной угрозы не обнаружено. Большинство заражений зафиксировано в Иране.

Когда пользователь установит и запустит вредоносное приложение, на экране появится всплывающее окно. В нем сообщается, что программа не может работать на устройстве и будет удалена. В ESET наблюдали образцы с сообщениями на английском и персидском языках (в зависимости от языковых настроек). После «удаления» иконка приложения исчезнет, а троян продолжит работу скрытно от пользователя.

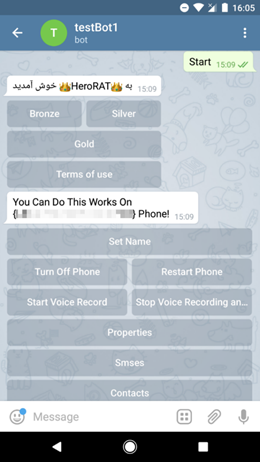
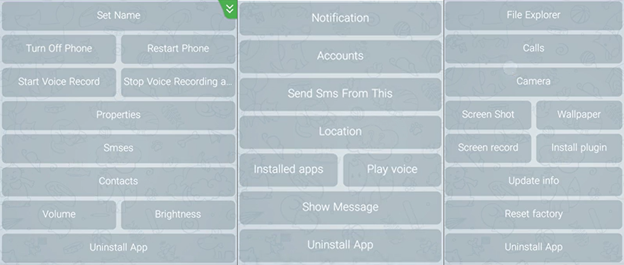
Операторы HeroRat управляют зараженными устройствами через Telegram с помощью бота. Троян позволяет перехватывать и отправлять сообщения, красть контакты, совершать вызовы, записывать аудио, делать скриншоты, определять местоположение устройства и менять настройки. Для управления функциями предусмотрены интерактивные кнопки в интерфейсе Telegram-бота – пользователь получает набор инструментов в соответствии с выбранной комплектацией.

Передача команд и кража данных с зараженных устройств реализована в рамках протокола Telegram – эта мера позволяет противодействовать обнаружению трояна.

Антивирусные продукты ESET детектируют угрозу как Android/Spy.Agent.AMS и Android/Agent.AQO.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru