



Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

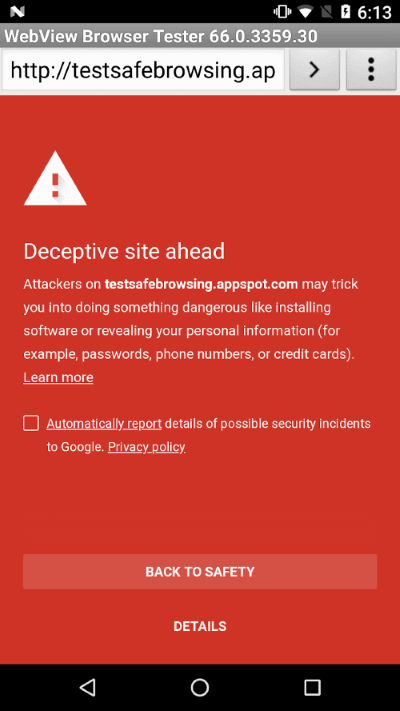
Google объявила о готовности активировать функцию Safe Browsing по умолчанию для компонента Android WebView, позволяющего встраивать веб-страницы для быстрого просмотра ссылок внутри приложений (некая урезанная версия браузера).

API Safe Browsing представляет собой некий черный список вредоносных ссылок, с помощью которых распространяются злонамеренные программы, а также фишинговых ссылок, которые пытаются заманить пользователей на поддельные сайты.

Напомним, что Google запустила Safe Browsing более десяти лет назад, интегрировав эту функцию в свой браузер Chrome.

Android использует WebView для рендеринга веб-страниц внутри сторонних приложений. Такие приложения, как Facebook, Twitter, Signal, VK и Telegram активно используют WebView для открытия ссылок и просмотра контента.

Однако на протяжении многих лет у экспертов вызывала вопросы безопасность компонента WebView, они считают, что он не настолько защищен, как Google Chrome, Firefox или другие мобильные браузеры.

В прошлом году Google добавила поддержку Safe Browsing в WebView, это было реализовано в Android Oreo (8.0). Однако по умолчанию она была отключена, разработчикам приходилось включать ее в каждом приложении, где они использовали компонент WebView.

Теперь же корпорация объявила, что с выпуском WebView 66 Safe Browsing будет включена по умолчанию во всех поддерживающих компонент приложениях.

«Разработчики приложений для Android, использующие WebView, больше не должны вносить какие-либо изменения для активации этой функции безопасности», — пишет ответственный за разработку программ Google Нейт Фишер.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru