



Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

Google активировала по умолчанию Safe Browsing для Android WebView

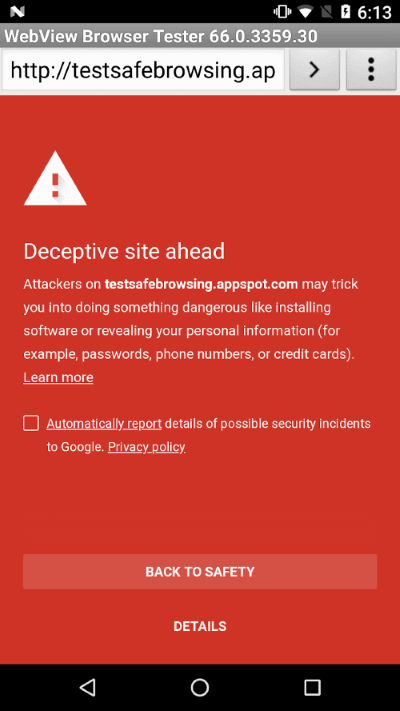
Google объявила о готовности активировать функцию Safe Browsing по умолчанию для компонента Android WebView, позволяющего встраивать веб-страницы для быстрого просмотра ссылок внутри приложений (некая урезанная версия браузера).

API Safe Browsing представляет собой некий черный список вредоносных ссылок, с помощью которых распространяются злонамеренные программы, а также фишинговых ссылок, которые пытаются заманить пользователей на поддельные сайты.

Напомним, что Google запустила Safe Browsing более десяти лет назад, интегрировав эту функцию в свой браузер Chrome.

Android использует WebView для рендеринга веб-страниц внутри сторонних приложений. Такие приложения, как Facebook, Twitter, Signal, VK и Telegram активно используют WebView для открытия ссылок и просмотра контента.

Однако на протяжении многих лет у экспертов вызывала вопросы безопасность компонента WebView, они считают, что он не настолько защищен, как Google Chrome, Firefox или другие мобильные браузеры.

В прошлом году Google добавила поддержку Safe Browsing в WebView, это было реализовано в Android Oreo (8.0). Однако по умолчанию она была отключена, разработчикам приходилось включать ее в каждом приложении, где они использовали компонент WebView.

Теперь же корпорация объявила, что с выпуском WebView 66 Safe Browsing будет включена по умолчанию во всех поддерживающих компонент приложениях.

«Разработчики приложений для Android, использующие WebView, больше не должны вносить какие-либо изменения для активации этой функции безопасности», — пишет ответственный за разработку программ Google Нейт Фишер.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru