



Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Теперь владельцы сайтов могут использовать сервис AWS Certificate Manager (ACM) для проверки прав на управление доменным именем, запрашивая SSL/TLS-сертификаты. Ранее ACM поддерживал только проверку подлинности с помощью электронной почты, что требовало от владельца домена получать электронное письмо для каждого запроса сертификата.

После того, как вы настроили запись CNAME, ACM может автоматически обновлять проверенные сертификаты до истечения срока их действия, если запись DNS не изменилась. А если вы будете управлять своими записями DNS с помощью Amazon Route 53, то ACM сможет обновлять вашу DNS-конфигурацию, чтобы упростить проверку вашего домена.

Всего потребуется выполнить четыре простых шага, необходимых для получения сертификата SSL/TLS через ACM. Подробно они прописаны в соответствующей инструкции. Мы можем вкратце рассмотреть некоторые шаги:

Запрос сертификата

Здесь потребуется войти в Консоль управления AWS (AWS Management Console) и выбрать «Get started», чтобы запросить сертификат.

Выбор метода проверки

При проверке DNS вы указываете запись CNAME в своей конфигурации DNS. Затем нужно выбрать метод проверки DNS, а затем выберите «Review».

Проверка своего запроса

Просмотрите свой запрос и выберите «Confirm and request» для запроса сертификата.

Отправка запроса

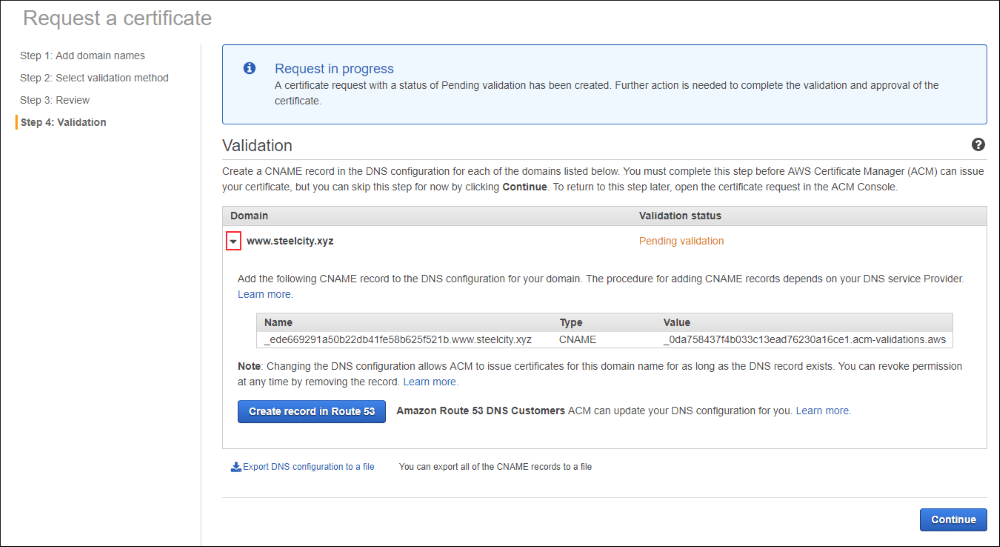
После короткой задержки, во время которой ACM заполняет информацию о проверке вашего домена, нажмите выделенный на рисунке ниже значок, чтобы отобразить всю информацию о проверке.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru