



Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Теперь владельцы сайтов могут использовать сервис AWS Certificate Manager (ACM) для проверки прав на управление доменным именем, запрашивая SSL/TLS-сертификаты. Ранее ACM поддерживал только проверку подлинности с помощью электронной почты, что требовало от владельца домена получать электронное письмо для каждого запроса сертификата.

После того, как вы настроили запись CNAME, ACM может автоматически обновлять проверенные сертификаты до истечения срока их действия, если запись DNS не изменилась. А если вы будете управлять своими записями DNS с помощью Amazon Route 53, то ACM сможет обновлять вашу DNS-конфигурацию, чтобы упростить проверку вашего домена.

Всего потребуется выполнить четыре простых шага, необходимых для получения сертификата SSL/TLS через ACM. Подробно они прописаны в соответствующей инструкции. Мы можем вкратце рассмотреть некоторые шаги:

Запрос сертификата

Здесь потребуется войти в Консоль управления AWS (AWS Management Console) и выбрать «Get started», чтобы запросить сертификат.

Выбор метода проверки

При проверке DNS вы указываете запись CNAME в своей конфигурации DNS. Затем нужно выбрать метод проверки DNS, а затем выберите «Review».

Проверка своего запроса

Просмотрите свой запрос и выберите «Confirm and request» для запроса сертификата.

Отправка запроса

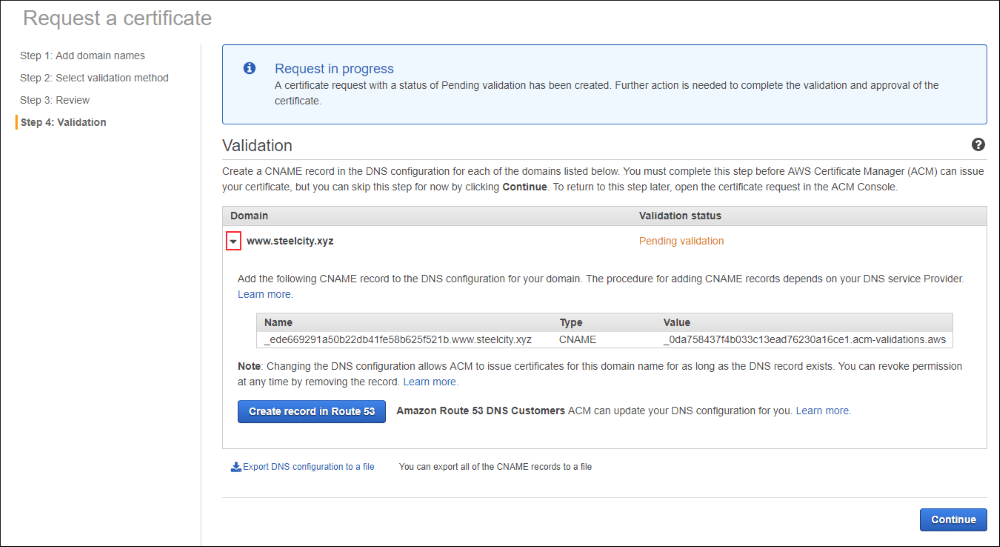
После короткой задержки, во время которой ACM заполняет информацию о проверке вашего домена, нажмите выделенный на рисунке ниже значок, чтобы отобразить всю информацию о проверке.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru