



Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Теперь владельцы сайтов могут использовать сервис AWS Certificate Manager (ACM) для проверки прав на управление доменным именем, запрашивая SSL/TLS-сертификаты. Ранее ACM поддерживал только проверку подлинности с помощью электронной почты, что требовало от владельца домена получать электронное письмо для каждого запроса сертификата.

После того, как вы настроили запись CNAME, ACM может автоматически обновлять проверенные сертификаты до истечения срока их действия, если запись DNS не изменилась. А если вы будете управлять своими записями DNS с помощью Amazon Route 53, то ACM сможет обновлять вашу DNS-конфигурацию, чтобы упростить проверку вашего домена.

Всего потребуется выполнить четыре простых шага, необходимых для получения сертификата SSL/TLS через ACM. Подробно они прописаны в соответствующей инструкции. Мы можем вкратце рассмотреть некоторые шаги:

Запрос сертификата

Здесь потребуется войти в Консоль управления AWS (AWS Management Console) и выбрать «Get started», чтобы запросить сертификат.

Выбор метода проверки

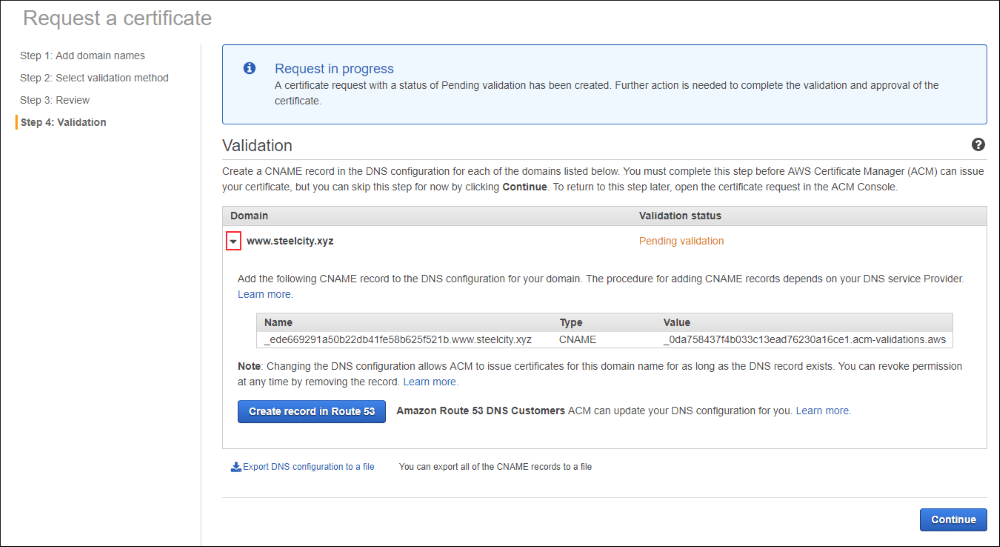
При проверке DNS вы указываете запись CNAME в своей конфигурации DNS. Затем нужно выбрать метод проверки DNS, а затем выберите «Review».

Проверка своего запроса

Просмотрите свой запрос и выберите «Confirm and request» для запроса сертификата.

Отправка запроса

После короткой задержки, во время которой ACM заполняет информацию о проверке вашего домена, нажмите выделенный на рисунке ниже значок, чтобы отобразить всю информацию о проверке.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru