



Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Проверить SSL/TLS-сертификаты теперь стало проще с сервисом ACM

Теперь владельцы сайтов могут использовать сервис AWS Certificate Manager (ACM) для проверки прав на управление доменным именем, запрашивая SSL/TLS-сертификаты. Ранее ACM поддерживал только проверку подлинности с помощью электронной почты, что требовало от владельца домена получать электронное письмо для каждого запроса сертификата.

После того, как вы настроили запись CNAME, ACM может автоматически обновлять проверенные сертификаты до истечения срока их действия, если запись DNS не изменилась. А если вы будете управлять своими записями DNS с помощью Amazon Route 53, то ACM сможет обновлять вашу DNS-конфигурацию, чтобы упростить проверку вашего домена.

Всего потребуется выполнить четыре простых шага, необходимых для получения сертификата SSL/TLS через ACM. Подробно они прописаны в соответствующей инструкции. Мы можем вкратце рассмотреть некоторые шаги:

Запрос сертификата

Здесь потребуется войти в Консоль управления AWS (AWS Management Console) и выбрать «Get started», чтобы запросить сертификат.

Выбор метода проверки

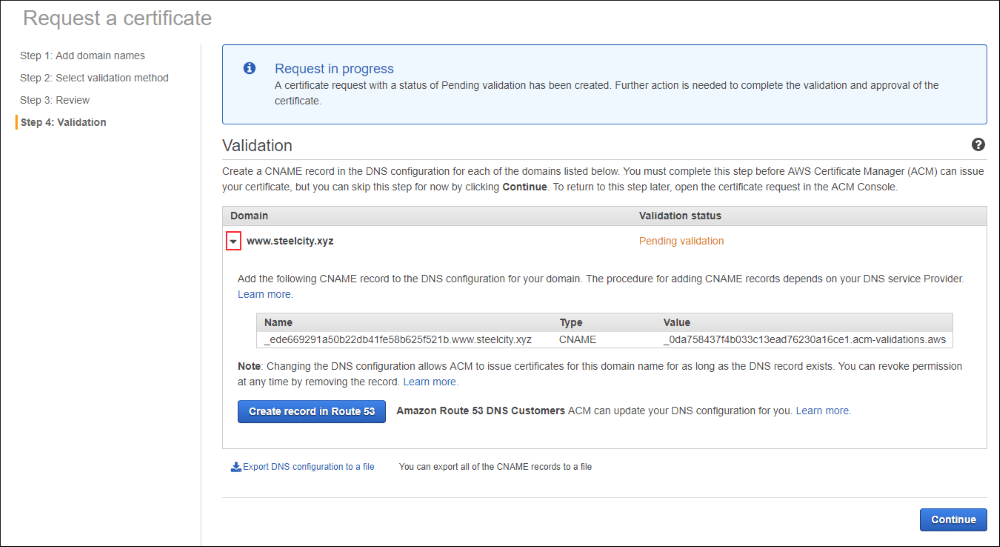
При проверке DNS вы указываете запись CNAME в своей конфигурации DNS. Затем нужно выбрать метод проверки DNS, а затем выберите «Review».

Проверка своего запроса

Просмотрите свой запрос и выберите «Confirm and request» для запроса сертификата.

Отправка запроса

После короткой задержки, во время которой ACM заполняет информацию о проверке вашего домена, нажмите выделенный на рисунке ниже значок, чтобы отобразить всю информацию о проверке.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru