



Бутлоадеры ряда производителей Android-устройств признаны небезопасными

Бутлоадеры ряда производителей Android-устройств признаны небезопасными

Бутлоадеры ряда производителей Android-устройств признаны небезопасными

Команда из девяти специалистов из Калифорнийского университета в Санта-Барбаре представила на конференции Usenix интересный доклад (PDF), посвященный безопасности бутлоадеров ведущих производителей. В итоге исследователи нашли семь уязвимостей, нарушающих цепочку доверия (Chain of Trust, CoT), а с ней и безопасность первоначального порядка загрузки.

Android-бутлоадеры, по сути, являются «серой областью», изучать которую довольно сложно в силу закрытости исходных кодов и отсутствия метаданных. Поэтому большую часть времени специалисты потратили на создание инструмента BootStomp, предназначенного специально для тестирования и анализа бутлоадеров и облегчающего реверс-инжиниринг, пишет xakep.ru.

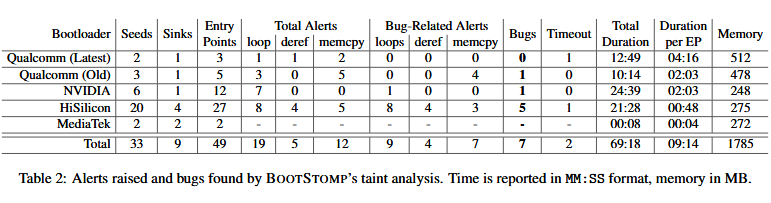
Аналитики объясняют, что задача BootStomp заключается в автоматическом обнаружении уязвимостей, связанных с использованием атакующими энергонезависимой памяти, которой доверяет код бутлоадера. Таким образом, BootStomp помогает автоматизировать поиск багов и обнаружить проблемные области, которые затем проверяют люди. Используя данную методику, специалисты сумели обнаружили семь уязвимостей, лишь одна из которых была известна ранее (CVE-2014-9798). Остальные шесть багов оказались новыми, что уже признали сами производители. Суммарно команда специалистов из Калифорнийского университета проверила пять бутлоадеров четырех разных производителей:

  • Huawei / HiSilicon чипсет [Huawei P8 ALE-L23];
  • NVIDIA Tegra чипсет [Nexus 9];
  • MediaTek чипсет [Sony Xperia XA];
  • Qualcomm новый LK бутлоадер;
  • Qualcomm старый LK бутлоадер.

«Некоторых из [найденных нами] уязвимостей могут позволить атакующему выполнить произвольный код в виде части бутлоадера (что компрометирует всю цепочку доверия), или осуществить перманентную DoS-атаку. Наш инструмент также идентифицировал два бутлоадера, уязвимости в которых могут быть использованы атакующим с root-привилегиями на уровне ОС для разблокировки устройства и компрометации CoT», — пишут исследователи.

Специалистами было известно, что старый бутлоадуер Qualcomm LK уязвим перед проблемой CVE-2014-9798, и BootStomp повторно обнаружил данный баг, тем самым позволив команде убедиться в том, что инструмент работает как должно. В итоге исследование выявило уязвимость в продуктах NVIDIA и еще пять багов в бутлоадерах HiSilicon. Результаты тестов приведены в таблице ниже.

Подпишитесь на новости

МТС расширила доступ к ChatGPT и Netflix без VPN на своих тарифах

МТС расширила доступность услуги «Глобальный доступ», позволяющей пользоваться ChatGPT, Claude, Netflix, Spotify и другими зарубежными сервисами без VPN. Теперь её можно подключить на большинстве действующих и архивных тарифов. Ранее опция была доступна только абонентам «ТОП» и «ТОП+».

Согласно условиям на сайте МТС, исключения составляют тарифы Membrana, «МТС Junior» и «МТС Junior+». Услуга также несовместима с опциями Membrana, «Безопасное детство» и «Безопасный интернет».

«Глобальный доступ» работает только через мобильный интернет в сети МТС. Устанавливать сторонние приложения не требуется. Среди поддерживаемых платформ также указаны Strava и Ticketmaster.

Оператор подчёркивает, что услуга предназначена для зарубежных ресурсов, которые недоступны в России, но не запрещены Роскомнадзором.

При первом подключении семь дней предоставляются бесплатно, затем стоимость составляет 249 рублей в месяц. На тарифах «ТОП» и «ТОП+» плата не взимается.

Подключить или отключить услугу можно в приложении «Мой МТС» и личном кабинете. При этом оператор не берёт на себя ответственность за возможную блокировку аккаунтов зарубежными платформами.

RSS: Новости на портале Anti-Malware.ru