



В TrustZone обнаружены уязвимости

В TrustZone обнаружены уязвимости

В TrustZone обнаружены уязвимости

Исследователи безопасности из группы Zero, опубликовали результаты поиска уязвимостей в технологии ARM TrustZone, позволяющей создавать аппаратно изолированные защищённые окружения, в которых выполняется отдельная специализированная операционная система.

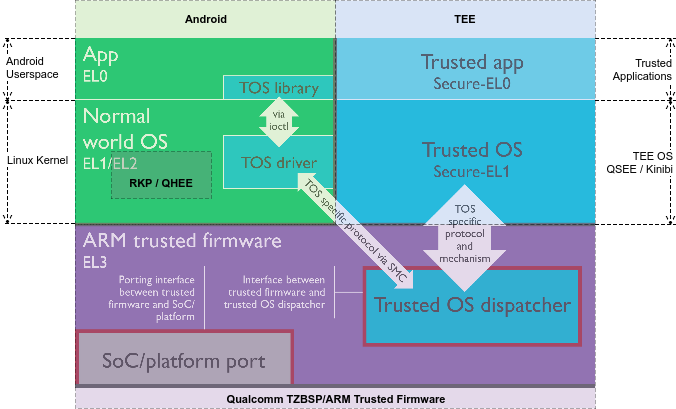
Основным предназначением TrustZone является обеспечение изолированного выполнения обработчиков ключей шифрования, биометрической аутентификации, платёжных данных и другой конфиденциальной информации.

В исследовании рассмотрены реализации двух TEE-окружений (Trusted Execution Environment) - Qualcomm QSEE и Trustonic Kinibi, применяемых в Android-смартфонах и базирующихся на расширениях ARM TrustZone. Обе системы предоставляют урезанные проприетарные операционные системы, работающие на отдельном виртуальном процессоре и позволяющие выполнять специализированные защищённые обработчики (TA, Trusted Applications"). Защищённые обработчики не могут напрямую взаимодействовать с основной операционной системой Android, их вызов и передача данных осуществляется косвенно, через интерфейс диспетчеризации, работу которого обеспечивает устанавливаемые в основной системе библиотеки, процессы-демоны и модули ядра, пишет opennet.ru.


Исследование показало недостаточный уровень безопасности рассмотренных решений, в которых было выявлено несколько уязвимостей, а также одна кардинальная архитектурная недоработка (возможность отката на старую уязвимую версию обработчиков в защищённом окружении), которую невозможно устранить без изменений на аппаратном уровне или снижения стабильности работы устройства. Выполняемые внутри защищённых окружений операционные системы в полной мере не реализуют современные методы блокирования атак (например, защиту от переполнения стека), что позволяет использовать выявленные уязвимости для совершения реальных атак. Проблемы проявляются во всех устройствах на чипах Qualcomm и устройствах на чипах Trustonic Kinibi версии до 400 (т.е. все устройства на базе Samsung Exynos, кроме Galaxy S8 и S8 Plus).

Для получения контроля над компонентами защищённого окружения достаточно найти уязвимость в выполняемых в данном окружении обработчиках, которые написаны без использования языков, обеспечивающих безопасные методы работы с памятью, и содержат типовые ошибки, свойственные коду на языке Си. Например, продемонстрированы методы эксплуатации, которые манипулируют переполнением стека в запускаемом внутри защищённого окружения обработчике одноразовых паролей (OTP). Эксплуатация производится через передачу слишком больших значений токенов, не вмещающихся в буфер, созданный на основании передаваемого в составе команды аргумента с размером токена.

Таким образом атака на компоненты защищённой ОС напоминает эксплуатацию уязвимостей в ядре ОС, осуществляемую через манипуляцию с системными вызовами. Но в случае защищённого окружения проблема усложняется тем, что многими производителями смартфонов не предусмотрено средств для отзыва защищённых обработчиков и выявленную уязвимость становится не так просто исправить - появляется возможность применять старые уязвимые обработчики для получения контроля за защищённым окружением, т.е. выявленную уязвимость можно использовать неопределённое время. Во многих случаях обработчики связаны с выполнением привилегированных операций в системе, что при успешной атаке позволяет не только получить доступ к данным, связанным с обработчиком, но и получить контроль над всем устройством.

Подпишитесь на новости

Трафик растёт быстрее доходов: в России обсуждают подорожание связи

Минцифры допускает ускорение роста тарифов на услуги связи в России. Такая возможность предусмотрена в базовом и целевом сценариях проекта обновлённой стратегии развития отрасли до 2035 года. При этом министерство подчёркивает: сценарные расчёты не означают автоматического повышения цен для абонентов.

Как сообщают «Известия», ознакомившиеся с документом, в 2021-2025 годах интернет-трафик в России увеличивался в среднем на 21,6% ежегодно.

Доходы от мобильной связи и фиксированного широкополосного доступа росли на 8%. Авторы проекта считают, что этот разрыв затрудняет финансирование расширения и модернизации сетей.

В Минцифры заявили, что любое повышение должно быть обосновано конкретными расходами операторов. Работа над стратегией продолжается. ФАС, в свою очередь, сообщила, что проверяет экономическую обоснованность изменений тарифов и принимает меры при выявлении нарушений.

Гендиректор TelecomDaily Денис Кусков допустил, что в ближайшие годы ежегодный рост тарифов может ускориться с нынешних, по его оценке, 8-10% до 15-20%.

Партнёр ComNews Research Леонид Коник оспорил тезис о нехватке средств у мобильных операторов. Он указал на высокую рентабельность бизнеса и значительные дивидендные выплаты. По его мнению, крупных вложений может потребовать прежде всего строительство сетей 5G с учётом требований к использованию российского оборудования.

RSS: Новости на портале Anti-Malware.ru