



В Android появился встроенный антивирус

В Android появился встроенный антивирус

В Android появился встроенный антивирус

В мае на конференции для разработчиков I/O 2017 компания Google официально представила новую версию операционной системы Android 8.0 и вместе с этим объявила, что в магазине приложений Google Play появится встроенный антивирус на основе машинного обучения Google Play Protect.

На этой неделе поисковый гигант начал постепенно выпускать Google Play Protect. Сначала он будет внедрён в сервисы Google Play, а спустя некоторое время появится и в магазине приложений.

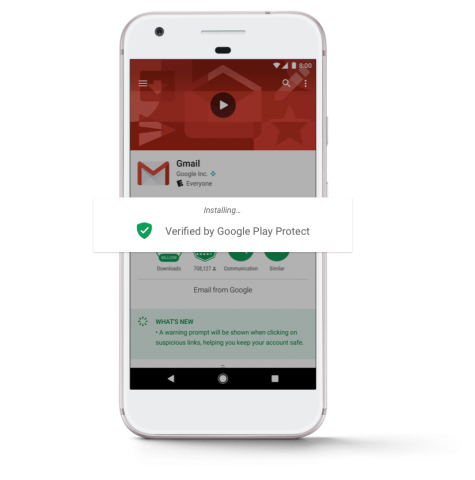
Google Play Protect представляет собой совокупность нескольких сервисов по защите пользователей Android. Во-первых, он в автоматическом режиме проверяет устройство и все установленные на нём программы на наличие любых проблем, в том числе и вредоносного кода, передает nnm.me.

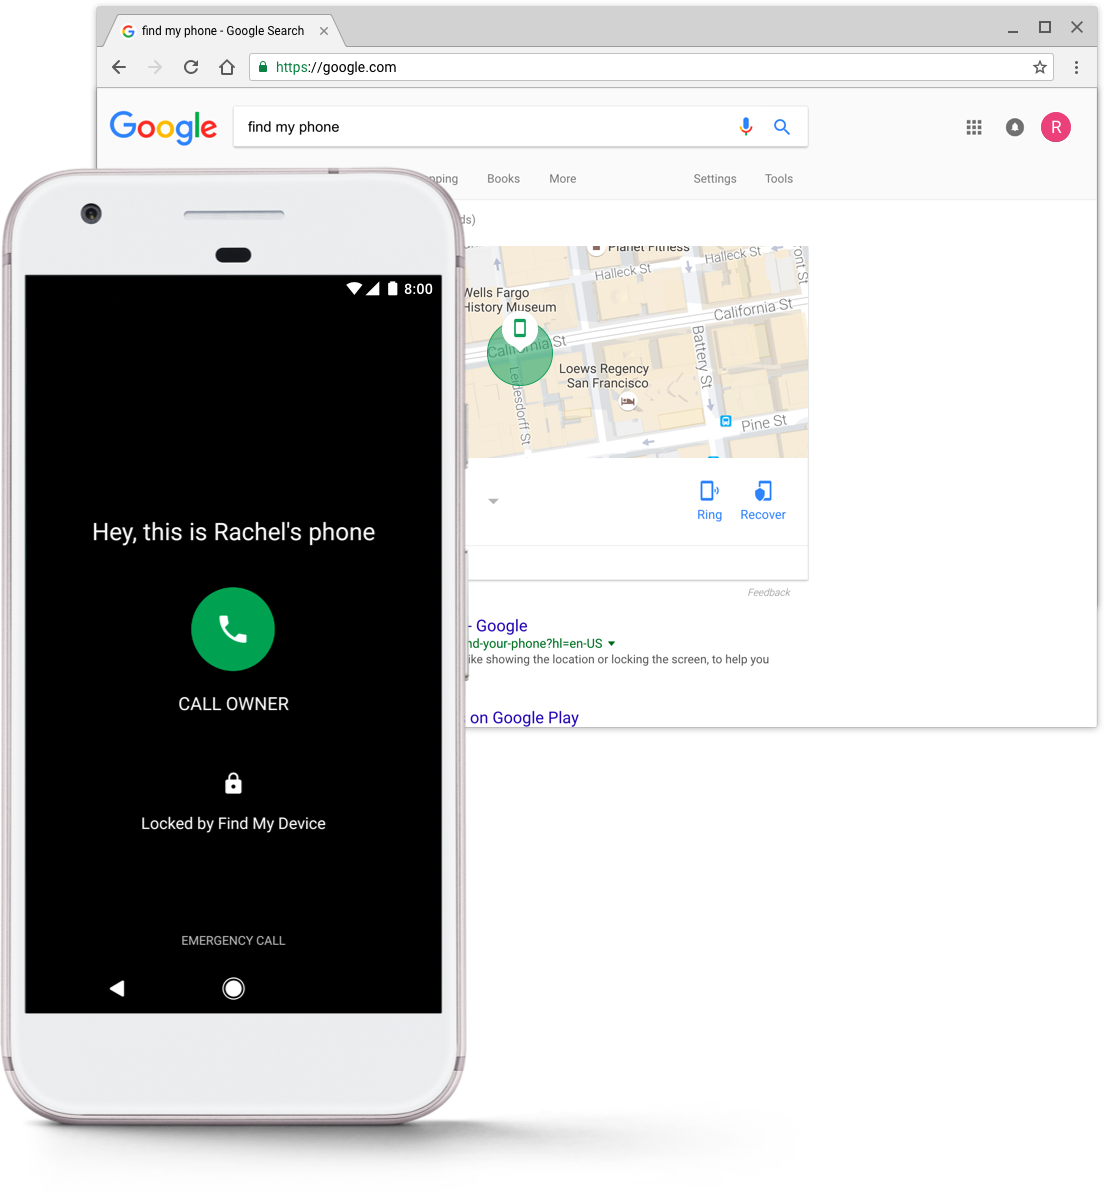
Также Google Play Protect теперь отвечает за поиск утерянных или украденных устройств. Через него можно отследить местоположение девайса, чтобы найти его, позвонить на него, заблокировать, добавить контактные данные на экран блокировки или удалить все данные.


Google Play Protect будет помогать компании следить за порядком в Google Play. Сотрудники компании проверяют все приложения перед публикацией, а Google Play Protect будет ежедневно сканировать более чем 50 миллиардов программ на наличие любых угроз.


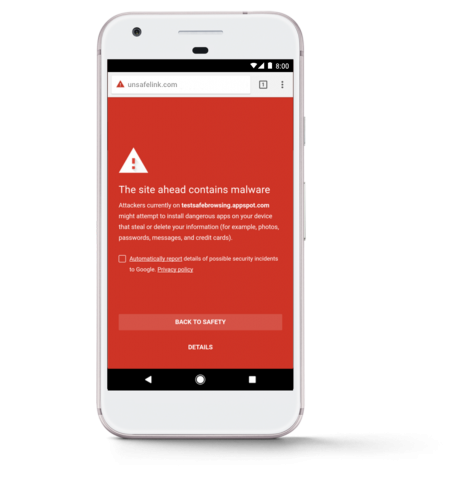
Ко всему прочему, Google Play Protect проследит, чтобы пользователи оставались в безопасности, находясь в Интернете. Для этого в браузере Chrome нужно активировать функцию «Безопасный просмотр». Если вы попробуете открыть сайт, способный навредить вам каким-либо образом, то система предупредит вас об этом.


Новая функция распространяется поэтапно и заработает у всех пользователей через некоторое время.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru