



В Android появился встроенный антивирус

В Android появился встроенный антивирус

В Android появился встроенный антивирус

В мае на конференции для разработчиков I/O 2017 компания Google официально представила новую версию операционной системы Android 8.0 и вместе с этим объявила, что в магазине приложений Google Play появится встроенный антивирус на основе машинного обучения Google Play Protect.

На этой неделе поисковый гигант начал постепенно выпускать Google Play Protect. Сначала он будет внедрён в сервисы Google Play, а спустя некоторое время появится и в магазине приложений.

Google Play Protect представляет собой совокупность нескольких сервисов по защите пользователей Android. Во-первых, он в автоматическом режиме проверяет устройство и все установленные на нём программы на наличие любых проблем, в том числе и вредоносного кода, передает nnm.me.

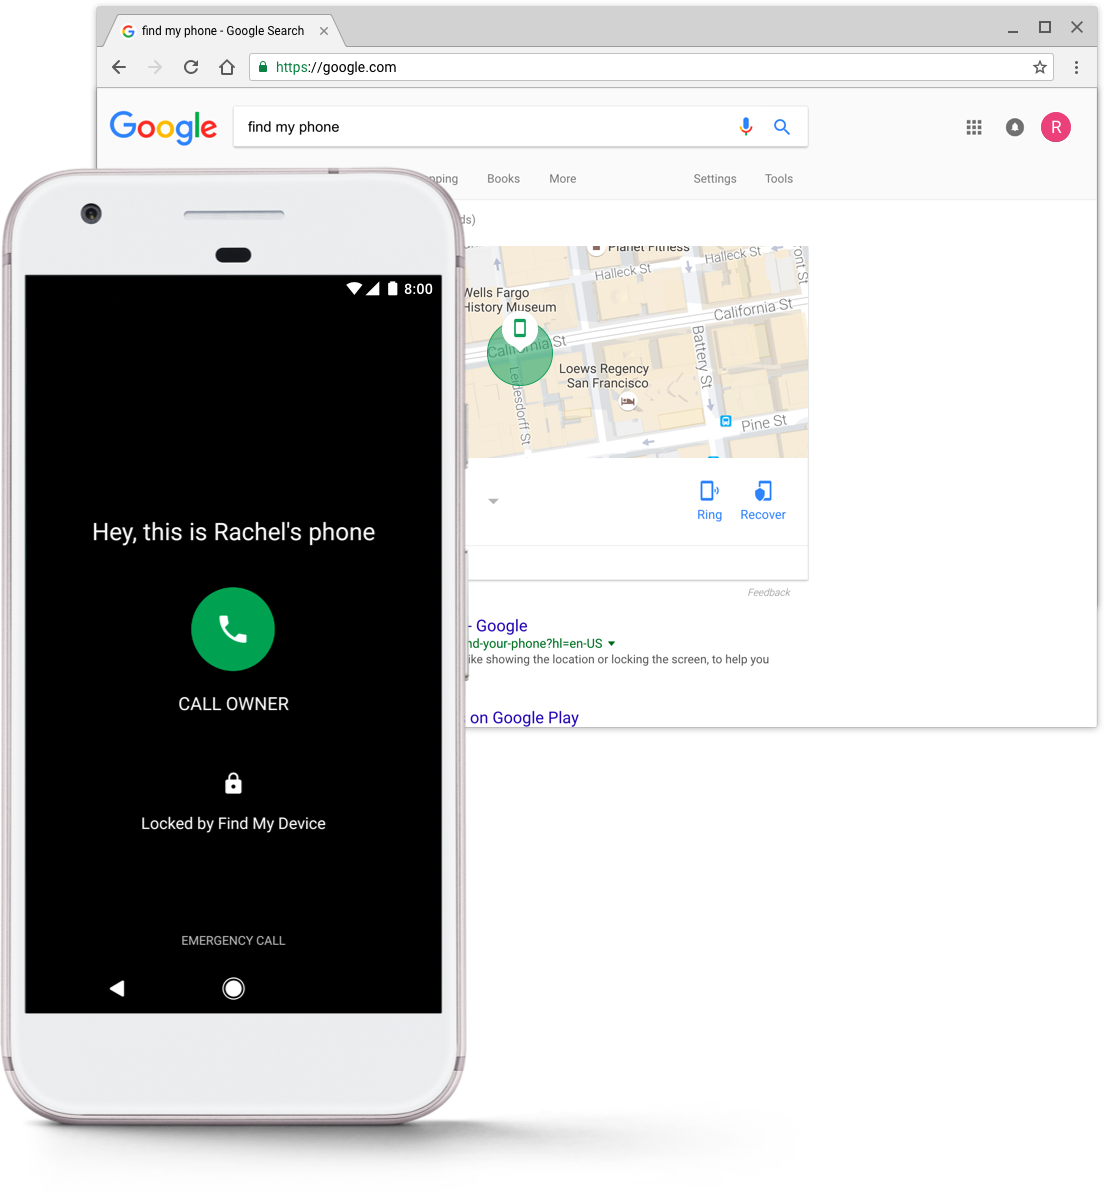
Также Google Play Protect теперь отвечает за поиск утерянных или украденных устройств. Через него можно отследить местоположение девайса, чтобы найти его, позвонить на него, заблокировать, добавить контактные данные на экран блокировки или удалить все данные.


Google Play Protect будет помогать компании следить за порядком в Google Play. Сотрудники компании проверяют все приложения перед публикацией, а Google Play Protect будет ежедневно сканировать более чем 50 миллиардов программ на наличие любых угроз.


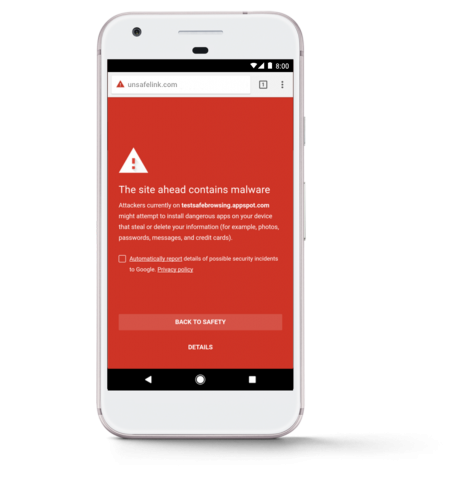
Ко всему прочему, Google Play Protect проследит, чтобы пользователи оставались в безопасности, находясь в Интернете. Для этого в браузере Chrome нужно активировать функцию «Безопасный просмотр». Если вы попробуете открыть сайт, способный навредить вам каким-либо образом, то система предупредит вас об этом.


Новая функция распространяется поэтапно и заработает у всех пользователей через некоторое время.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru