



В Android появился встроенный антивирус

В Android появился встроенный антивирус

В Android появился встроенный антивирус

В мае на конференции для разработчиков I/O 2017 компания Google официально представила новую версию операционной системы Android 8.0 и вместе с этим объявила, что в магазине приложений Google Play появится встроенный антивирус на основе машинного обучения Google Play Protect.

На этой неделе поисковый гигант начал постепенно выпускать Google Play Protect. Сначала он будет внедрён в сервисы Google Play, а спустя некоторое время появится и в магазине приложений.

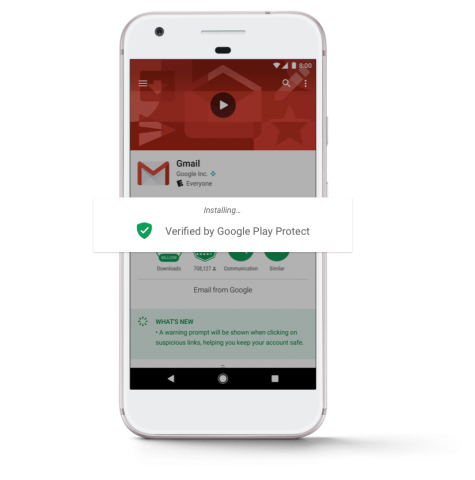
Google Play Protect представляет собой совокупность нескольких сервисов по защите пользователей Android. Во-первых, он в автоматическом режиме проверяет устройство и все установленные на нём программы на наличие любых проблем, в том числе и вредоносного кода, передает nnm.me.

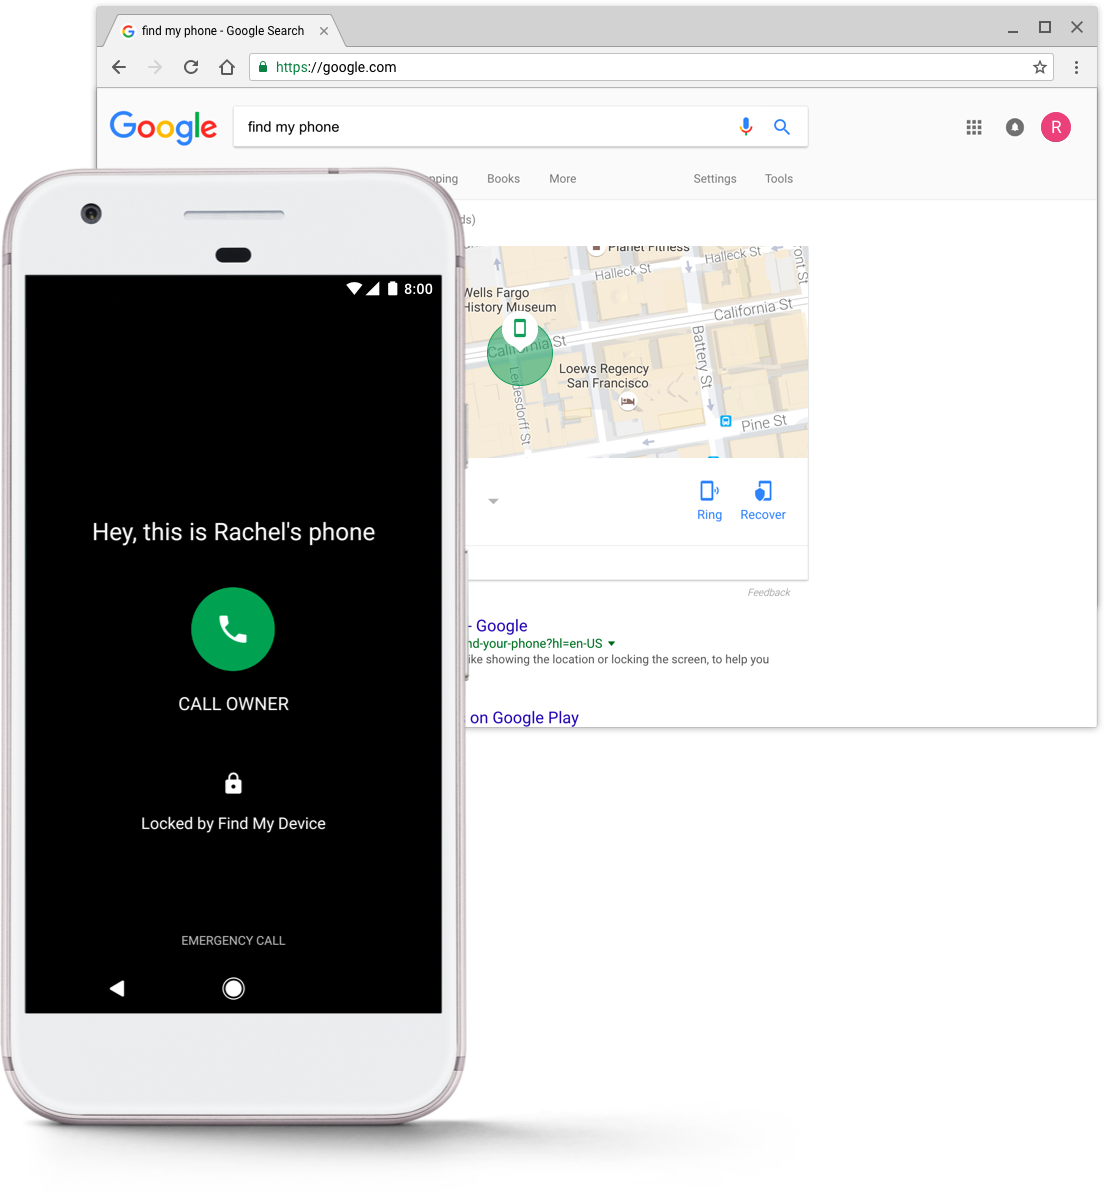
Также Google Play Protect теперь отвечает за поиск утерянных или украденных устройств. Через него можно отследить местоположение девайса, чтобы найти его, позвонить на него, заблокировать, добавить контактные данные на экран блокировки или удалить все данные.


Google Play Protect будет помогать компании следить за порядком в Google Play. Сотрудники компании проверяют все приложения перед публикацией, а Google Play Protect будет ежедневно сканировать более чем 50 миллиардов программ на наличие любых угроз.


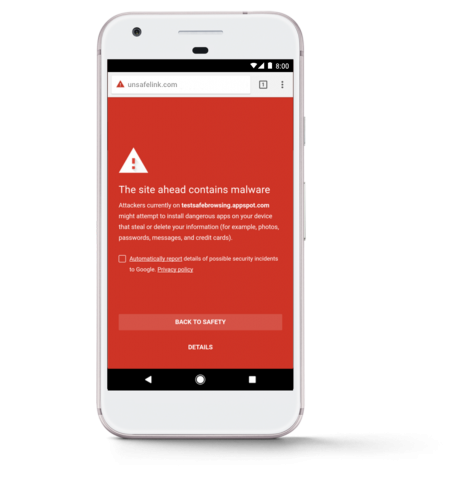
Ко всему прочему, Google Play Protect проследит, чтобы пользователи оставались в безопасности, находясь в Интернете. Для этого в браузере Chrome нужно активировать функцию «Безопасный просмотр». Если вы попробуете открыть сайт, способный навредить вам каким-либо образом, то система предупредит вас об этом.


Новая функция распространяется поэтапно и заработает у всех пользователей через некоторое время.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru