



Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

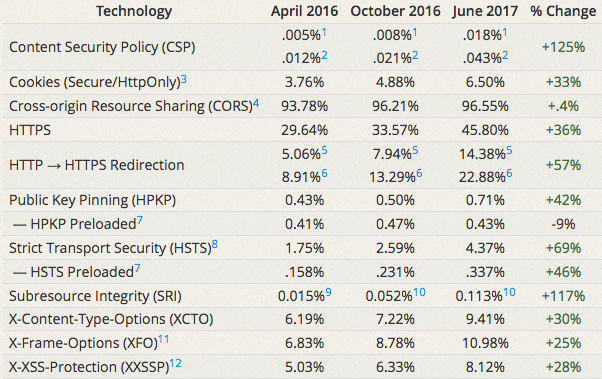
Анализ, проведенный с использованием инструмента Observatory от Mozilla, показал, что веб-сайты все чаще используют современные технологии безопасности.

Observatory - бесплатный инструмент с открытым исходным кодом, разработанный инженером Mozilla, Эйприл Кинг (April King), был анонсирован в августе 2016 года. Его задача заключается в том, чтобы позволить разработчикам и администраторам сайтов понять, используют ли они все имеющиеся технологии безопасности в полном объеме.

Observatory учитывает использование таких технологий, как Content Security Policy (CSP, политика защиты контента), Contribute.json, cookies, cross-origin resource sharing (CORS, совместное использование ресурсов между разными источниками), HTTP Public Key Pinning (HPKP), HTTP Strict Transport Security (HSTS) и HTTP-заголовки для предупреждения уязвимостей.

Когда инструмент был впервые использован, Кинг отметила, что уровень использования современных защитных технологий безопасности очень низок. Несколько месяцев спустя Observatory показал некоторые улучшения в этом плане, а самые последние данные показывают уже серьезную тенденцию к росту в применении этих технологий.

Например, с 1 апреля 2016 года число веб-сайтов, использующих CSP увеличилось на 125 процентов. Количество сайтов, использующих HTTPS, увеличилось на 36 процентов.

Кинг отметила, что рост числа сайтов, использующих CSP удивляет, так как эту технологию не так-то просто реализовать.

Также по словам Кинг, Observatory использовали более 50 000 веб-сайтов, из которых более 27 000 улучшили свою безопасность.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru