



Троян перехватывает пароли от мобильного банка, Facebook и Instagram

Троян перехватывает пароли от мобильного банка, Facebook и Instagram

Троян перехватывает пароли от мобильного банка, Facebook и Instagram

ESET обнаружила на Google Play новую вредоносную программу. Троян Android/Charger.B крадет пароли от мобильных приложений банков и социальных сетей, с его помощью можно атаковать почти любое приложение.

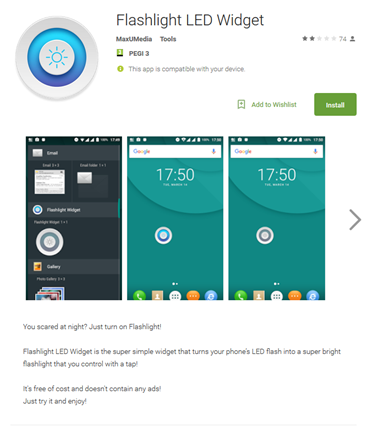
Троян маскируется под приложение-фонарик Flashlight LED Widget. После установки и запуска программа запрашивает права администратора устройства и разрешение открывать окна поверх других приложений.

Далее троян отправляет на командный сервер злоумышленников информацию об устройстве, включая список установленных приложений, и фотографию владельца, сделанную фронтальной камерой.


Если зараженное устройство находится в России, Украине или Беларуси, троян деактивируется. В ESET предполагают, что атакующие таким образом пытаются избежать уголовного преследования в своей стране.

Когда жертва запускает интересующее злоумышленников приложение (например, мобильный банк или соцсеть), на экране появится поддельное окно для ввода данных. Логины, пароли или данные банковских карт, введенные в фишинговом окне, будут отправлены злоумышленникам.

В ходе исследования специалисты ESET наблюдали перехват паролей Commbank, NAB и Westpac Mobile Banking, а также Facebook, Instagram и Google Play. Опасность трояна в том, что атакующие могут перенацелить его почти на любое приложение.

Троян может блокировать экран устройства, выводя сообщение о загрузке обновлений. В ESET предполагают, что эта функция используется при краже средств со счета. Злоумышленники удаленно блокируют смартфон, чтобы жертва не заметила подозрительную активность и не смогла принять меры.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru